Bulut ortamına taşınan veriler ve sistemler, güvenlik açısından farklı bir yaklaşım gerektirir. Geleneksel yerinde altyapılarda güvenlik büyük ölçüde fiziksel sınırlar ve şirketin doğrudan kontrolündeki ağ üzerinden sağlanırken, bulutta bu kontrol büyük ölçüde yapılandırma ve kimlik yönetimi üzerinden şekillenir. Bulut sağlayıcısının sunduğu altyapı güvenliği ne kadar güçlü olursa olsun, doğru yapılandırılmamış bir bulut ortamı ciddi risklere açık kalabilir.
Bu yazıda, bulut ortamlarında güvenliği sağlamak için şirketlerin alması gereken temel önlemleri ele alıyoruz.
Paylaşılan Sorumluluk Modelini Anlamak
Bulut güvenliğinin temelinde, sağlayıcı ile müşteri arasında paylaşılan bir sorumluluk modeli bulunur. Sağlayıcı genellikle fiziksel altyapı, ağ donanımı ve temel sanallaştırma katmanının güvenliğinden sorumluyken; veri güvenliği, kimlik yönetimi, erişim kontrolü ve uygulama yapılandırması müşterinin sorumluluğunda kalır. Bu ayrımın net şekilde anlaşılması, güvenlik boşluklarının nerede oluşabileceğini görmek açısından kritik önem taşır.
Kimlik ve Erişim Yönetimi
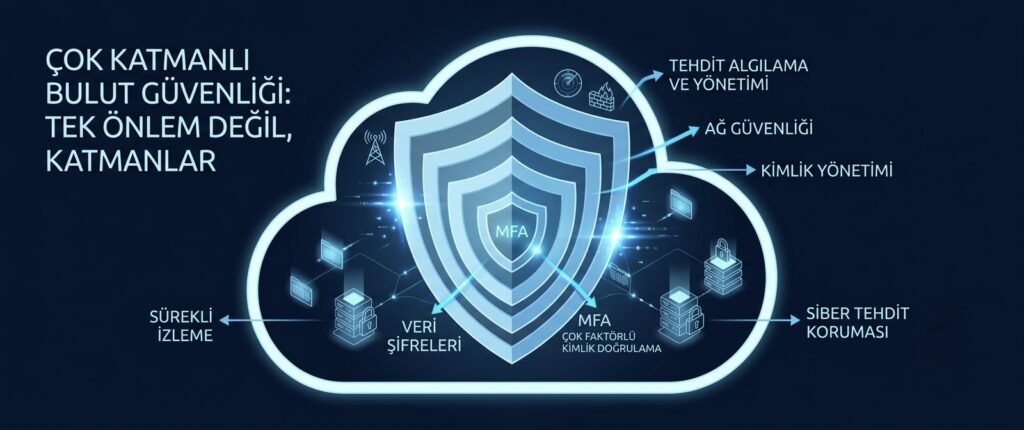
Bulut ortamındaki en kritik güvenlik katmanlarından biri kimlik yönetimidir. Her kullanıcıya yalnızca ihtiyacı olan kaynaklara erişim tanınmalı, yönetici düzeyinde yetkiler mümkün olduğunca sınırlı sayıda kişiyle paylaşılmalıdır. Çok faktörlü kimlik doğrulama, özellikle yönetim panellerine erişimde istisnasız uygulanmalıdır; çünkü bu paneller ele geçirildiğinde tüm bulut ortamı risk altına girebilir.
Veri Şifreleme
Veriler, hem aktarım sırasında (transit) hem de depolama sırasında (rest) şifrelenmelidir. Çoğu bulut sağlayıcısı bu şifreleme seçeneklerini sunar, ancak varsayılan olarak etkin olmayabilir; bu nedenle şifreleme ayarlarının doğru şekilde yapılandırıldığından emin olunması gerekir. Hassas veriler için şifreleme anahtarlarının yönetimi de ayrıca dikkatle ele alınmalıdır.
Güvenlik sorumluluğunun sağlayıcıya tamamen devredildiğini düşünmenin ne gibi risklere yol açabileceğini, buluta geçişte yapılan en yaygın hatalar yazımızda da ele almıştık.
Yanlış Yapılandırmaları Önlemek
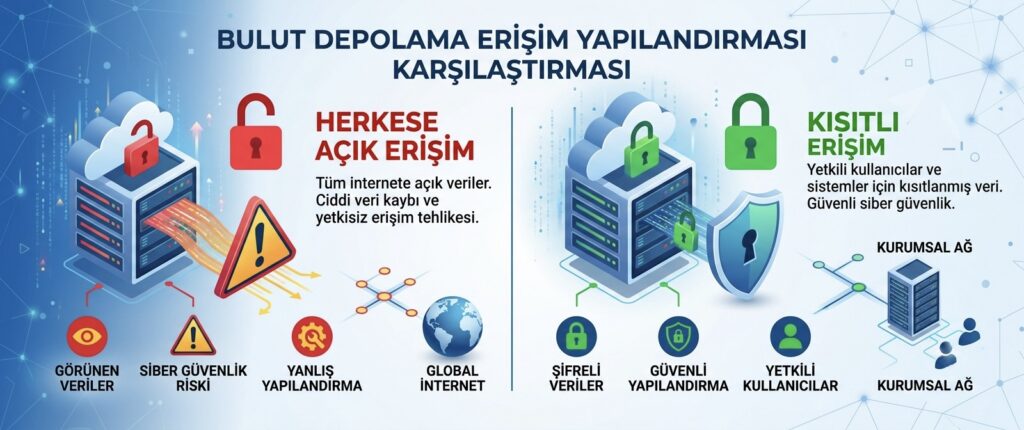
Bulut ortamlarında yaşanan güvenlik ihlallerinin önemli bir kısmı, karmaşık saldırı tekniklerinden değil, basit yapılandırma hatalarından kaynaklanır. Herkese açık bırakılmış depolama alanları, gereğinden geniş tanımlanmış erişim kuralları veya varsayılan ayarlarla bırakılmış güvenlik grupları, sıkça karşılaşılan örnekler arasındadır. Düzenli yapılandırma denetimleri ve otomatik tarama araçları, bu tür hataların erken tespit edilmesine yardımcı olur.
İzleme ve Günlük Kayıtları (Logging)
Bulut ortamındaki tüm erişim ve değişiklik işlemlerinin kayıt altına alınması, hem şüpheli bir aktivitenin tespit edilmesi hem de bir olay sonrası analiz yapılabilmesi için gereklidir. Bu kayıtların düzenli olarak izlenmesi ve anormal davranışlar için uyarı mekanizmalarının kurulması, olayların fark edilmeden uzun süre devam etmesini önler.
Yedekleme ve Felaket Kurtarma Planı
Bulut ortamında veri tutmak, otomatik olarak veri güvenliğinin sağlandığı anlamına gelmez. Kazara silme, kötü amaçlı bir müdahale veya sağlayıcı kaynaklı bir sorun ihtimaline karşı, verilerin ayrı bir konumda veya farklı bir bölgede yedeklenmesi ve bir felaket kurtarma planının hazır bulunması gerekir.
Düzenli Güvenlik Denetimleri
Bulut ortamı, sürekli değişen ve genişleyen bir yapıdır; yeni kaynaklar eklendikçe güvenlik açıkları da zamanla ortaya çıkabilir. Düzenli aralıklarla yapılan güvenlik denetimleri ve yapılandırma gözden geçirmeleri, ortamın güvenlik seviyesinin zaman içinde bozulmadan korunmasını sağlar.
Bulut güvenliği, sağlayıcının sunduğu altyapı ile müşterinin üstlendiği sorumlulukların birlikte ele alınmasını gerektiren katmanlı bir yaklaşımdır. Kimlik yönetiminden yapılandırma denetimine, şifrelemeden izlemeye kadar bu önlemlerin bir arada uygulanması, bulut ortamının sunduğu esneklik ve ölçeklenebilirlik avantajlarından güvenli bir şekilde faydalanmayı mümkün kılar.
📩 Bulut Güvenliğinizi Birlikte Değerlendirelim
Bulut ortamınızın güvenlik açısından mevcut durumunu gözden geçirmek isterseniz, ekibimizle iletişime geçebilirsiniz.
Bu yazı, sahada tekrar karşılaştığımız gözlemler üzerine Veluva ekibi tarafından hazırlanmıştır. Kendi altyapınıza özel bir değerlendirme istiyorsanız bizimle iletişime geçebilirsiniz.