Bulut ortamlarında yaşanan güvenlik ihlallerinin önemli bir kısmının kökeninde, karmaşık teknik saldırılardan çok, hatalı veya gereğinden geniş tanımlanmış yetkilendirmeler yatar. Bulut sistemleri, geleneksel altyapılara kıyasla çok daha ince taneli ve esnek bir yetkilendirme yapısı sunar; ancak bu esneklik, doğru yönetilmediğinde karmaşık ve kontrolü zor bir yapıya da dönüşebilir.
Bu yazıda, bulut sistemlerinde yetki yönetiminin nasıl doğru şekilde kurgulanabileceğini ele alıyoruz.
En Az Yetki Prensibini Uygulamak
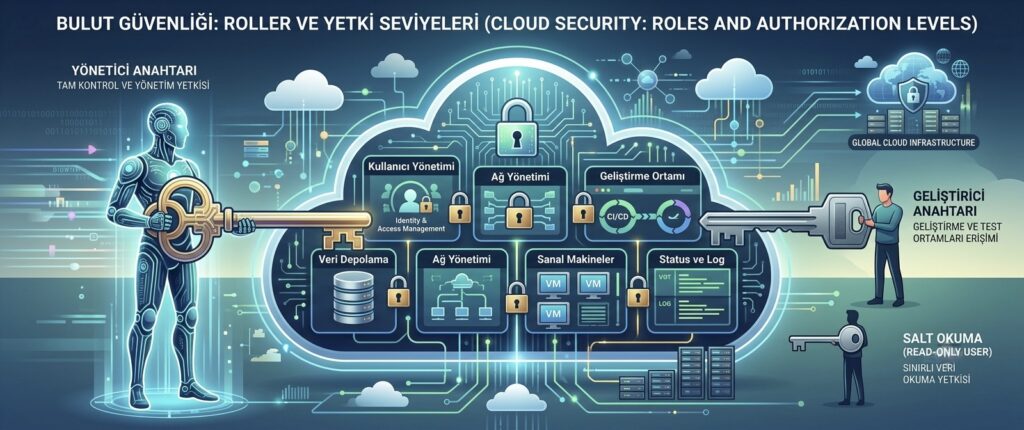
Bulut ortamında her kullanıcıya veya sisteme, yalnızca görevini yerine getirmek için gerekli olan minimum yetkinin tanınması temel bir prensiptir. Yönetici düzeyinde geniş yetkilerin gereğinden fazla kişiyle paylaşılması, bir hesabın ele geçirilmesi durumunda saldırganın erişebileceği alanı gereksiz yere genişletir.
Rol Tabanlı Erişim Kontrolü Kullanmak
Yetkileri tek tek her kullanıcıya ayrı ayrı tanımlamak yerine, önceden tanımlanmış roller (örneğin “geliştirici”, “veri analisti”, “sistem yöneticisi”) oluşturup kullanıcıları bu rollere atamak, hem yönetimi kolaylaştırır hem de tutarsız yetkilendirmelerin önüne geçer. Bir kullanıcının görevi değiştiğinde, yalnızca rol ataması güncellenerek yetkiler hızlıca ayarlanabilir.
En az yetki prensibinin Zero Trust güvenlik modelindeki merkezi rolünü, Zero Trust güvenlik modeli nedir ve nasıl uygulanır yazımızda da ele almıştık.
Geçici ve Sınırlı Süreli Erişim Tanımlamak
Bazı görevler, yalnızca belirli bir süre için yüksek yetki gerektirebilir. Bu tür durumlarda kalıcı bir yetki tanımlamak yerine, geçici ve otomatik olarak sona eren erişim izinleri kullanmak, unutulan ve gereksiz yere açık kalan yetkilerin birikmesini önler.
Servis Hesaplarını ve Otomasyon Kimliklerini Ayrı Yönetmek
Bulut ortamlarında yalnızca insan kullanıcılar değil, uygulamalar ve otomasyon süreçleri de kendi kimlik bilgileriyle sistemlere erişir. Bu servis hesaplarının yetkileri, tıpkı insan kullanıcılarda olduğu gibi en az yetki prensibine göre sınırlandırılmalı ve bu hesaplara ait kimlik bilgilerinin güvenliği (örneğin kod içine gömülmemesi) ayrıca dikkatle ele alınmalıdır.
Çok Faktörlü Kimlik Doğrulamayı Zorunlu Kılmak
Özellikle yönetim panellerine ve yüksek yetkili hesaplara erişimde çok faktörlü kimlik doğrulama istisnasız uygulanmalıdır. Bir yönetici hesabının yalnızca şifreyle korunması, bulut ortamında en kritik güvenlik zafiyetlerinden birini oluşturur.
Düzenli Erişim Gözden Geçirmesi Yapmak
Zamanla, işten ayrılan çalışanların hesapları, artık ihtiyaç duyulmayan yetkiler veya kullanılmayan servis hesapları birikebilir. Belirli aralıklarla yapılan erişim gözden geçirmeleri, bu tür birikmiş ve unutulmuş yetkilerin tespit edilip temizlenmesini sağlar.
Sık Sorulan Sorular
Küçük bir ekip için rol tabanlı erişim kontrolü gerekli mi?
Ekip küçük olsa bile, rollerin net tanımlanması, ileride ekip büyüdüğünde ortaya çıkabilecek yetki karmaşasını baştan önler; bu nedenle küçük ölçekte de önerilir.
Yetki gözden geçirmeleri ne sıklıkla yapılmalı?
Genel bir öneri olarak üç ayda bir, ayrıca önemli bir personel değişikliği sonrasında ek bir gözden geçirme yapılması faydalıdır.
📩 Bulut Yetkilendirmenizi Birlikte Gözden Geçirelim
Bulut ortamınızdaki yetki yapısının en az yetki prensibine ne kadar uyduğunu değerlendirmek isterseniz, ekibimizle iletişime geçebilirsiniz.
Bu yazı, sahada tekrar karşılaştığımız gözlemler üzerine Veluva ekibi tarafından hazırlanmıştır. Kendi altyapınıza özel bir değerlendirme istiyorsanız bizimle iletişime geçebilirsiniz.