E-posta, kurumsal iletişimin en temel araçlarından biri olmaya devam ediyor — ve tam da bu nedenle saldırganların en sık kullandığı giriş noktalarından biri. Oltalama saldırılarından iş e-postası dolandırıcılığına (BEC) kadar birçok saldırı türü, doğrudan e-posta üzerinden başlıyor. Kurumsal e-posta güvenliği, tek bir önlemle değil, birbirini tamamlayan birkaç katmanla sağlanabiliyor.
Bu yazıda, kurumsal e-posta güvenliği için alınması gereken temel önlemleri ele alıyoruz.
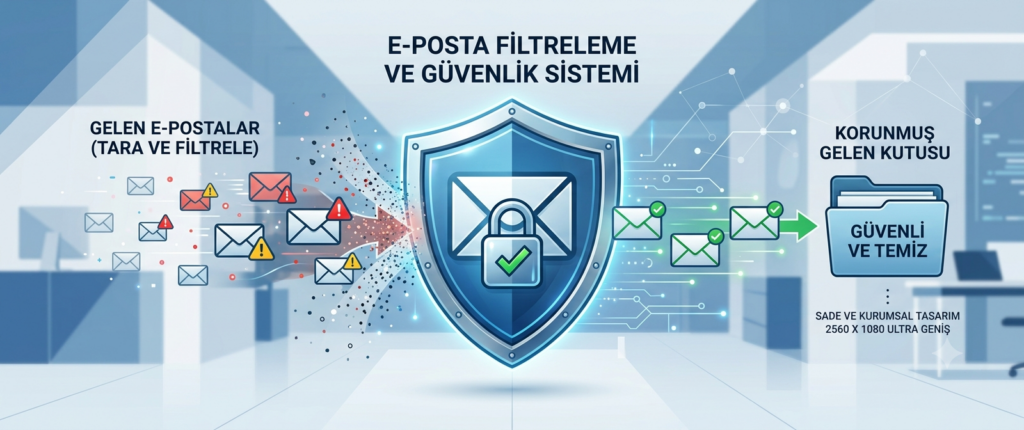
Gelişmiş E-posta Filtreleme
Modern e-posta güvenlik çözümleri, yalnızca bilinen spam kalıplarını değil, şüpheli bağlantıları, kötü amaçlı ekleri ve sahte gönderen adreslerini de tespit edebilir. Bu filtreleme, birçok saldırının kullanıcıya ulaşmadan önce engellenmesini sağlar.
SPF, DKIM ve DMARC Kayıtları
Bu üç teknik protokol, bir e-postanın gerçekten iddia ettiği kaynaktan gelip gelmediğini doğrular. Doğru yapılandırıldığında, saldırganların şirketin kendi alan adını taklit ederek sahte e-posta göndermesini (spoofing) büyük ölçüde zorlaştırır. Bu kayıtların yapılandırılmaması, şirketin kendi marka adının başkaları tarafından kötüye kullanılmasına da zemin hazırlar.
Çok Faktörlü Kimlik Doğrulama
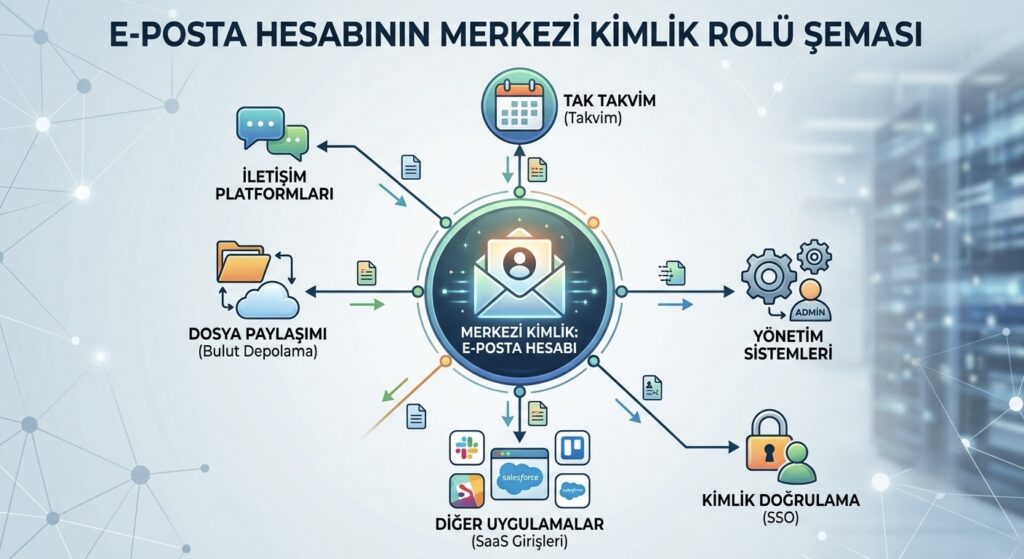
E-posta hesapları, genellikle diğer birçok sisteme giriş için de kullanılan merkezi bir kimlik noktasıdır. Bir e-posta hesabının ele geçirilmesi, zincirleme olarak başka sistemlere de erişim açabilir; bu nedenle e-posta hesaplarında MFA istisnasız uygulanmalıdır.
MFA’nın hangi yöntemlerle uygulanabileceğini, çok faktörlü kimlik doğrulama neden artık zorunlu yazımızda daha ayrıntılı ele almıştık.
Çalışan Farkındalığı ve Simülasyonlar
Teknik filtreler, saldırıların bir kısmını yakalayamayabilir; bu noktada çalışanın şüpheli bir e-postayı tanıyabilmesi son savunma hattı olur. Düzenli ve gerçekçi oltalama simülasyonları, çalışanların bu tür girişimleri fark etme becerisini canlı tutar.
İş E-postası Dolandırıcılığına (BEC) Karşı Özel Dikkat
BEC saldırıları, genellikle bir yöneticinin kimliğine bürünerek finans ekibinden acil bir ödeme talep etme şeklinde gerçekleşir ve teknik filtrelerden kolayca kaçabilir çünkü genellikle kötü amaçlı bir ek veya bağlantı içermez. Bu tür taleplerin, ikinci bir kanaldan (telefonla teyit gibi) doğrulanmasını zorunlu kılan bir süreç, bu saldırı türüne karşı en etkili savunmadır.
Sonuç
Kurumsal e-posta güvenliği, teknik filtreleme, kimlik doğrulama protokolleri, çok faktörlü kimlik doğrulama ve çalışan farkındalığının bir araya gelmesiyle sağlanan katmanlı bir yaklaşımdır. E-posta hâlâ en sık kullanılan saldırı vektörlerinden biri olduğu için, bu katmanların her biri şirketin genel güvenlik duruşuna doğrudan katkı sağlar.
📩 E-posta Güvenliğinizi Birlikte Güçlendirelim
Kurumsal e-posta sisteminizin güvenlik açısından mevcut durumunu gözden geçirmek isterseniz, ekibimizle iletişime geçebilirsiniz.
Bu yazı, sahada tekrar karşılaştığımız gözlemler üzerine Veluva ekibi tarafından hazırlanmıştır. Kendi altyapınıza özel bir değerlendirme istiyorsanız bizimle iletişime geçebilirsiniz.