Veri yedekleme konusunda en yaygın kabul gören ve en pratik uygulanabilir yöntemlerden biri, 3-2-1 kuralıdır. Bu basit ama etkili prensip, verilerin farklı senaryolarda kaybolma riskine karşı katmanlı bir koruma sağlar. Karmaşık bir teknoloji gerektirmeden, doğru bir yedekleme stratejisinin temel mantığını özetler.
Bu yazıda, 3-2-1 kuralının ne anlama geldiğini ve şirketlerin bu kuralı nasıl uygulayabileceğini ele alıyoruz.
3-2-1 Kuralı Ne Anlama Gelir?
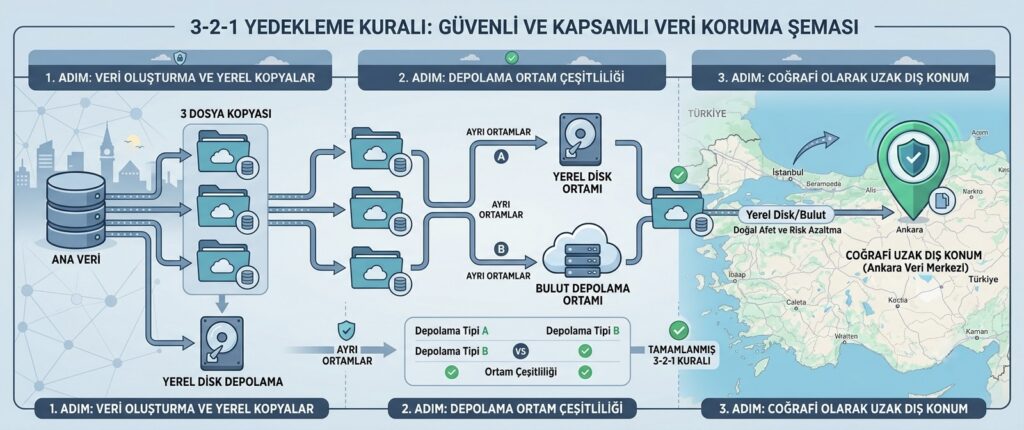
Kural, adından da anlaşılacağı gibi üç sayıya dayanır:
- 3 kopya: Verinin orijinali dahil olmak üzere en az üç kopyasının bulunması
- 2 farklı ortam: Bu kopyaların en az iki farklı depolama ortamında (örneğin yerel bir disk ve bir bulut depolama alanı) tutulması
- 1 dış konum: Kopyalardan en az birinin, ana verinin bulunduğu fiziksel konumdan tamamen ayrı bir yerde saklanması
Bu yapı, tek bir noktada oluşabilecek bir sorunun (donanım arızası, yangın, hırsızlık, fidye yazılımı) tüm veri kopyalarını aynı anda etkilemesini büyük ölçüde engeller.
Neden Sadece Bir Yedek Yeterli Değil?
Tek bir yedek kopyası, o kopyanın saklandığı ortamın kendisi risk altına girdiğinde işe yaramaz hale gelir. Örneğin yalnızca aynı sunucuda tutulan bir yedek, sunucunun arızalanması durumunda orijinal veriyle birlikte kaybolur. Farklı ortamlarda tutulan çoklu kopyalar, bu tür tek noktadan kaynaklanan risklere karşı gerçek bir güvence sağlar.
Neden Farklı Ortamlar Önemli?
Aynı türde iki depolama ortamı kullanmak (örneğin iki ayrı harici disk), ortak bir zafiyete karşı yeterli koruma sağlamayabilir. Farklı ortamların (yerel disk, ağ depolama, bulut gibi) bir arada kullanılması, bir ortam türünü etkileyen bir sorunun diğerini etkilemesi ihtimalini azaltır.
Yedeklerin fidye yazılımı saldırılarında neden ayrı ve izole tutulması gerektiğini, fidye yazılımı saldırılarından korunma önlemleri yazımızda da ele almıştık; 3-2-1 kuralı bu izolasyonu sistematik hale getiren bir çerçeve sunar.
Neden Dış Konum (Offsite) Şart?
Bir yangın, sel veya hırsızlık gibi fiziksel bir olay, aynı binada tutulan tüm kopyaları aynı anda etkileyebilir. Kopyalardan en az birinin coğrafi olarak ayrı bir konumda, genellikle bulut tabanlı bir depolama üzerinden tutulması, bu tür fiziksel risklere karşı ek bir güvence katmanı oluşturur.
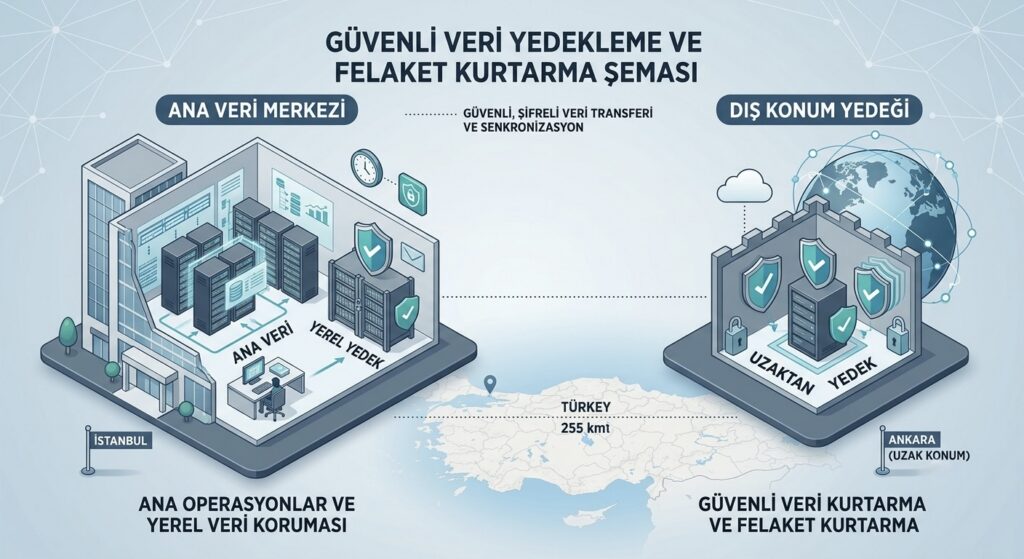
Günümüzde 3-2-1 Kuralının Uygulanışı
Bulut depolamanın yaygınlaşmasıyla birlikte, birçok şirket üçüncü kopyayı otomatik olarak bir bulut hizmetinde tutarak dış konum gereksinimini nispeten kolay şekilde karşılayabiliyor. Bazı güncel yaklaşımlar, kurala bir dördüncü unsur daha ekleyerek kopyalardan en az birinin değiştirilemez (immutable) formatta tutulmasını önerir; bu, bir fidye yazılımının yedek dosyalarını da şifrelemesini engellemeye yardımcı olur.
Sık Sorulan Sorular
Küçük bir işletme için 3-2-1 kuralını uygulamak maliyetli mi?
Genellikle değil; bulut depolama hizmetlerinin uygun fiyatlı seçenekleri sayesinde, küçük işletmeler de bu kuralı nispeten düşük bir maliyetle uygulayabilir.
Bulutta veri tutmak, dış konum gereksinimini otomatik olarak karşılar mı?
Genellikle evet, çünkü bulut veri merkezleri fiziksel olarak şirketin kendi konumundan ayrıdır. Ancak hangi bölgede barındırıldığının kontrol edilmesi yine de önerilir.
📩 Yedekleme Stratejinizi Birlikte Değerlendirelim
Mevcut yedekleme yapınızın 3-2-1 kuralına ne kadar uyduğunu birlikte gözden geçirmek isterseniz, ekibimizle iletişime geçebilirsiniz.
Bu yazı, sahada tekrar karşılaştığımız gözlemler üzerine Veluva ekibi tarafından hazırlanmıştır. Kendi altyapınıza özel bir değerlendirme istiyorsanız bizimle iletişime geçebilirsiniz.