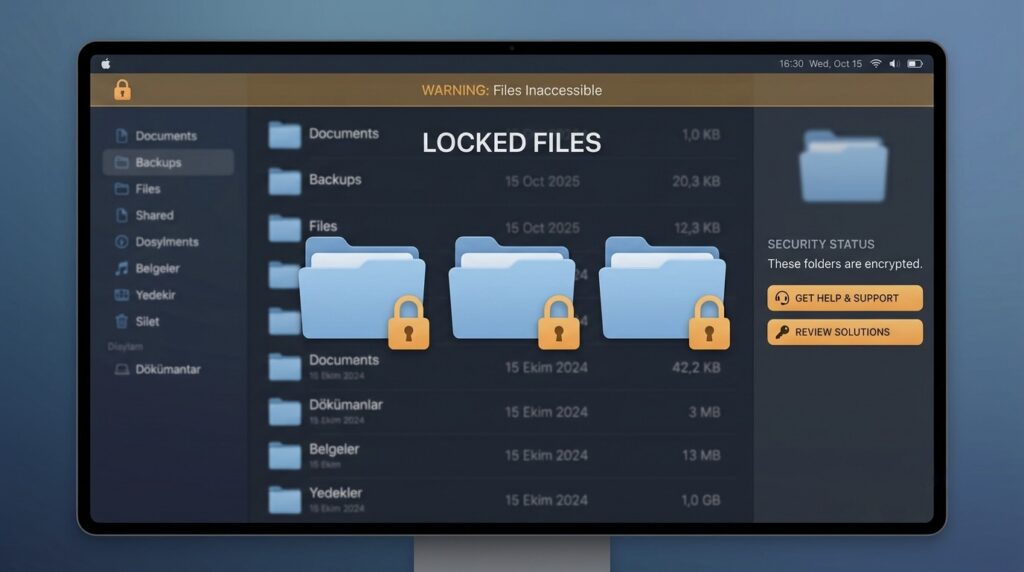
Fidye yazılımı (ransomware) saldırıları, günümüzde şirketlerin karşılaştığı en yıkıcı siber tehditlerden biri haline geldi. Saldırganlar, kurumun sistemlerine sızarak verileri şifreliyor ve şifrenin çözülmesi karşılığında fidye talep ediyor. Bazı durumlarda, ödeme yapılsa bile veriler tam olarak geri alınamıyor ya da çalınan veriler ayrıca ifşa etmekle tehdit ediliyor.
Bu yazıda, bir fidye yazılımı saldırısının nasıl işlediğini ve şirketlerin bu tehdide karşı alabileceği somut önlemleri ele alıyoruz.
Fidye Yazılımı Saldırısı Nasıl Gerçekleşir?
Çoğu fidye yazılımı saldırısı, karmaşık bir teknik açıktan değil, basit bir giriş noktasından başlar. En yaygın yollar şunlardır:
- Kötü amaçlı bir ek veya bağlantı içeren oltalama (phishing) e-postaları
- Güvenlik açığı bulunan ve güncellenmemiş yazılımlar
- Zayıf korunan uzaktan masaüstü bağlantıları (RDP)
- Çalınmış veya zayıf kimlik bilgileriyle yapılan yetkisiz girişler
Saldırgan sisteme bir kez sızdıktan sonra, genellikle fark edilmeden ağ içinde yayılır, önemli verileri belirler ve ardından şifreleme işlemini başlatır.
Önlem 1: Düzenli ve Test Edilmiş Yedekleme
Fidye yazılımına karşı en etkili savunmalardan biri, güncel ve düzenli olarak test edilen yedeklerdir. Yedeklerin ana ağdan izole bir ortamda (örneğin çevrimdışı veya ayrı bir bulut ortamında) tutulması önemlidir; aksi halde saldırgan yedekleri de şifreleyebilir.
Önlem 2: Çalışan Farkındalığının Artırılması
Saldırıların büyük bölümü bir çalışanın şüpheli bir bağlantıya tıklamasıyla başladığı için, düzenli farkındalık eğitimleri riski önemli ölçüde azaltır. Çalışanların şüpheli e-postaları nasıl tanıyacağını ve nereye bildireceğini bilmesi gerekir.
Çalışan kaynaklı risklerin genel olarak nasıl azaltılabileceğini, KOBİ’lerin en sık yaptığı güvenlik hataları yazımızda daha ayrıntılı ele almıştık.
Önlem 3: Yama ve Güncelleme Yönetimi
Birçok fidye yazılımı, bilinen ve yaması yayınlanmış güvenlik açıklarını hedef alır. İşletim sistemleri, uygulamalar ve ağ cihazlarının düzenli olarak güncellenmesi, bu tür saldırıların önemli bir kısmını daha başlamadan engeller.
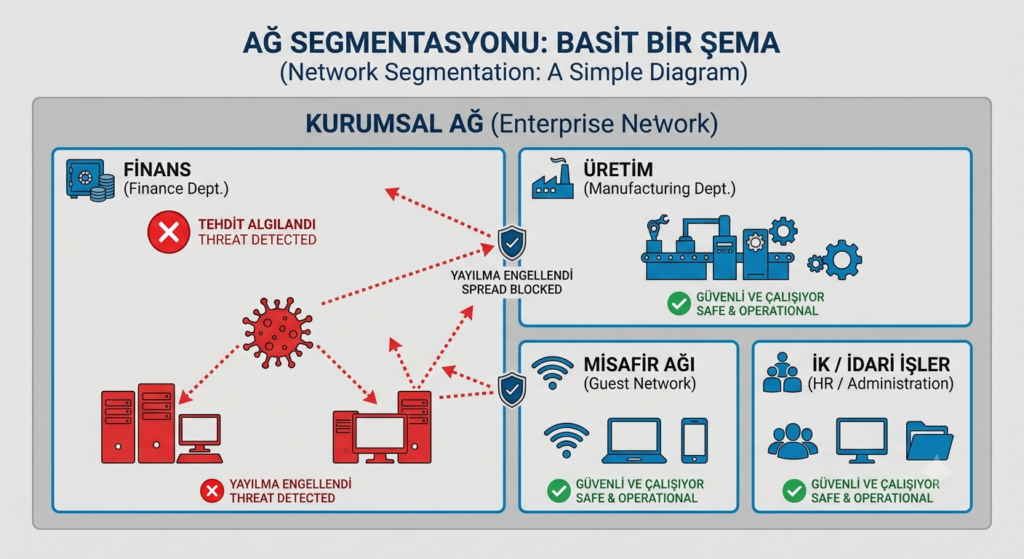
Önlem 4: Ağ Segmentasyonu
Ağın bölümlere ayrılması, bir noktada oluşan bir sızmanın tüm sisteme yayılmasını zorlaştırır. Kritik sistemler, günlük kullanım için gerekli olmayan bölümlerden izole edilmelidir.
Önlem 5: Çok Faktörlü Kimlik Doğrulama ve Erişim Kontrolü
Özellikle uzaktan erişim noktalarında çok faktörlü kimlik doğrulama kullanılması, çalınmış kimlik bilgileriyle yapılan girişleri büyük ölçüde engeller. Erişim yetkilerinin de yalnızca ihtiyaç duyulan sistemlerle sınırlı tutulması önerilir.
Önlem 6: Olay Müdahale Planının Hazır Olması
Bir saldırı gerçekleştiğinde hızlı ve düzenli hareket edebilmek için önceden hazırlanmış bir müdahale planı hayati önem taşır. Bu plan, hangi sistemlerin izole edileceğini, kimin bilgilendirileceğini ve iş sürekliliğinin nasıl sağlanacağını netleştirmelidir.
Bir Saldırı Anında Fidye Ödenmeli mi?
Uzmanlar genellikle fidye ödemenin önerilmediği konusunda hemfikirdir. Ödeme yapılması, verilerin geri alınacağını garanti etmediği gibi, şirketi gelecekte tekrar hedef haline getirebilir. Bunun yerine, saldırı öncesinde alınan önlemlerin (özellikle yedekleme) devreye girmesi, en sağlıklı çözüm yoludur.
📊 Dikkat Çekici Veri
Fidye ödeyen şirketlerin önemli bir kısmı, verilerinin tamamını geri alamıyor. Bu da önlemi, tepkiden çok daha değerli kılıyor.
Sonuç
Fidye yazılımı saldırıları, tek bir önlemle değil, birbirini tamamlayan birden fazla katmanla önlenebilir. Düzenli ve izole yedekleme, çalışan farkındalığı, güncel yazılımlar, ağ segmentasyonu ve hazır bir müdahale planı bir araya geldiğinde, şirketlerin bu tehdide karşı direnci önemli ölçüde artar.
📩 Şirketinizin Güvenlik Durumunu Değerlendirelim
Fidye yazılımına karşı mevcut savunmanızın yeterli olup olmadığından emin değilseniz, ekibimizle iletişime geçerek şirketinize özel bir değerlendirme talep edebilirsiniz.
Bu yazı, sahada tekrar karşılaştığımız gözlemler üzerine Veluva ekibi tarafından hazırlanmıştır. Kendi altyapınıza özel bir değerlendirme istiyorsanız bizimle iletişime geçebilirsiniz.