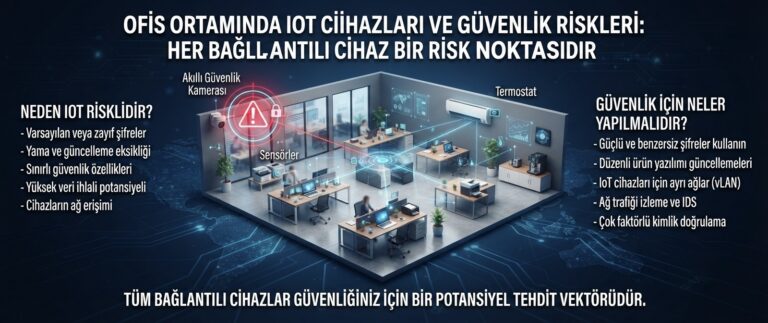
Bir kurumsal ağa hangi cihazların bağlanabileceğini kontrol etmek, birçok şirket için sanılandan daha gevşek işliyor; bir çalışanın kişisel telefonu, bir ziyaretçinin dizüstü bilgisayarı veya tanımlanmamış bir IoT cihazı, çoğu zaman herhangi bir kontrolden geçmeden ağa erişebiliyor. Ağ Erişim Kontrolü (NAC – Network Access Control), tam olarak bu boşluğu kapatan, ağa bağlanmaya çalışan her cihazı değerlendirip yetkilendiren bir güvenlik yaklaşımıdır.
Bu yazıda, NAC’ın ne olduğunu ve şirketlerde nasıl uygulanabileceğini ele alıyoruz.
NAC Nasıl Çalışır?
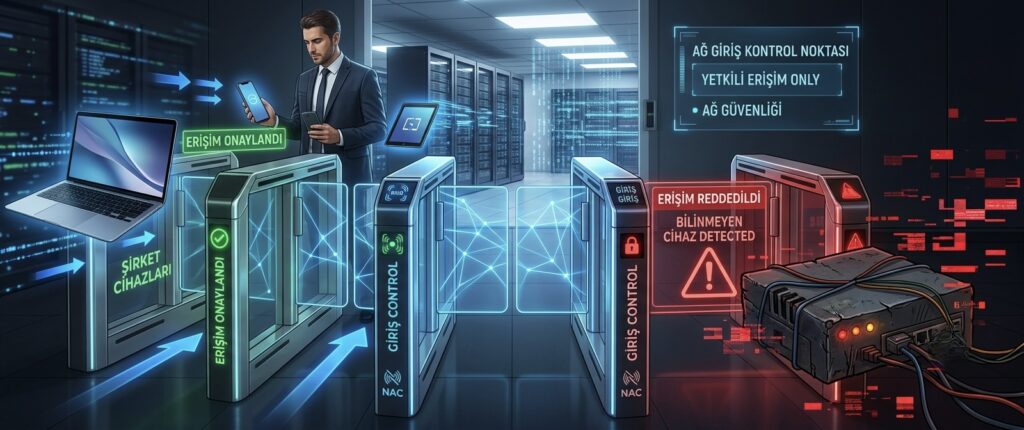
Bir cihaz ağa bağlanmaya çalıştığında, NAC sistemi bu cihazın kimliğini, güvenlik durumunu (güncel antivirüs, işletim sistemi güncelliği gibi) ve önceden tanımlanmış politikalara uygunluğunu kontrol eder. Bu kriterleri karşılayan cihazlara erişim izni verilirken, karşılamayanlar ya tamamen engellenir ya da sınırlı bir “karantina” ağına yönlendirilir.
NAC’ın Sağladığı Faydalar
- Yetkisiz cihaz erişiminin önlenmesi: Tanımlanmamış veya onaylanmamış cihazların ağa sızması engellenir.
- Uyumluluk kontrolü: Yalnızca güvenlik standartlarını karşılayan cihazların kritik kaynaklara erişmesi sağlanır.
- Otomatik segmentasyon: Farklı cihaz türleri (çalışan cihazı, misafir cihazı, IoT cihazı) otomatik olarak uygun ağ segmentine yönlendirilebilir.
- Görünürlük: Ağa bağlı tüm cihazların gerçek zamanlı bir envanterini sunar.
NAC’ın otomatik olarak yönlendirdiği ağ segmentlerinin mantığını, VLAN kullanımı şirket güvenliğini nasıl artırır yazımızda daha ayrıntılı ele almıştık; NAC ve VLAN genellikle birlikte çalışan tamamlayıcı teknolojilerdir.
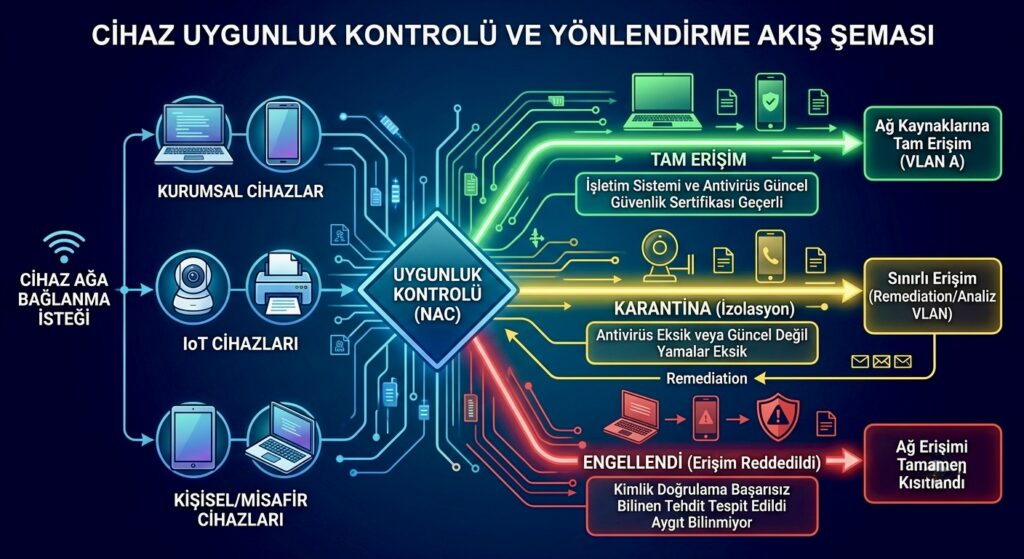
Uygulamada Dikkat Edilmesi Gerekenler
NAC uygulamasına geçerken, önce mevcut ağa bağlı cihazların bir envanterinin çıkarılması ve politikaların kademeli olarak (önce izleme modunda, ardından zorlayıcı modda) devreye alınması önerilir. Aniden ve sıkı bir şekilde uygulanan bir NAC politikası, meşru cihazların da erişiminin kesilmesine yol açarak operasyonel aksaklıklara neden olabilir.
Sonuç
Ağ Erişim Kontrolü, “kim, hangi cihazla ağa girebilir” sorusuna net ve otomatik bir cevap veren, özellikle çalışan cihazları, misafirler ve IoT cihazlarının bir arada bulunduğu karmaşık ortamlarda değerli bir güvenlik katmanıdır. Doğru ve kademeli bir uygulamayla, operasyonel aksaklık yaratmadan ağ görünürlüğünü ve kontrolünü önemli ölçüde artırır.
📩 Ağ Erişim Kontrolünüzü Birlikte Kuralım
Şirketinizde NAC uygulamasının nasıl kademeli olarak devreye alınabileceğini değerlendirmek isterseniz, ekibimizle iletişime geçebilirsiniz.
Bu yazı, sahada tekrar karşılaştığımız gözlemler üzerine Veluva ekibi tarafından hazırlanmıştır. Kendi altyapınıza özel bir değerlendirme istiyorsanız bizimle iletişime geçebilirsiniz.