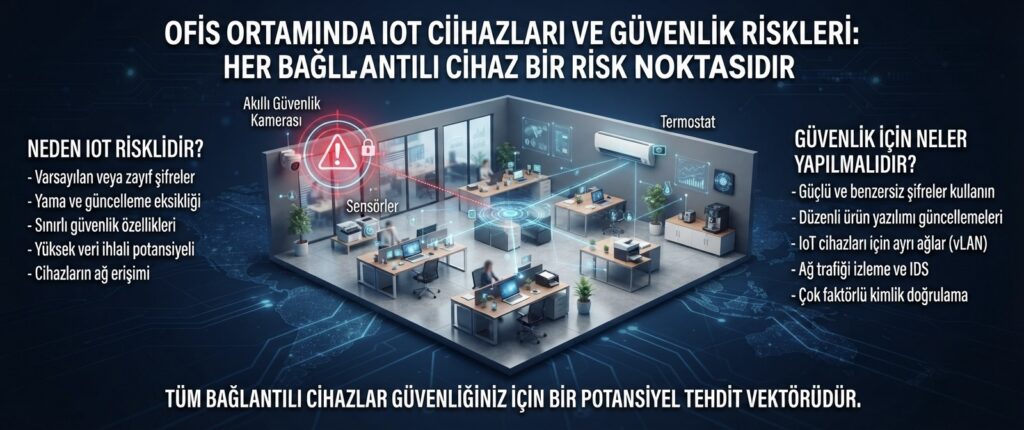
Akıllı kameralar, sensörler, akıllı termostatlar ve daha birçok bağlantılı cihaz, ofis ortamlarında giderek daha yaygın hale geliyor. Bu IoT (Nesnelerin İnterneti) cihazları, operasyonel kolaylık sağlasa da, genellikle geleneksel BT cihazlarına kıyasla çok daha zayıf güvenlik standartlarıyla üretiliyor ve bu da onları kurumsal ağ için ciddi bir risk kaynağı haline getiriyor.
Bu yazıda, IoT cihazlarının kurumsal ağa getirdiği riskleri ve bu riskleri yönetmenin yollarını ele alıyoruz.
IoT Cihazları Neden Zayıf Bir Halka?
Birçok IoT cihazı, güvenlik göz önünde bulundurularak değil, düşük maliyet ve hızlı pazara çıkış önceliğiyle üretiliyor. Bu cihazlar genellikle zayıf varsayılan şifrelerle geliyor, düzenli güvenlik güncellemesi almıyor ve bazen temel şifreleme özelliklerinden bile yoksun olabiliyor.
Somut Riskler
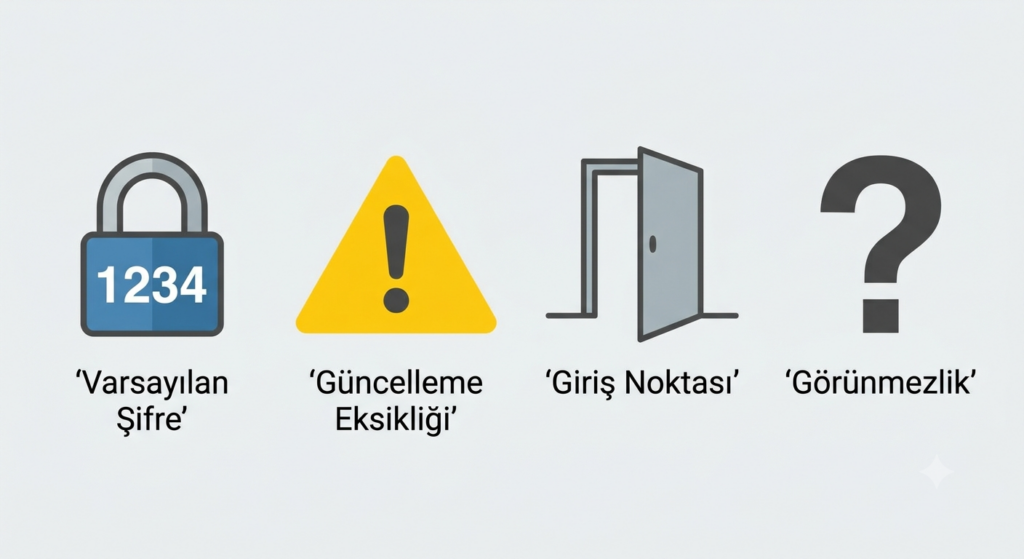
- Varsayılan şifrelerin değiştirilmemesi: Birçok IoT cihazı, fabrika ayarlarındaki basit şifrelerle kullanılmaya devam ediyor.
- Güncellenmeyen firmware: Üretici desteği kısa sürede sona erebiliyor, bilinen açıklar kapatılmadan kalabiliyor.
- Ağ içinde giriş noktası olma: Ele geçirilen bir IoT cihazı, saldırganın kurumsal ağın diğer bölümlerine sıçraması için bir başlangıç noktası olabiliyor.
- Görünmezlik: BT ekipleri, ağa bağlı tüm IoT cihazlarının tam bir envanterine sahip olmayabiliyor.
Ağın segmentlere ayrılmasının bu tür bir riski nasıl sınırlayabileceğini, network segmentasyonu nedir ve neden önemlidir yazımızda ele almıştık; IoT cihazları için bu segmentasyon özellikle kritik bir önlemdir.
Riskleri Yönetmenin Yolları
IoT cihazları, kurumsal ağdan tamamen izole ayrı bir ağ segmentinde tutulmalıdır; bu, bir cihazın ele geçirilmesi durumunda saldırganın diğer kritik sistemlere sıçramasını engeller. Varsayılan şifreler mutlaka değiştirilmeli, mümkün olan cihazlarda firmware güncellemeleri düzenli olarak takip edilmelidir. Ayrıca ağa bağlı tüm IoT cihazlarının bir envanterinin tutulması, görünürlüğü artırır.
Yeni Cihaz Alımlarında Değerlendirme
Yeni bir IoT cihazı satın alınmadan önce, üreticinin güvenlik güncellemesi sağlama geçmişi ve cihazın temel güvenlik özellikleri (şifreleme, şifre değiştirme imkânı gibi) değerlendirilmelidir. Yalnızca fiyat ve işlevsellik üzerinden yapılan bir seçim, uzun vadede güvenlik açısından maliyetli olabilir.
Sonuç
IoT cihazları, operasyonel faydaları nedeniyle kurumsal ortamlarda yaygınlaşmaya devam edecek; ancak bu cihazların getirdiği güvenlik riskini göz ardı etmek, ağın en zayıf halkasını fark etmeden bırakmak anlamına gelir. Segmentasyon, envanter takibi ve bilinçli satın alma kararları, bu riski yönetilebilir kılan temel adımlardır.
📩 IoT Güvenliğinizi Birlikte Değerlendirelim
Ofisinizdeki IoT cihazlarının ağ güvenliği açısından mevcut durumunu gözden geçirmek isterseniz, ekibimizle iletişime geçebilirsiniz.
Bu yazı, sahada tekrar karşılaştığımız gözlemler üzerine Veluva ekibi tarafından hazırlanmıştır. Kendi altyapınıza özel bir değerlendirme istiyorsanız bizimle iletişime geçebilirsiniz.