Modern fidye yazılımı saldırılarının önemli bir bölümü, yalnızca ana sistemleri değil, ulaşabildikleri yedekleme dosyalarını da hedef alacak şekilde tasarlanıyor. Bir saldırgan, ağ içinde yeterince serbest hareket edebilirse, verileri şifrelemeden önce yedekleri bulup silebilir veya bozabilir. Değiştirilemez yedekleme (immutable backup), tam olarak bu senaryoya karşı geliştirilmiş, yedeklenen verinin belirli bir süre boyunca hiçbir şekilde değiştirilemediği veya silinemediği bir yaklaşımdır.
Bu yazıda, değiştirilemez yedeklemenin ne olduğunu, nasıl çalıştığını ve şirketlerin bunu nasıl uygulayabileceğini ele alıyoruz.
Değiştirilemez Yedekleme Nasıl Çalışır?
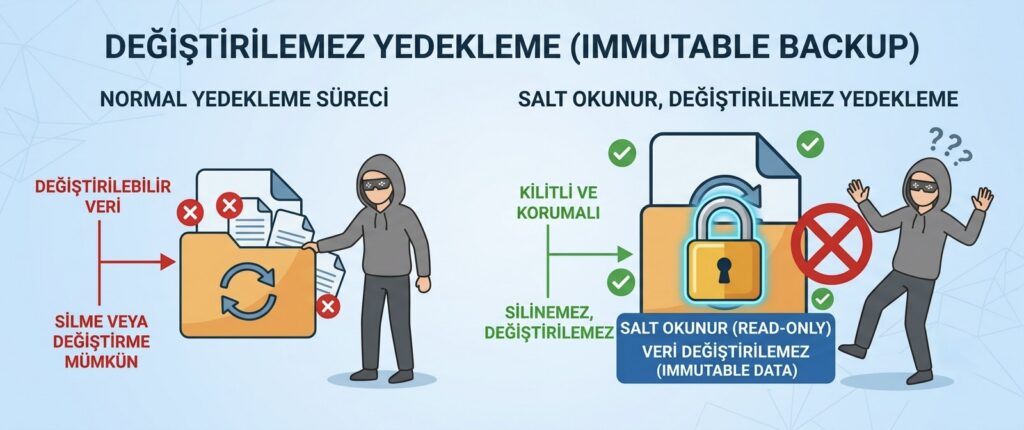
Değiştirilemez yedekleme, bir kez yazılan verinin belirlenen bir saklama süresi boyunca kimse tarafından (sistem yöneticileri dahil) değiştirilemediği veya silinemediği bir depolama modelidir. Bu, genellikle “WORM” (write once, read many) prensibine dayanır. Bir saldırgan, yönetici hesabını ele geçirse bile, bu kilitli veriyi saklama süresi dolmadan silemez veya şifreleyemez.
Neden Bu Kadar Etkili?
Geleneksel yedeklerin en büyük zafiyeti, bir yönetici yetkisiyle erişilebilir ve değiştirilebilir olmalarıdır; bu da saldırganın bu yetkiyi ele geçirdiğinde yedekleri de hedef alabilmesi anlamına gelir. Değiştirilemez yedekleme, bu riski ortadan kaldırır çünkü değiştirme veya silme işlemi, teknik olarak saklama süresi boyunca mümkün değildir; en yüksek yetkiye sahip bir hesap bile bu kısıtlamayı aşamaz.
Yedeklerin neden ayrı ve izole tutulması gerektiğini, yedek almak neden tek başına yeterli değildir yazımızda da ele almıştık; değiştirilemezlik bu izolasyonu bir adım öteye taşıyan bir güvence katmanıdır.
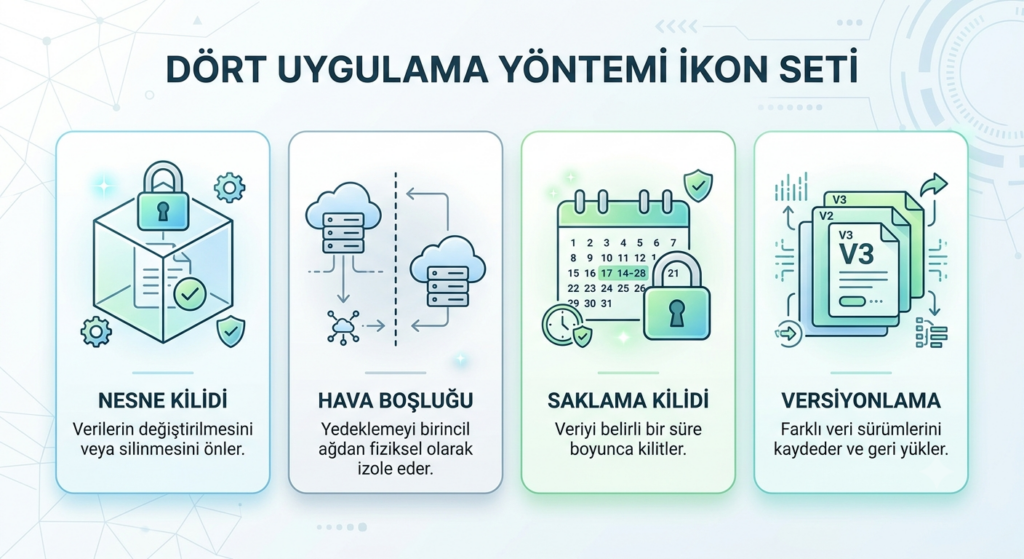
Uygulama Yöntemleri
- Nesne kilidi (object lock): Bulut depolama hizmetlerinin çoğu, belirli bir süre için nesnelerin değiştirilmesini veya silinmesini engelleyen bir kilit özelliği sunar.
- Hava boşluklu (air-gapped) yedekleme: Yedeklerin, ana ağdan fiziksel veya mantıksal olarak tamamen kopuk bir ortamda tutulması.
- Saklama kilidi (retention lock): Belirli bir saklama politikasının, yönetici tarafından bile değiştirilemeyecek şekilde kilitlenmesi.
- Sürüm geçmişi (versioning) ile birlikte kullanım: Her değişikliğin ayrı bir sürüm olarak saklanması, eski sürümlerin korunmasını ve geri dönülebilir olmasını sağlar.
Saklama Süresi Nasıl Belirlenmeli?
Saklama süresi, bir saldırının ne kadar süre fark edilmeden kalabileceği göz önünde bulundurularak belirlenmelidir. Bazı saldırılar, veriler şifrelenmeden önce haftalarca sistemde sessizce kalabilir; bu nedenle saklama süresinin, olası bir gecikmeli tespit senaryosunu da kapsayacak kadar uzun tutulması önerilir.
Maliyet ve Uygulama Dengesi
Değiştirilemez yedekleme, standart yedeklemeye kıyasla genellikle biraz daha yüksek depolama maliyeti getirir; çünkü veriler saklama süresi boyunca silinemez ve bu da depolama alanının daha yavaş boşalmasına yol açar. Ancak bu ek maliyet, bir fidye yazılımı saldırısı sonrasında yedeklerin de kaybedilmesi riskiyle karşılaştırıldığında, çoğu şirket için makul bir yatırım olarak değerlendiriliyor.
Sonuç
Değiştirilemez yedekleme, fidye yazılımı saldırılarına karşı geleneksel yedekleme yöntemlerinin en kritik zafiyetini kapatan bir yaklaşımdır. Saldırganın en yüksek yetkiye sahip olsa bile ulaşamayacağı bir yedek kopyasının varlığı, bir saldırı sonrasında gerçek anlamda güvenilir bir kurtarma noktasının garanti altına alınmasını sağlar.
📩 Yedekleme Stratejinizi Birlikte Güçlendirelim
Yedeklerinizi değiştirilemez hale getirmek için hangi adımların gerektiğini değerlendirmek isterseniz, ekibimizle iletişime geçebilirsiniz.
Bu yazı, sahada tekrar karşılaştığımız gözlemler üzerine Veluva ekibi tarafından hazırlanmıştır. Kendi altyapınıza özel bir değerlendirme istiyorsanız bizimle iletişime geçebilirsiniz.