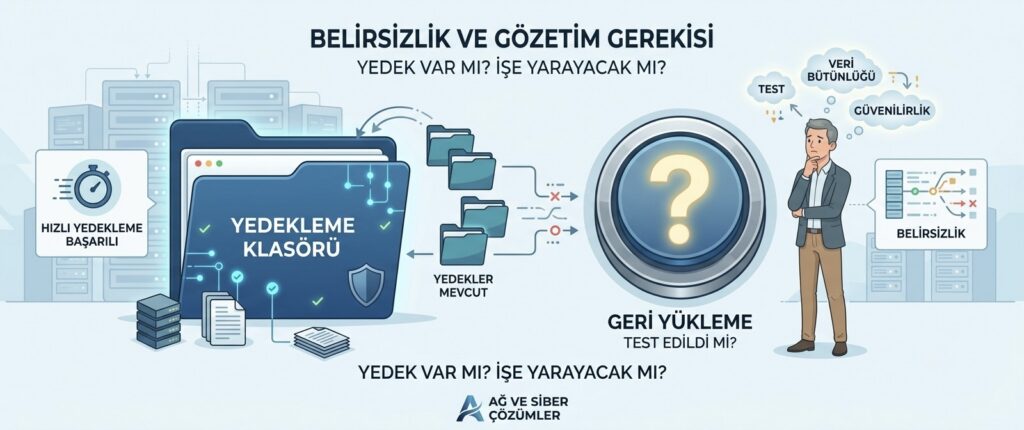
Düzenli yedek almak, veri güvenliği açısından önemli bir adımdır; ancak birçok şirket, bu adımı attıktan sonra kendini tamamen güvende hisseder. Oysa bir yedeğin var olması, gerektiğinde başarıyla geri yüklenebileceği veya işe yarayacağı anlamına gelmez. Yedekleme, daha geniş bir veri koruma ve iş sürekliliği stratejisinin yalnızca bir parçasıdır.
Bu yazıda, yalnızca yedek almanın neden yeterli bir güvence sağlamadığını ve bunu tamamlayan unsurların neler olduğunu ele alıyoruz.
Yedek Almak, Geri Yüklemenin Çalışacağını Garanti Etmez
Bir yedekleme işlemi teknik olarak tamamlanmış görünebilir, ancak dosyaların bozuk olması, eksik kalması veya yedekleme yazılımının yapılandırma hatası nedeniyle bazı verileri atlaması mümkündür. Bu tür sorunlar, ancak gerçek bir geri yükleme denemesi yapıldığında ortaya çıkar; bir felaket anında bu sorunun fark edilmesi çok geç kalınmış bir durumdur.
Yedekten Geri Dönüş Süresi Göz Ardı Edilir
Verinin bir yedekten geri yüklenmesi, veri miktarına ve altyapıya bağlı olarak saatler, hatta bazı durumlarda günler sürebilir. Şirketler genellikle yedek almaya odaklanırken, bu geri yükleme süresinin operasyonlarını ne kadar etkileyeceğini hesaba katmaz. Kritik bir sistemin günlerce erişilemez kalması, verinin kendisi kurtarılmış olsa bile ciddi bir iş kaybına yol açabilir.
Yedekler de Saldırı Hedefi Olabilir
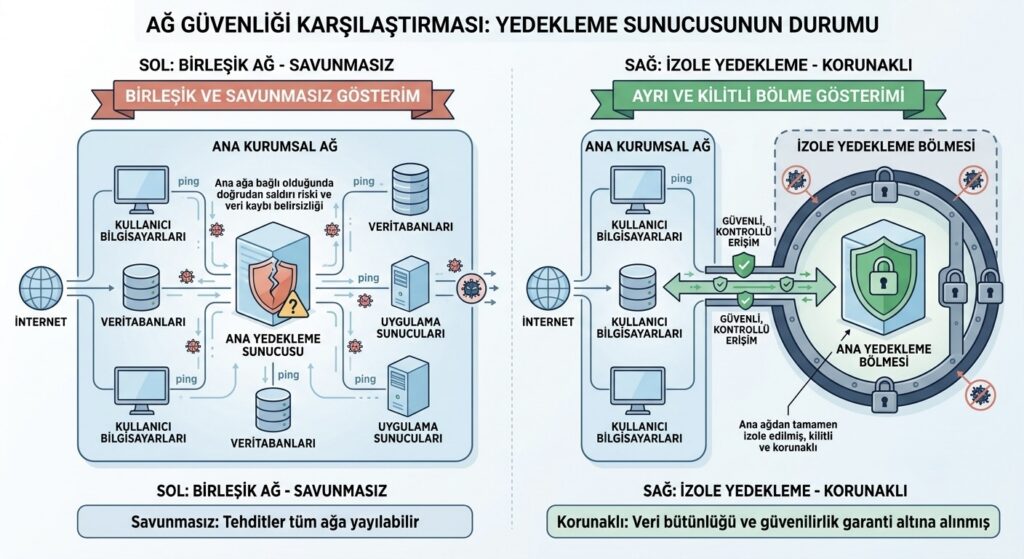
Gelişmiş fidye yazılımı saldırıları, artık yalnızca ana sistemleri değil, ulaşabildikleri yedekleme sistemlerini de hedef alıyor. Ana ağa bağlı ve yeterince izole edilmemiş bir yedekleme ortamı, saldırganlar tarafından şifrelenerek işe yaramaz hale getirilebilir. Bu durumda yedek var olsa bile, kurtarma için kullanılamaz hale gelir.
Yedeklerin farklı ortamlarda ve dış konumda tutulmasının bu riski nasıl azalttığını, 3-2-1 yedekleme kuralı nedir yazımızda daha ayrıntılı ele almıştık.
Yalnızca Veri Kurtarılır, Operasyon Otomatik Olarak Dönmez
Bir yedekten veriler başarıyla geri yüklense bile, bu verilerin kullanılabilir hale gelmesi için sunucuların, uygulamaların ve ağ yapılandırmalarının da yeniden ayağa kaldırılması gerekir. Bu süreç, yalnızca veri odaklı bir yedekleme planında genellikle tanımlanmamıştır ve bu da operasyonun tam olarak ne zaman normale döneceğini belirsiz bırakır.
Eksik Kalan Parça: Test Edilmiş Bir Kurtarma Süreci
Yedeklemeyi gerçek anlamda güvenilir kılan şey, düzenli olarak test edilen bir geri yükleme sürecidir. Bir yedeğin varlığı ile bu yedeğin gerçekten işe yaradığının doğrulanması arasındaki fark, ancak periyodik test uygulamalarıyla kapatılabilir.
Yedek almak, veri korumasının başlangıç noktasıdır, sonu değil. Yedeklerin izole tutulması, geri yükleme sürecinin planlanmış olması ve düzenli olarak test edilmesi bir araya geldiğinde, yedekleme gerçek anlamda güvenilir bir güvence haline gelir.
📩 Yedekleme Stratejinizi Birlikte Değerlendirelim
Mevcut yedekleme sürecinizin gerçek bir felaket anında işe yarayıp yaramayacağından emin değilseniz, ekibimizle iletişime geçebilirsiniz.
Bu yazı, sahada tekrar karşılaştığımız gözlemler üzerine Veluva ekibi tarafından hazırlanmıştır. Kendi altyapınıza özel bir değerlendirme istiyorsanız bizimle iletişime geçebilirsiniz.