Küçük ve orta ölçekli işletmeler, siber saldırganlar için genellikle büyük şirketlerden daha cazip hedeflerdir. Bunun nedeni açıktır: KOBİ’ler çoğunlukla sınırlı bütçeyle çalışır, ayrı bir bilgi güvenliği ekibine sahip değildir ve güvenlik konusunu büyüyünce hallederiz mantığıyla erteler. Oysa bir siber saldırının küçük bir işletmeye maliyeti, itibar kaybından operasyonel durmaya kadar çok daha ağır sonuçlar doğurabilir.
Bu yazıda, KOBİ’lerde en sık karşılaşılan on güvenlik hatasını ve bunların nasıl önlenebileceğini ele alıyoruz.
1. Zayıf ve Tekrar Kullanılan Şifreler
Çalışanların birden fazla sistemde aynı, tahmin edilmesi kolay şifreyi kullanması, en yaygın ve en kolay önlenebilir hatalardan biridir. Bir sistemde sızan bir şifre, aynı kombinasyonun kullanıldığı diğer tüm hesapları da riske atar.
2. Çalışanlara Yönelik Güvenlik Eğitiminin Eksikliği
Birçok saldırı, teknik bir açıktan değil, bir çalışanın şüpheli bir bağlantıya tıklamasından başlar. Düzenli farkındalık eğitimi almayan çalışanlar, oltalama (phishing) girişimlerini fark etmekte zorlanır.
3. Yazılım ve Sistem Güncellemelerinin İhmal Edilmesi
Güncellemeler genellikle bilinen güvenlik açıklarını kapatmak için yayınlanır. Bu güncellemelerin ertelenmesi, saldırganlara halihazırda bilinen bir kapıyı açık bırakmakla eşdeğerdir.
4. Düzenli Yedekleme Yapılmaması
Bir fidye yazılımı saldırısı veya donanım arızası durumunda, güncel bir yedeği olmayan bir işletme verilerini tamamen kaybedebilir. Yedeklemenin sadece alınması değil, düzenli olarak test edilmesi de gerekir. Konunun daha kapsamlı ele alındığı fidye yazılımına karşı korunma önlemleri yazımız, bu başlığı derinlemesine incelemek isteyenler için faydalı olabilir.
5. Çok Faktörlü Kimlik Doğrulamanın Kullanılmaması
Sadece kullanıcı adı ve şifreyle korunan hesaplar, çalınan bilgiler karşısında savunmasız kalır. Ek bir doğrulama katmanı, yetkisiz erişim girişimlerinin büyük bölümünü engeller. Bu konuyu neden artık zorunlu hale geldiğini ele aldığımız ayrı bir yazıda daha detaylı işledik.
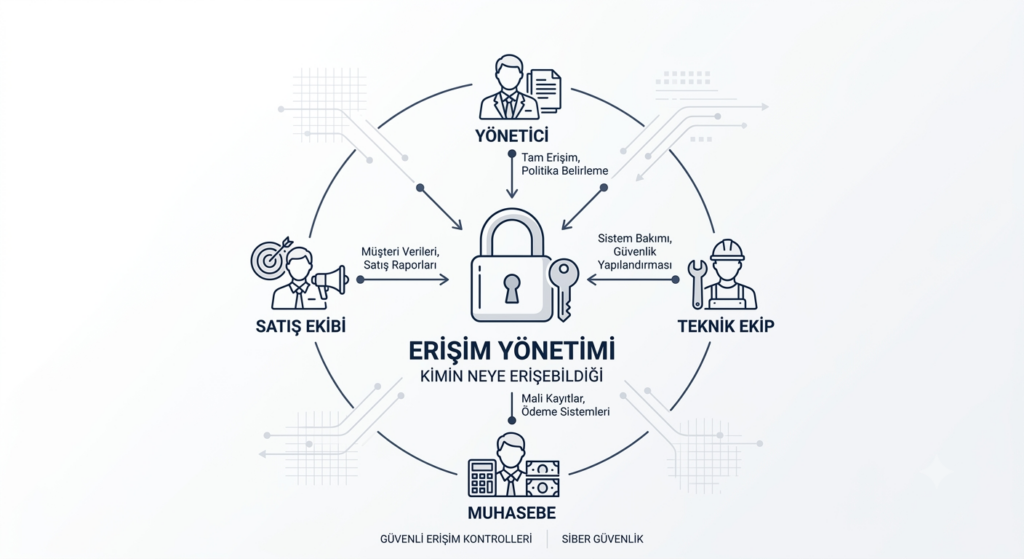
6. Erişim Yetkilerinin Gereğinden Fazla Verilmesi
Her çalışana ihtiyacından fazla sistem erişimi tanımak, olası bir hesap ele geçirme durumunda saldırganın hareket alanını genişletir. Yetkiler, görev gereksinimine göre sınırlı tutulmalıdır.
7. Güvenlik Duvarının Tek Koruma Olarak Görülmesi
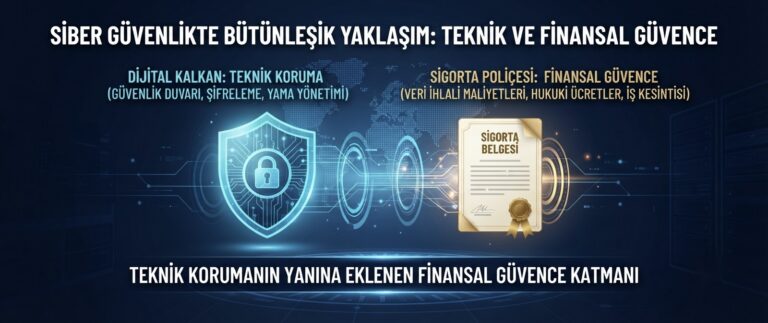
Bir güvenlik duvarı önemli bir savunma katmanıdır, ancak tek başına yeterli değildir. Uç nokta koruması, kimlik doğrulama ve çalışan farkındalığı gibi ek katmanlar olmadan bir güvenlik duvarı, saldırıların önemli bir kısmını durduramaz. Bu konuyu ayrıca ele aldığımız firewall’un tek başına yeterli olup olmadığına dair yazımız da bu başlığı tamamlayıcı niteliktedir.
8. Olay Müdahale Planının Olmaması
Bir saldırı yaşandığında ne yapılacağının önceden belirlenmemiş olması, müdahale sürecini yavaşlatır ve hasarı büyütür. Küçük işletmeler için bile basit bir müdahale planı büyük fark yaratır.
9. Üçüncü Taraf Tedarikçilerin Denetlenmemesi
Bir işletmenin kendi sistemleri güvenli olsa bile, entegre çalıştığı tedarikçi veya hizmet sağlayıcılardaki bir zafiyet, dolaylı bir giriş noktası oluşturabilir. Tedarikçilerle çalışırken temel güvenlik standartlarının aranması gerekir.
10. Siber Güvenliğin Sadece BT Departmanının Sorumluluğu Sanılması
Güvenlik, tek bir departmanın değil, tüm çalışanların ve yönetimin ortak sorumluluğudur. Bu algı değişmediği sürece, alınan teknik önlemler bile insan kaynaklı hatalarla boşa çıkabilir.
📊 Dikkat Çekici Veri
Küçük ve orta ölçekli işletmelere yönelik saldırıların büyük bölümü, karmaşık teknik açıklardan değil, yukarıda sayılan temel hataların bir veya birkaçından kaynaklanıyor.
Sonuç
KOBİ’lerin karşılaştığı güvenlik risklerinin büyük kısmı, yüksek maliyetli teknolojik yatırımlar gerektirmeden, doğru alışkanlıklar ve temel önlemlerle azaltılabilir. Şifre yönetiminden çalışan eğitimine, düzenli güncellemelerden erişim kontrolüne kadar bu on maddeyi gözden geçirmek, işletmenin güvenlik seviyesini kısa sürede önemli ölçüde yükseltebilir.
📩 Şirketinizin Güvenlik Durumunu Değerlendirelim
İşletmenizin bu hatalardan kaçını taşıdığından emin değilseniz, ekibimizle iletişime geçerek şirketinize özel bir değerlendirme talep edebilirsiniz.
Bu yazı, sahada tekrar karşılaştığımız gözlemler üzerine Veluva ekibi tarafından hazırlanmıştır. Kendi altyapınıza özel bir değerlendirme istiyorsanız bizimle iletişime geçebilirsiniz.