Güvenlik açığı taraması, sistemlerdeki bilinen zafiyetleri otomatik araçlarla tespit eder; ancak gerçek bir saldırganın yaratıcılığını ve ısrarını taklit etmez. Sızma testi (penetration testing), deneyimli bir uzmanın veya ekibin, gerçek bir saldırgan gibi düşünerek sistemlere kontrollü bir şekilde sızmaya çalıştığı, çok daha derinlemesine bir güvenlik değerlendirmesidir.
Bu yazıda, sızma testinin ne olduğunu ve şirketlerin bunu neden düzenli olarak yaptırması gerektiğini ele alıyoruz.
Sızma Testi Nedir?
Sızma testi, önceden izin alınmış ve kapsamı netleştirilmiş şekilde, bir sistemin güvenlik açıklarını gerçek saldırı teknikleriyle test etme sürecidir. Test uzmanları, otomatik araçların yanı sıra insan yaratıcılığı gerektiren senaryoları da (birden fazla küçük zafiyeti zincirleme kullanarak sisteme sızma gibi) dener.
Güvenlik Açığı Taramasından Farkı
Güvenlik açığı taraması, bilinen zafiyetleri otomatik olarak listeler; sızma testi ise bu zafiyetlerin gerçekte istismar edilip edilemeyeceğini, edilebiliyorsa ne kadar derine ulaşılabileceğini gösterir. Tarama “kapı kilitli mi” sorusuna cevap verirken, sızma testi “kilit gerçekten kırılabiliyor mu, kırılırsa arkasında ne var” sorusuna cevap arar.
Güvenlik açığı taramasının hangi sıklıkla yapılması gerektiğini, şirketlerde güvenlik açığı taraması ne sıklıkla yapılmalı yazımızda ele almıştık; sızma testi bu taramaları tamamlayan, daha az sıklıkta ama daha derinlemesine bir uygulamadır.
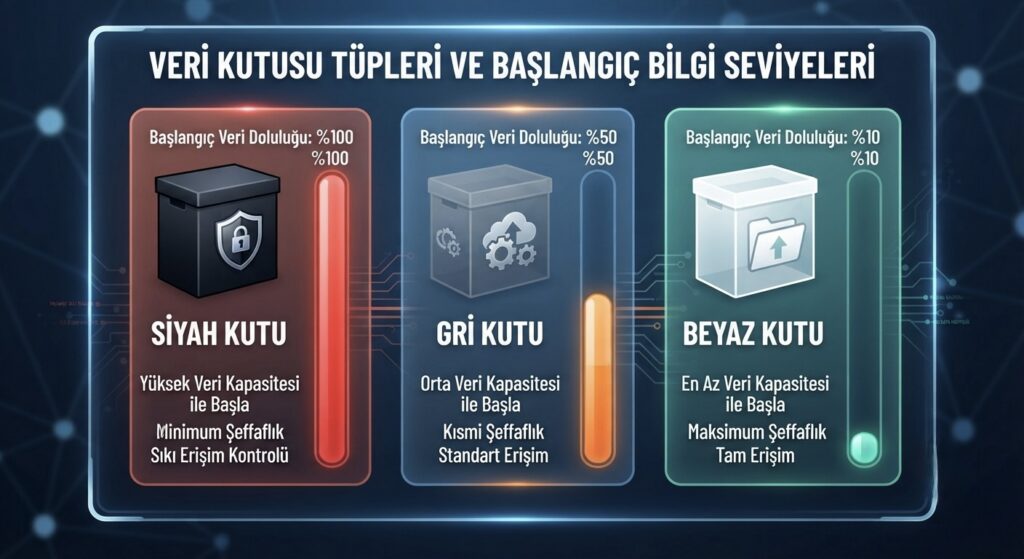
Sızma Testi Türleri
- Kara kutu (black box): Test ekibi, sistem hakkında önceden hiçbir bilgiye sahip olmadan, dışarıdan bir saldırgan gibi başlar.
- Beyaz kutu (white box): Test ekibine sistem mimarisi ve kaynak kod gibi detaylı bilgiler önceden verilir; daha kapsamlı bir inceleme sağlar.
- Gri kutu (gray box): Sınırlı bir bilgiyle başlanır; gerçek bir çalışan hesabının ele geçirilmesi senaryosunu taklit eder.
Ne Sıklıkla Yaptırılmalı?
Genel bir öneri olarak yılda en az bir kez kapsamlı bir sızma testi yaptırılması, ayrıca büyük bir sistem değişikliği veya yeni bir uygulamanın devreye alınmasından sonra ek bir test yapılması önerilir. Düzenlemelere tabi sektörlerde bu sıklık, yasal gereksinimlerle de şekillenebilir.
Test Sonrası Süreç
Sızma testinin asıl değeri, testin kendisinde değil, ortaya çıkan bulguların nasıl ele alındığındadır. Tespit edilen zafiyetlerin önceliklendirilmesi, düzeltme sürecinin takip edilmesi ve düzeltmelerin doğrulanması için tekrar test edilmesi, sürecin tamamlayıcı adımlarıdır.
Sonuç
Sızma testi, otomatik taramaların ötesine geçerek, bir saldırganın gerçekte ne yapabileceğini somut olarak ortaya koyan değerli bir güvenlik yatırımıdır. Düzenli aralıklarla yaptırılan ve bulgularının titizlikle takip edildiği bir sızma testi süreci, şirketlerin güvenlik duruşunu teoriden pratiğe taşır.
📩 Sızma Testinizi Birlikte Planlayalım
Şirketiniz için bir sızma testi süreci planlamak isterseniz, ekibimizle iletişime geçebilirsiniz.
Bu yazı, sahada tekrar karşılaştığımız gözlemler üzerine Veluva ekibi tarafından hazırlanmıştır. Kendi altyapınıza özel bir değerlendirme istiyorsanız bizimle iletişime geçebilirsiniz.