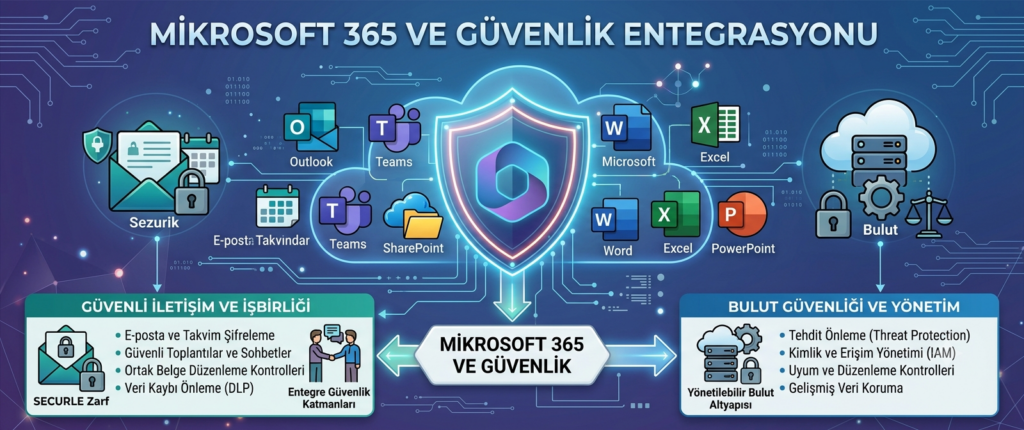
Microsoft 365, dünya genelinde en yaygın kullanılan kurumsal üretkenlik paketlerinden biri; e-posta, dosya depolama, işbirliği araçları ve daha fazlası tek bir platformda birleşiyor. Bu yaygınlık, Microsoft 365 hesaplarını saldırganlar için de öncelikli bir hedef haline getiriyor. Platformun kendisi güçlü bir altyapı sunsa da, varsayılan ayarlarla bırakılan bir Microsoft 365 ortamı, gerçek potansiyelinin çok altında bir güvenlik seviyesinde kalabilir.
Bu yazıda, Microsoft 365 ortamının güvenliğini artırmak için alınması gereken temel önlemleri ele alıyoruz.
Çok Faktörlü Kimlik Doğrulamayı Zorunlu Kılın
Microsoft 365 hesapları, genellikle bir şirketin en kritik verilerine giden ana kapıdır. Tüm kullanıcılar için çok faktörlü kimlik doğrulamanın zorunlu tutulması, çalınan veya tahmin edilen bir şifrenin tek başına yeterli olmasını engeller. Bu, güvenlik varsayılanları (security defaults) veya koşullu erişim politikaları üzerinden merkezi olarak uygulanabilir.
Koşullu Erişim Politikaları Tanımlayın
Koşullu erişim, belirli koşullara (cihazın uyumluluğu, oturum açılan konum, risk seviyesi gibi) göre erişimi kısıtlama imkânı sunar. Örneğin, şirket dışından ve tanınmayan bir cihazdan yapılan bir oturum açma girişimi için ek doğrulama istenebilir veya erişim tamamen engellenebilir.
Koşullu erişim politikalarının merkezinde yer alan kimlik yönetimi altyapısını, Microsoft Entra ID nedir ve kimlik yönetiminde nasıl kullanılır yazımızda daha ayrıntılı ele alacağız.
Yönetici Hesaplarını Ayrıca Koruyun
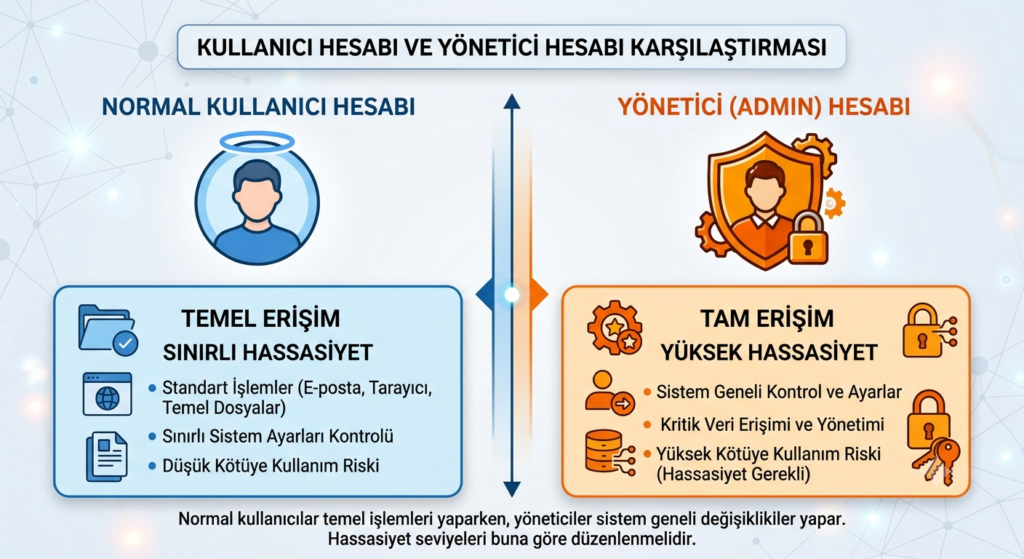
Genel yönetici (global admin) yetkisine sahip hesaplar, ele geçirildiğinde tüm ortamı riske atabilecek en kritik hesaplardır. Bu hesapların günlük işler için değil, yalnızca yönetim görevleri için kullanılan ayrı hesaplar olması ve mümkünse ek doğrulama katmanlarıyla korunması önerilir.
Veri Kaybı Önleme (DLP) Politikaları Kurun
Microsoft 365’in yerleşik veri kaybı önleme özellikleri, hassas verilerin (kimlik numarası, kredi kartı bilgisi gibi) yanlışlıkla veya kasıtlı olarak dışarıya gönderilmesini tespit edip engelleyebilir. Bu politikaların şirketin veri sınıflandırmasına uygun şekilde yapılandırılması önemlidir.
Denetim Günlüklerini Aktif Tutun ve İzleyin
Microsoft 365, kullanıcı ve yönetici aktivitelerine dair kapsamlı denetim günlükleri sunar. Bu günlüklerin aktif tutulması ve düzenli olarak (ya da otomatik uyarı mekanizmalarıyla) izlenmesi, şüpheli bir aktivitenin erken fark edilmesini sağlar.
Sonuç
Microsoft 365, güçlü yerleşik güvenlik özellikleriyle geliyor, ancak bu özelliklerin çoğu varsayılan olarak en üst seviyede etkin değildir. MFA zorunluluğu, koşullu erişim, yönetici hesaplarının izolasyonu ve aktif izleme gibi adımlar, platformun sunduğu güvenlik potansiyelinin gerçek anlamda kullanılmasını sağlar.
📩 Microsoft 365 Ortamınızı Birlikte Güvenceye Alalım
Microsoft 365 ortamınızın güvenlik yapılandırmasını gözden geçirmek isterseniz, ekibimizle iletişime geçebilirsiniz.
Bu yazı, sahada tekrar karşılaştığımız gözlemler üzerine Veluva ekibi tarafından hazırlanmıştır. Kendi altyapınıza özel bir değerlendirme istiyorsanız bizimle iletişime geçebilirsiniz.