Siber güvenlik yatırımlarının en zorlu tarafı, klasik bir yatırımın aksine getirisinin doğrudan bir gelir artışı olarak görülmemesidir. Bir güvenlik duvarına, uç nokta korumasına veya farkındalık eğitimine yapılan harcamanın karşılığı, çoğunlukla “gerçekleşmeyen” bir zarar biçiminde ortaya çıkar. Bu da yöneticilerin güvenlik bütçesini savunmasını ve doğru yatırım kararları almasını zorlaştırabilir.
Bu yazıda, siber güvenlik yatırımının geri dönüşünün nasıl ölçülebileceğini ve bu ölçümü yönetim kuruluna veya karar vericilere nasıl anlatılabileceğini ele alıyoruz.
Neden Geleneksel ROI Mantığı Burada Doğrudan İşlemez
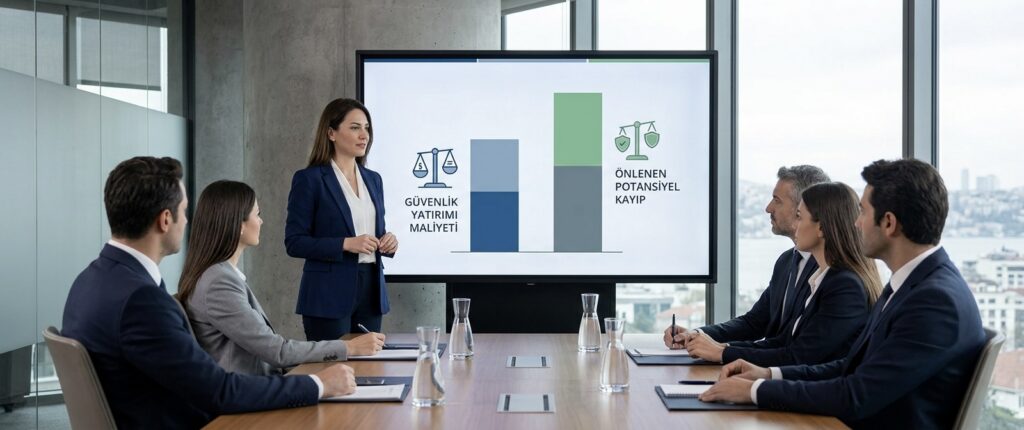
Standart bir yatırımın geri dönüşü, elde edilen ek gelir veya tasarrufla ölçülür. Siber güvenlikte ise başarı, çoğunlukla “hiçbir şeyin olmaması” anlamına gelir: bir ihlal yaşanmaz, bir sistem kesintiye uğramaz, bir veri sızıntısı gerçekleşmez. Bu nedenle siber güvenlik yatırımlarını değerlendirirken kullanılan yaklaşım genellikle “önlenen zarar” (Return on Security Investment veya ROSI olarak da anılır) mantığına dayanır.
Ölçüm İçin Kullanılabilecek Yöntemler
- Önlenen kayıp tahmini (ROSI): Belirli bir tehdidin gerçekleşme olasılığı ve olası maliyeti tahmin edilir, ardından alınan önlemin bu olasılığı ne kadar azalttığı hesaplanır.
- Olay sayısı ve müdahale süresindeki değişim: Yatırım öncesi ve sonrası dönemlerde tespit edilen güvenlik olaylarının sayısı ve bunlara müdahale süresi karşılaştırılır.
- Uyumluluk maliyetlerinden tasarruf: Düzenleyici cezalardan kaçınma veya denetim süreçlerinin hızlanması gibi dolaylı faydalar hesaba katılır.
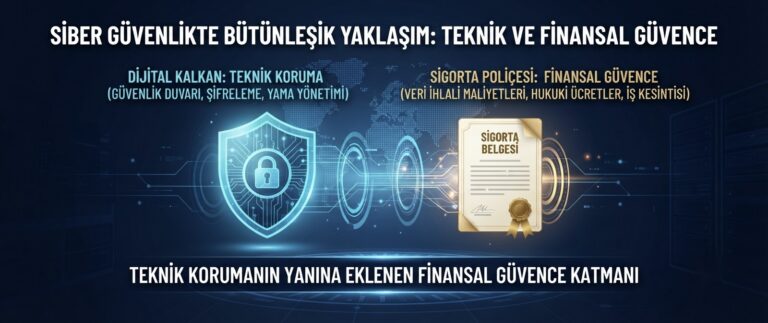
- Sigorta primlerindeki değişim: Güçlü bir güvenlik duruşu, siber sigorta poliçelerinde daha uygun koşullar sağlayabilir.
- Operasyonel kesinti süresindeki azalma: Sistemlerin çalışır durumda kalma süresi, güvenlik yatırımlarının dolaylı ama ölçülebilir bir getirisidir.
Bir saldırı sonrasında müdahale süresinin neden bu kadar kritik olduğunu, bir siber saldırı sonrasında ilk 24 saatte ne yapılması gerektiğini ele aldığımız yazımızda da işlemiştik.
Yönetime Sunarken Nelere Dikkat Edilmeli
Güvenlik yatırımlarını yönetim kuruluna veya karar vericilere anlatırken teknik detaylardan çok, iş etkisine odaklanmak daha ikna edici olur. Örneğin “yeni bir EDR çözümü aldık” demek yerine, “bu yatırım, ortalama tespit süresini önemli ölçüde kısaltarak olası bir saldırının yayılma alanını sınırlıyor” şeklinde bir çerçeveleme, kararı finansal ve operasyonel bir dille aktarır. Sektörünüzdeki benzer ölçekteki şirketlerin yaşadığı ihlal örnekleri de (isim vermeden, genel eğilim olarak) karşılaştırma için güçlü bir referans noktası oluşturabilir.
Ölçümün Sürekli Bir Süreç Olduğunu Unutmayın
Siber güvenlik yatırımının getirisi, tek seferlik bir hesaplamayla değil, düzenli olarak izlenen metriklerle anlamlı hale gelir. Tespit süresi, müdahale süresi, tekrarlanan olay sayısı gibi göstergelerin zaman içindeki değişimi takip edildiğinde, hangi yatırımların gerçekten etkili olduğu netleşir ve gelecekteki bütçe kararları çok daha sağlam verilere dayanabilir.
📩 Şirketinizin Güvenlik Durumunu Değerlendirelim
Güvenlik yatırımlarınızın etkisini somut metriklerle nasıl ölçebileceğinizi birlikte değerlendirmek isterseniz, ekibimizle iletişime geçebilirsiniz.
Bu yazı, sahada tekrar karşılaştığımız gözlemler üzerine Veluva ekibi tarafından hazırlanmıştır. Kendi altyapınıza özel bir değerlendirme istiyorsanız bizimle iletişime geçebilirsiniz.