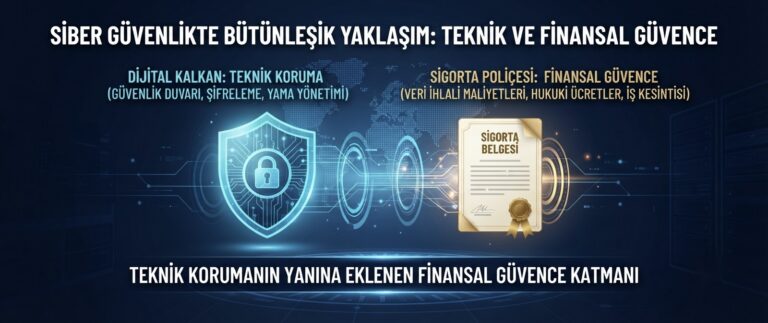
Siber güvenlik artık yalnızca BT departmanının değil, şirketin tüm yönetim kademesinin gündeminde olması gereken bir konu. Ancak birçok şirket, güvenlik yatırımlarını dağınık ve tepkisel bir şekilde yapıyor, bir saldırı yaşandıktan sonra önlem alıyor, bir uyumluluk denetimi geldiğinde eksikleri kapatıyor. Oysa etkili bir güvenlik duruşu, ancak net bir strateji üzerine inşa edildiğinde sürdürülebilir hale gelir.
Bu yazıda, şirketlerin ölçeğinden bağımsız olarak izleyebileceği, sağlam bir siber güvenlik stratejisinin temel adımlarını ele alıyoruz.
1. Mevcut Durumu ve Riskleri Analiz Edin
Her strateji, “neyi koruyoruz ve nelere karşı koruyoruz” sorusunun cevabıyla başlar. Bu aşamada yapılması gerekenler:
- Varlık envanteri çıkarmak: Şirketin sahip olduğu tüm dijital varlıkları (sunucular, veritabanları, uygulamalar, uç noktalar, bulut kaynakları) listelemek.
- Kritiklik sınıflandırması yapmak: Hangi verinin veya sistemin kaybı, şirket için en büyük hasarı yaratır? Müşteri verileri mi, finansal sistemler mi, üretim hattı mı?
- Tehdit ortamını değerlendirmek: Sektörünüze özgü tehditler nelerdir? Örneğin bir e-ticaret şirketi ile bir üretim tesisi, farklı saldırı türlerine maruz kalır.
Bu analiz, sonraki tüm adımların temelini oluşturur. Analiz yapılmadan alınan önlemler, çoğu zaman yanlış önceliklere odaklanır.
📊 Dikkat Çekici Veri
Sektör raporları, güvenlik açığı taraması yapmayan şirketlerin saldırıya uğrama olasılığının önemli ölçüde daha yüksek olduğunu gösteriyor. Risk analizi, savunmanın değil, tüm sürecin ilk adımıdır.
2. Net Güvenlik Politikaları Oluşturun
Teknik önlemler kadar, yazılı ve uygulanabilir politikalar da kritik önem taşır. Bir güvenlik politikası genellikle şu unsurları içerir:
- Erişim kontrolü kuralları (kim, hangi sisteme, hangi yetkiyle erişebilir)
- Şifre ve kimlik doğrulama standartları
- Veri sınıflandırma ve saklama kuralları
- Uzaktan çalışma ve kişisel cihaz kullanım (BYOD) politikaları
- Olay müdahale prosedürleri
Politikaların sadece yazılı bir doküman olarak kalmaması, çalışanlar tarafından bilinmesi ve düzenli olarak güncellenmesi gerekir.
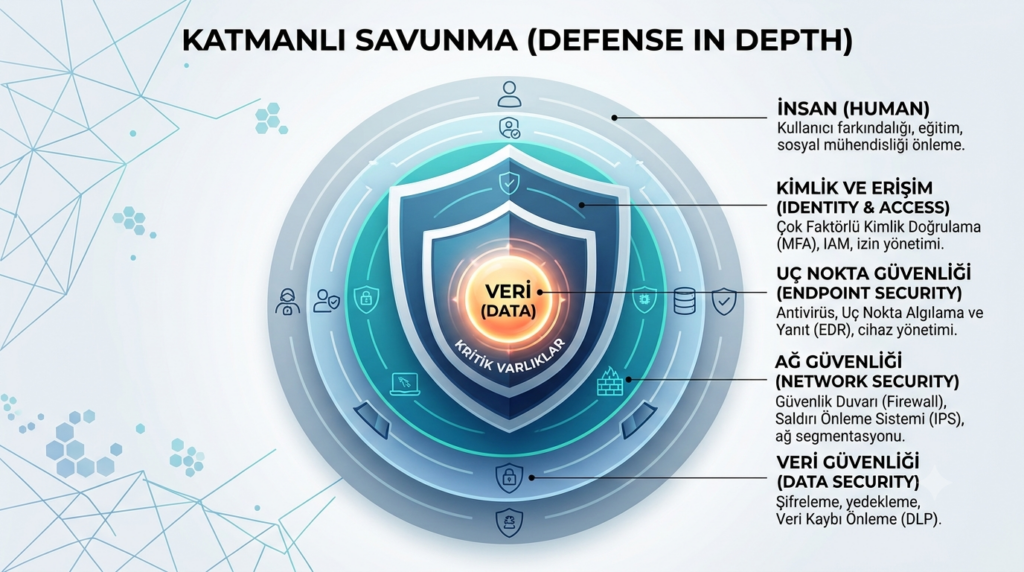
3. Katmanlı Savunma (Defense in Depth) Yaklaşımını Benimseyin
Tek bir güvenlik önlemine güvenmek; örneğin sadece bir güvenlik duvarına güvenmek modern tehditler karşısında yetersiz kalır. Katmanlı savunma yaklaşımı, farklı seviyelerde birden fazla koruma mekanizması kurmayı öngörür:
- Ağ seviyesi: Güvenlik duvarları, saldırı tespit/önleme sistemleri
- Uç nokta seviyesi: Antivirüs, EDR (Endpoint Detection and Response) çözümleri
- Kimlik seviyesi: Çok faktörlü kimlik doğrulama, erişim yönetimi
- Veri seviyesi: Şifreleme, yedekleme
- İnsan seviyesi: Farkındalık eğitimleri
Bu katmanlardan biri aşılsa bile, diğerleri saldırıyı yavaşlatır veya durdurur.
4. Olay Müdahale Planı Hazırlayın
“Saldırıya uğrarsak ne yaparız?” sorusunun cevabı, saldırı anında değil, önceden belirlenmiş olmalıdır. Bir olay müdahale planı şunları netleştirir:
- Bir güvenlik olayı tespit edildiğinde kim, hangi adımı atacak
- İç ve dış iletişim nasıl yönetilecek (yasal yükümlülükler dahil)
- Sistemlerin nasıl izole edileceği ve normale nasıl döndürüleceği
- Olay sonrası değerlendirme ve öğrenilen dersler
Planı sadece hazırlamak yetmez; düzenli tatbikatlarla test etmek gerekir.
5. Sürekli İzleme ve İyileştirme Mekanizması Kurun
Siber güvenlik statik bir hedef değil, sürekli devam eden bir süreçtir. Tehditler evrildikçe strateji de evrilmelidir. Bu nedenle:
- Düzenli güvenlik açığı taramaları ve sızma testleri yapılmalı
- Güvenlik metrikleri (ör. tespit süresi, müdahale süresi) izlenmeli
- Yıllık veya altı aylık strateji gözden geçirmeleri planlanmalı
Sonuç
Güçlü bir siber güvenlik stratejisi, tek seferlik bir proje değil, şirketin işleyişine entegre edilmiş sürekli bir disiplindir. Risk analizinden başlayıp politika oluşturma, katmanlı savunma, olay müdahale planlaması ve sürekli iyileştirme adımlarıyla ilerleyen bir yaklaşım, şirketleri hem mevcut hem de gelecekteki tehditlere karşı çok daha dirençli hale getirir.
Sık Sorulan Sorular
Siber güvenlik stratejisi oluşturmak ne kadar sürer?
Şirketin büyüklüğüne ve mevcut altyapının olgunluğuna bağlı olarak değişir; küçük bir işletme için birkaç haftada temel bir strateji oluşturulabilirken, kurumsal ölçekte bu süreç birkaç ayı bulabilir.
Küçük bir işletmenin de bu kadar kapsamlı bir stratejiye ihtiyacı var mı?
Evet ölçek küçük olsa da temel prensipler (risk analizi, politika, katmanlı savunma) aynı şekilde uygulanmalı; sadece kapsam ve bütçe küçük işletmenin ihtiyacına göre ayarlanır.
Strateji oluşturduktan sonra tekrar gözden geçirmeye gerek var mı?
Kesinlikle. Tehdit ortamı sürekli değiştiği için stratejinin de en az yılda bir, tercihen altı ayda bir gözden geçirilmesi önerilir.
📩 Şirketinizin Güvenlik Durumunu Değerlendirelim
Kendi güvenlik stratejinizi oluşturma sürecinde nereden başlayacağınızdan emin değilseniz, ekibimizle iletişime geçerek şirketinize özel bir değerlendirme talep edebilirsiniz.
Bu yazı, sahada tekrar karşılaştığımız gözlemler üzerine Veluva ekibi tarafından hazırlanmıştır. Kendi altyapınıza özel bir değerlendirme istiyorsanız bizimle iletişime geçebilirsiniz.