Güvenlik açığı taraması, sistemlerdeki bilinen zafiyetleri saldırganlardan önce tespit etmenin en temel yollarından biridir. Ancak birçok şirket için asıl belirsizlik, bu taramanın ne sıklıkla yapılması gerektiğidir. Çok seyrek yapılan bir tarama, yeni ortaya çıkan açıkların uzun süre fark edilmemesine yol açarken, doğru planlanmayan sık taramalar da operasyonel yük oluşturabilir. Doğru sıklık, şirketin büyüklüğüne, sektörüne ve altyapısının değişkenliğine göre şekillenir.
Bu yazıda, güvenlik açığı taramasının ne olduğunu, hangi faktörlerin sıklığı belirlediğini ve farklı şirket profilleri için önerilen periyotları ele alıyoruz.
Güvenlik Açığı Taraması Nedir?
Güvenlik açığı taraması, sistemlerin, ağların ve uygulamaların bilinen zafiyetler açısından otomatik araçlarla incelenmesi sürecidir. Bu tarama, güncellenmemiş yazılımları, hatalı yapılandırmaları ve açık kalmış giriş noktalarını tespit ederek şirketlere bir düzeltme önceliklendirmesi sunar. Sızma testinden farklı olarak, güvenlik açığı taraması genellikle daha hızlı, daha sık tekrarlanabilir ve daha az maliyetli bir süreçtir.
Tarama Sıklığını Belirleyen Faktörler
- Sektörün risk seviyesi: Finans, sağlık veya kritik altyapı gibi yüksek riskli sektörlerde daha sık tarama gerekir.
- Altyapının değişkenliği: Sık sık yeni sistem veya uygulama eklenen ortamlarda, her değişiklik yeni bir risk kapısı açabileceği için tarama sıklığı artırılmalıdır.
- Uyumluluk gereksinimleri: Bazı düzenleyici standartlar, belirli aralıklarla tarama yapılmasını zorunlu kılar.
- Geçmiş güvenlik olayları: Daha önce bir ihlal yaşamış şirketlerin, iyileştirme sürecini doğrulamak için daha sık tarama yapması önerilir.
- Şirket büyüklüğü ve kaynak durumu: Küçük işletmeler için daha uzun periyotlar başlangıçta gerçekçi olabilir, ancak bu asgari bir düzeyde tutulmalıdır.
Güncellemelerin ihmal edilmesinin ne gibi risklere yol açabileceğini, KOBİ’lerin en sık yaptığı güvenlik hataları yazımızda da ele almıştık.
Genel Öneriler: Ne Sıklıkla Tarama Yapılmalı?
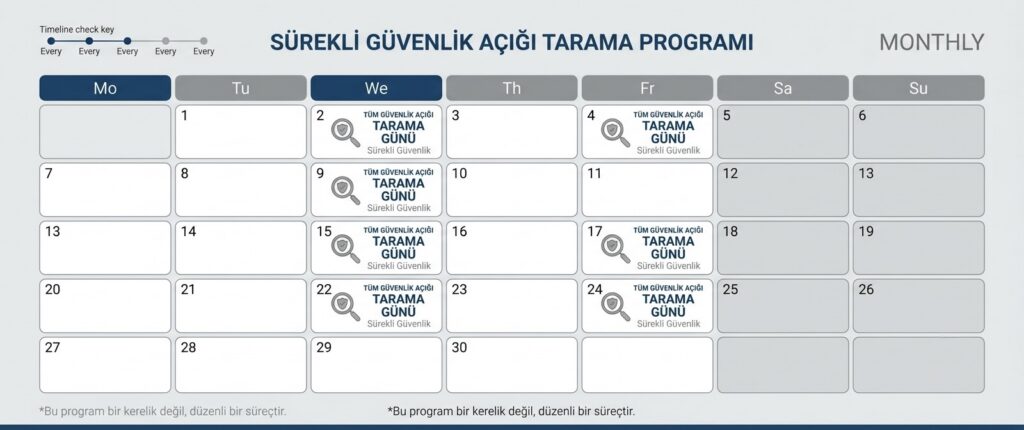
- Kritik sistemler (dışa açık sunucular, ödeme sistemleri, müşteri verisi barındıran uygulamalar): Ayda bir, mümkünse daha sık
- İç ağ ve genel kurumsal sistemler: Üç ayda bir
- Yeni bir sistem veya uygulama devreye alındığında: Devreye alma öncesinde ve sonrasında ek bir tarama
- Önemli bir yapılandırma değişikliği sonrasında: Değişikliğin hemen ardından
- Yıllık kapsamlı değerlendirme: Yılda en az bir kez, daha derinlemesine bir sızma testiyle desteklenmiş genel değerlendirme

Tarama Yeterli mi, Yoksa Sızma Testi de Gerekli mi?
Güvenlik açığı taraması, bilinen zafiyetleri otomatik olarak tespit etmede etkilidir ancak bir insanın yaratıcı saldırı senaryolarını taklit ettiği sızma testinin yerini tutmaz. İdeal yaklaşım, düzenli otomatik taramaları, yılda bir veya iki kez yapılan kapsamlı bir sızma testiyle desteklemektir. Bu ikisi birlikte, hem sık aralıklarla bilinen açıkları kapatmayı hem de daha karmaşık, insan mantığı gerektiren zafiyetleri ortaya çıkarmayı sağlar.
📊 Dikkat Çekici Veri
Başarılı saldırıların önemli bir kısmı, aslında yamayla kapatılmış olması gereken ve haftalar hatta aylar önce duyurulmuş bilinen açıklar üzerinden gerçekleşiyor. Düzenli tarama, bu tür açıkların fark edilme süresini önemli ölçüde kısaltıyor.
Sonuç
Güvenlik açığı taramasının doğru sıklığı, tek bir kurala indirgenemez; şirketin risk profiline, sektörüne ve altyapısının değişkenliğine göre belirlenmelidir. Ancak genel bir ilke olarak, kritik sistemlerin aylık, genel altyapının ise en az üç ayda bir taranması ve bunun yıllık bir sızma testiyle desteklenmesi, çoğu şirket için sağlam bir başlangıç noktası oluşturur.
📩 Şirketinizin Güvenlik Durumunu Değerlendirelim
Şirketiniz için uygun tarama sıklığını ve kapsamını birlikte belirlemek isterseniz, ekibimizle iletişime geçebilirsiniz.
Bu yazı, sahada tekrar karşılaştığımız gözlemler üzerine Veluva ekibi tarafından hazırlanmıştır. Kendi altyapınıza özel bir değerlendirme istiyorsanız bizimle iletişime geçebilirsiniz.