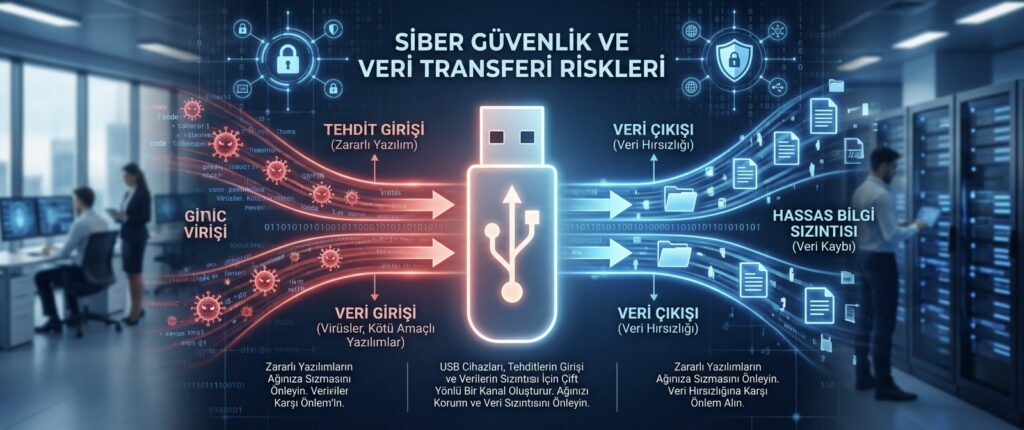
Bir USB bellek, küçük ve masum görünen bir aksesuar olsa da, kurumsal güvenlik açısından iki yönlü bir risk taşır: hem şirket verilerinin kontrolsüz şekilde dışarı çıkmasına hem de kötü amaçlı yazılımların içeri girmesine aracılık edebilir. Net bir politika olmadan kullanılan USB ve harici depolama cihazları, fark edilmeyen bir veri sızıntısı kanalı haline gelebilir.
Bu yazıda, USB ve harici depolama cihazları için etkili bir güvenlik politikasının nasıl oluşturulabileceğini ele alıyoruz.
USB Cihazlarının Getirdiği İki Yönlü Risk
Bir çalışan, hassas bir dosyayı bir USB belleğe kopyalayarak şirket dışına kolayca çıkarabilir; bu, kasıtlı olmasa bile kontrolsüz bir veri sızıntısıdır. Aynı şekilde, dışarıdan getirilen bir USB bellek, fark edilmeden kötü amaçlı yazılım bulaştırabilir; bu, bilinen ve tarihsel olarak sıkça kullanılmış bir saldırı yöntemidir.
Politika Seçenekleri
- Tam kısıtlama: USB portlarının yazılımsal olarak tamamen devre dışı bırakılması; en yüksek güvenlik ama en düşük esneklik.
- Onaylı cihaz listesi: Yalnızca şirket tarafından verilen ve şifrelenmiş USB cihazlarının kullanılmasına izin verilmesi.
- İzlemeli kullanım: USB kullanımına izin verilmesi ama tüm dosya transferlerinin günlüğe kaydedilmesi ve izlenmesi.
- Salt okunur erişim: USB cihazlardan veri okunmasına izin verilirken, dışarı veri kopyalanmasının engellenmesi.
Bu tür cihaz seviyesi kısıtlamaların merkezi olarak nasıl uygulanabileceğini, MDM nedir ve neden gereklidir yazımızda ele almıştık; birçok MDM çözümü, USB port kısıtlamalarını da kapsayan cihaz politikaları sunar.
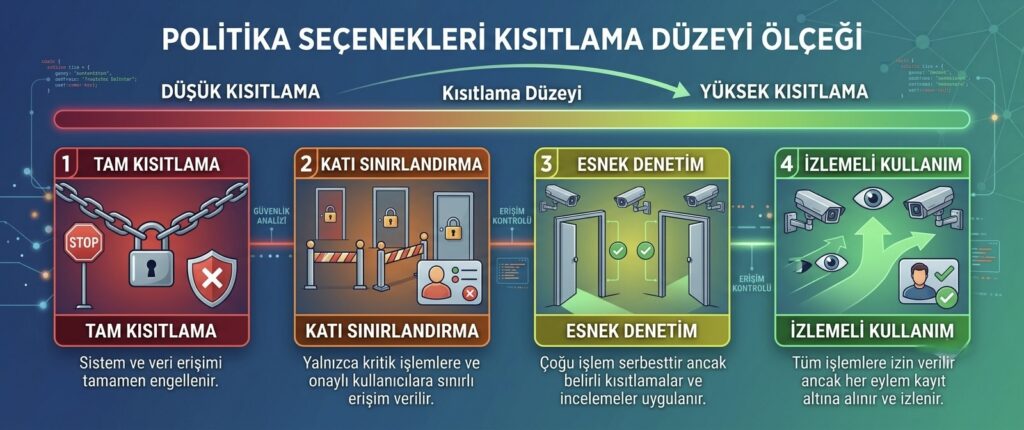
Hangi Politika Hangi Rol İçin Uygun?
Tüm çalışanlara aynı düzeyde kısıtlama uygulamak yerine, role göre farklılaştırılmış bir politika daha pratik olabilir. Örneğin finans veya İK gibi hassas veri işleyen roller için daha sıkı kısıtlamalar, teknik olmayan genel ofis kullanımı için ise izlemeli bir yaklaşım tercih edilebilir.
Şifreli USB Cihazları Sağlamak
USB kullanımını tamamen yasaklamak yerine, şirketin kendi sağladığı şifreli USB cihazlarını kullanıma sunmak, hem operasyonel ihtiyacı karşılar hem de veri güvenliğini korur. Bu cihazlar kaybolsa bile, şifreleme sayesinde içerikleri korunmuş kalır.
Sonuç
USB ve harici depolama cihazları, küçük boyutlarına rağmen ciddi bir güvenlik riski taşıyabilir. Şirketin risk toleransına ve operasyonel ihtiyaçlarına uygun bir politika seçmek, bu riski tamamen ortadan kaldırmadan yönetilebilir bir seviyeye çekmenin en pratik yoludur.
📩 USB Güvenlik Politikanızı Birlikte Oluşturalım
Şirketiniz için doğru USB ve harici depolama politikasını belirlemek isterseniz, ekibimizle iletişime geçebilirsiniz.
Bu yazı, sahada tekrar karşılaştığımız gözlemler üzerine Veluva ekibi tarafından hazırlanmıştır. Kendi altyapınıza özel bir değerlendirme istiyorsanız bizimle iletişime geçebilirsiniz.