
Veluva İçerik Merkezi
Blog
Projelerde tekrar karşılaştığımız soruları ve sahadan çıkan gözlemleri paylaştığımız bölüm.
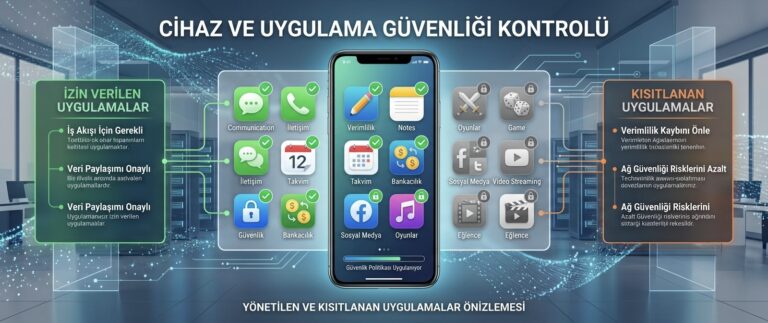
Şirket Cihazlarında Hangi Mobil Uygulamalara İzin Verilmeli?
Şirket telefonları ve tabletleri yaygınlaştıkça, bu cihazlara hangi uygulamaların kurulabileceği sorusu da güvenlik gündeminin bir parçası haline geldi. Kontrolsüz bir uygulama kurulumu,...
Devamını Oku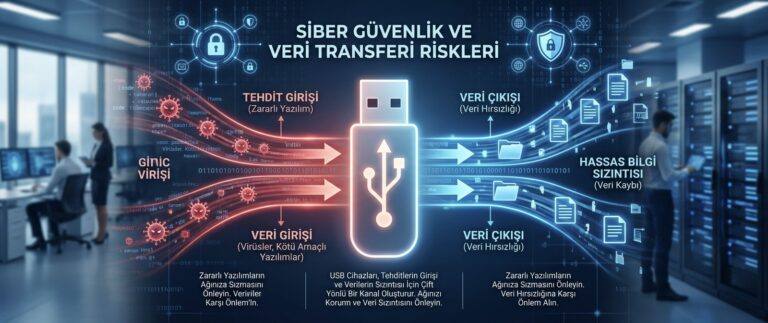
USB ve Harici Depolama Cihazları İçin Güvenlik Politikası Nasıl Oluşturulur?
Bir USB bellek, küçük ve masum görünen bir aksesuar olsa da, kurumsal güvenlik açısından iki yönlü bir risk taşır: hem şirket verilerinin...
Devamını Oku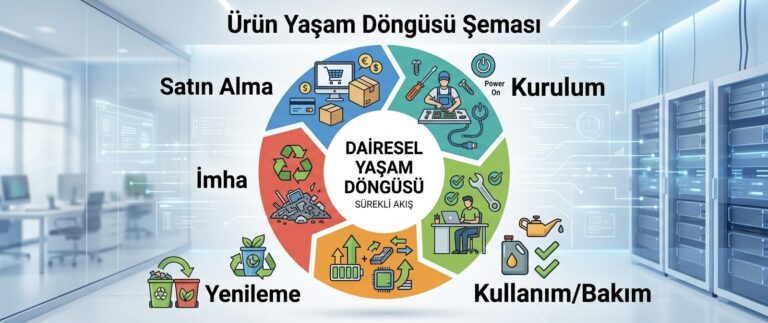
Cihaz Yaşam Döngüsü Yönetimi: Satın Almadan Güvenli İmhaya Kadar
Bir şirket cihazının hikayesi, satın alındığı anda başlamaz; ihtiyaç belirleme aşamasından başlayıp, kullanım süresi boyunca bakım ve güncellemelerden geçerek, hizmet ömrünün sonunda...
Devamını Oku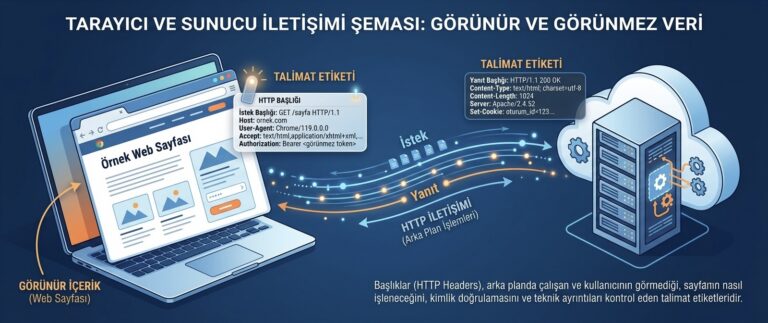
Web Sitesi Güvenlik Başlıkları (HTTP Security Headers) Nedir ve Neden Önemlidir?
Bir web sitesi ile tarayıcı arasındaki her iletişim, görünmeyen bir dizi HTTP başlığı (header) içerir. Bu başlıkların bir kısmı, tarayıcıya belirli güvenlik...
Devamını Oku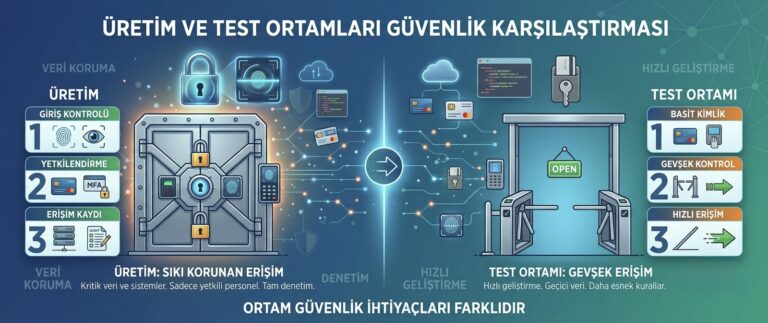
Test ve Geliştirme Ortamlarının Güvenliği Neden Gözden Kaçırılır?
Bir şirketin üretim ortamı genellikle sıkı güvenlik önlemleriyle korunurken, test ve geliştirme ortamları çoğu zaman aynı titizlikle ele alınmaz. Oysa bu ortamlar,...
Devamını Oku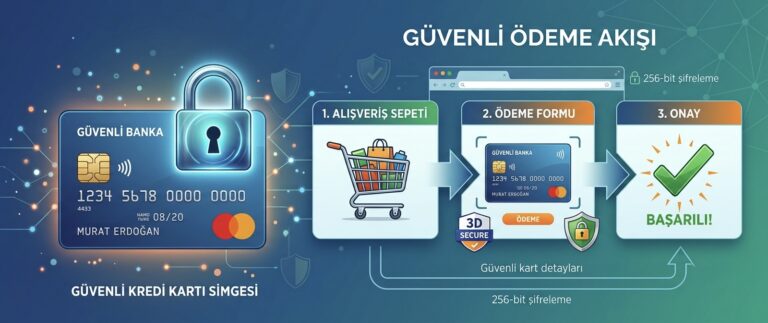
E-Ticaret Sitelerinde Ödeme Güvenliği (PCI-DSS) Nasil Sağlanır?
Bir e-ticaret sitesi üzerinden kredi kartı bilgisi işlemek, standart web güvenliğinin ötesinde, belirli ve sıkı bir dizi standarda uyumu gerektirir. PCI-DSS (Payment...
Devamını Oku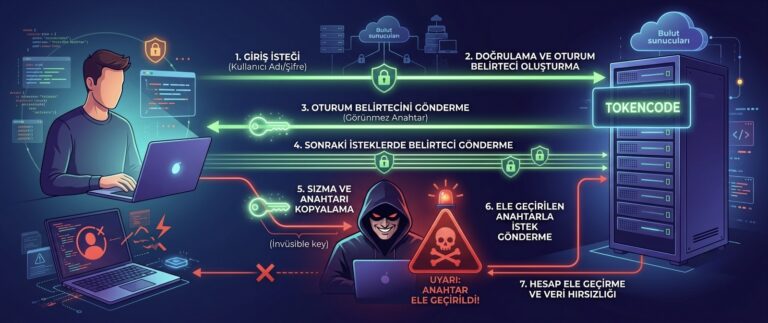
Oturum Yönetimi (Session Management) Güvenliği Nasil Sağlanır?
Bir kullanıcı bir web sitesine giriş yaptığında, sistem o kullanıcıyı sonraki her istekte yeniden tanımak için bir “oturum” oluşturur. Bu oturumun nasıl...
Devamını Oku
İşyerinde Kamera ile İzleme (CCTV) ve KVKK Uyumluluğu
Güvenlik kamerası kullanımı, ofis ve tesislerde yaygın bir uygulama; ancak bu kameraların topladığı görüntüler de kişisel veri niteliği taşır ve KVKK kapsamına...
Devamını Oku
VERBIS Kaydı Nedir ve Hangi Şirketler İçin Zorunludur?
KVKK uyumluluğu sürecinde şirketlerin karşılaştığı somut ve resmi adımlardan biri, Veri Sorumluları Sicil Bilgi Sistemi’ne (VERBİS) kayıttır. Birçok şirket, bu kaydın kendileri...
Devamını Oku
OWASP Top 10 Nedir ve Şirketler İçin Ne Anlama Gelir?
Web uygulama güvenliği söz konusu olduğunda, sektörün en yaygın referans noktalarından biri OWASP Top 10 listesidir. Bu liste, web uygulamalarında en sık...
Devamını Oku
KVKK Kapsamında Veri Sahibinin Hakları Nelerdir?
KVKK uyumluluğu genellikle şirketlerin yükümlülükleri üzerinden anlatılır; ancak kanunun diğer tarafında, verisi işlenen kişilere tanınan somut haklar bulunur. Bir müşteri veya çalışan,...
Devamını Oku
Microsoft 365 Lisans Yönetimi: Şirketler Sık Hangi Hatalara Düşer?
Microsoft 365 lisanslama yapısı, farklı planlar, ek paketler ve kullanıcı bazlı fiyatlandırma seçenekleriyle oldukça karmaşık bir hale gelebiliyor. Bu karmaşıklık, birçok şirketin...
Devamını Oku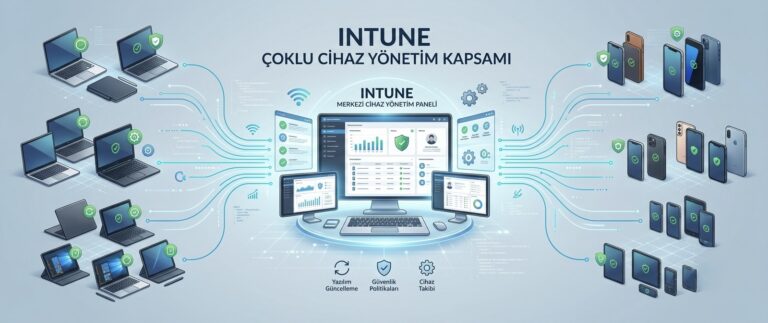
Microsoft Intune ile Uç Nokta ve Uygulama Yönetimi
Şirket cihazlarının ve üzerlerinde çalışan uygulamaların merkezi olarak yönetilmesi, hem güvenlik hem de operasyonel verimlilik açısından temel bir ihtiyaç. Microsoft Intune, Microsoft’un...
Devamını Oku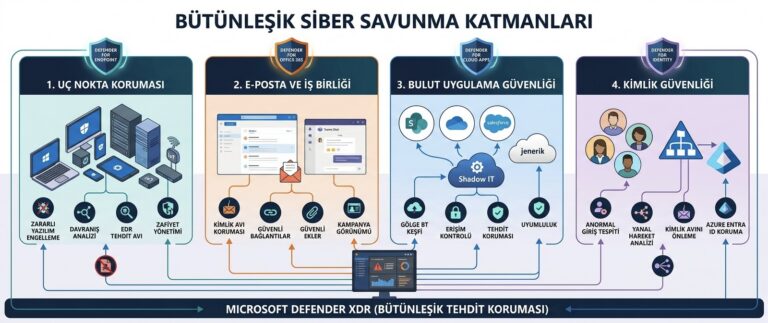
Defender Ailesi: Hangi Çözüm Ne İşe Yarar?
Microsoft’un güvenlik ürün ailesi, “Defender” adı altında birden fazla çözümü kapsıyor ve bu çeşitlilik, hangi ürünün hangi ihtiyacı karşıladığı konusunda zaman zaman...
Devamını Oku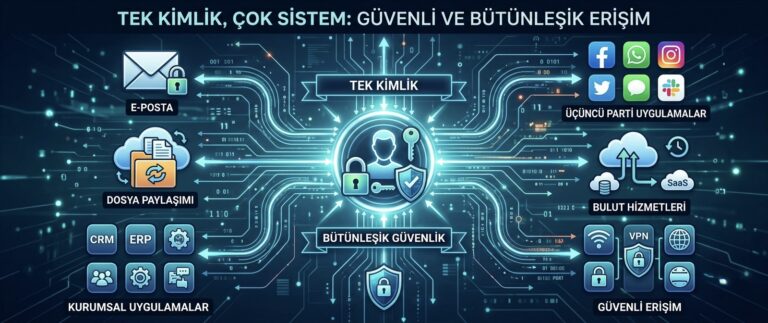
Microsoft Entra ID (Azure AD) Nedir ve Kimlik Yönetiminde Nasıl Kullanılır?
Bir şirketin çalışanları, hangi sisteme, hangi cihazdan ve hangi yetkiyle eriştiği sorusunun merkezinde genellikle tek bir kimlik altyapısı yer alır. Microsoft Entra...
Devamını Oku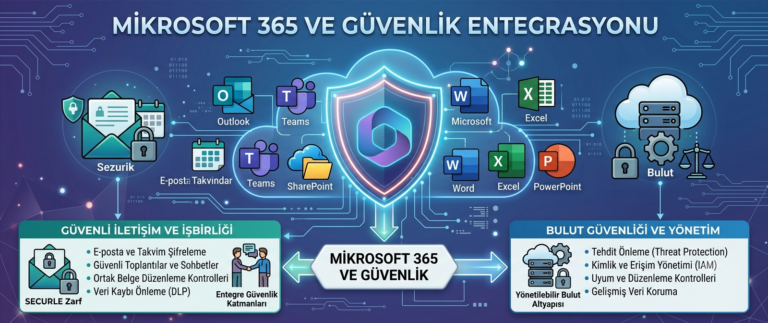
Microsoft 365 Güvenliği İçin Alınması Gereken Temel Önlemler
Microsoft 365, dünya genelinde en yaygın kullanılan kurumsal üretkenlik paketlerinden biri; e-posta, dosya depolama, işbirliği araçları ve daha fazlası tek bir platformda...
Devamını Oku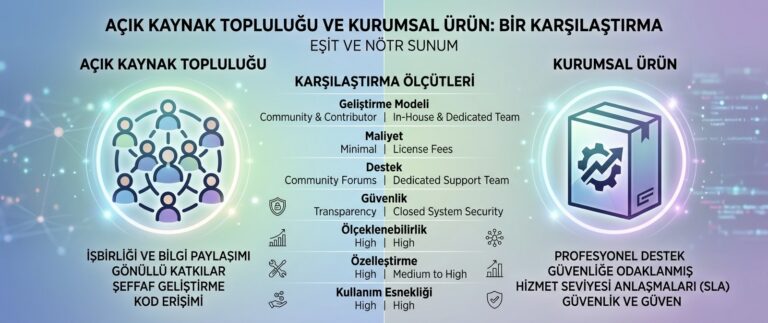
Açık Kaynak mı, Ticari Yazılım mı?
Bir yazılım ihtiyacı ortaya çıktığında, şirketlerin önünde genellikle iki temel yol bulunur: açık kaynak bir çözüm mü kullanılmalı, yoksa ticari (lisanslı) bir...
Devamını Oku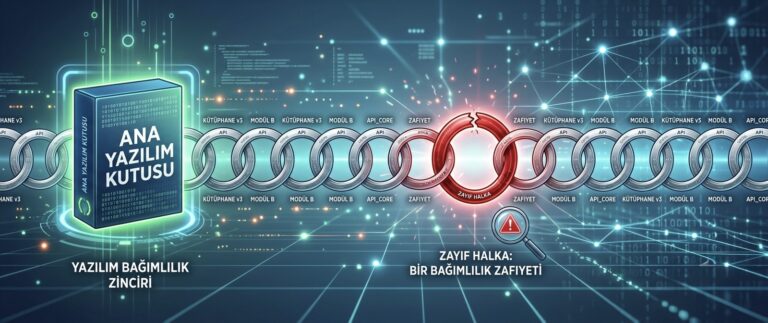
Yazılım Tedarik Zincirinde Açık Kaynak Bağımlılıklarının Yönetimi
Modern bir yazılım, genellikle kendi yazılan koddan çok, üzerine inşa edildiği açık kaynak bağımlılıklardan oluşur. Bir uygulamanın doğrudan kullandığı birkaç kütüphane, kendi...
Devamını Oku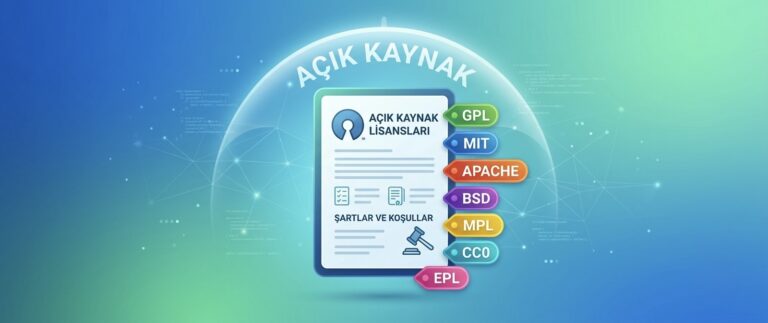
Açık Kaynak Lisans Türleri ve Şirketler İçin Önemi
Bir yazılımın “açık kaynak” olması, onu istediğiniz gibi kullanabileceğiniz anlamına gelmiyor. Her açık kaynak proje, belirli bir lisans altında yayınlanır ve bu...
Devamını Oku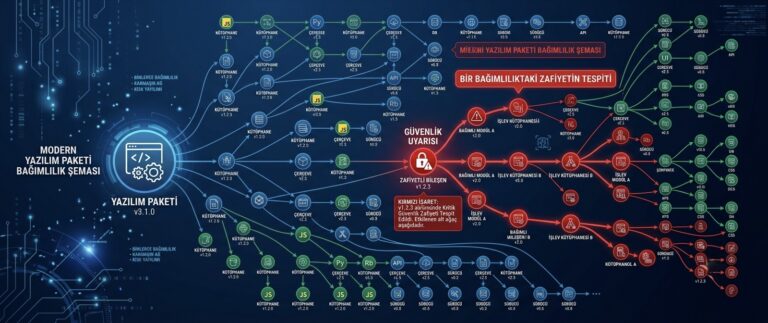
Açık Kaynak Yazılımlarda Güvenlik Açıkları Nasıl Takip Edilir?
Bir açık kaynak kütüphanede bulunan güvenlik açığı, o kütüphaneyi kullanan her uygulamayı dolaylı olarak etkiler. Sorun şu ki, birçok şirket hangi açık...
Devamını Oku
Şirketlerde Açık Kaynak Yazılım Kullanımının Avantajları ve Riskleri
Açık kaynak yazılımlar, günümüzde neredeyse her modern yazılım altyapısının bir parçası. Web sunucularından işletim sistemlerine, geliştirme kütüphanelerinden veritabanlarına kadar birçok kritik bileşen,...
Devamını Oku
Kurumsal E-posta Güvenliği İçin Alınması Gereken Önlemler
E-posta, kurumsal iletişimin en temel araçlarından biri olmaya devam ediyor — ve tam da bu nedenle saldırganların en sık kullandığı giriş noktalarından...
Devamını Oku
Video Konferans Sistemlerinde Dikkat Edilmesi Gereken Güvenlik Noktaları
Video konferans sistemleri, günlük iş hayatının vazgeçilmez bir parçası haline geldi; toplantılar, sunumlar, hatta bazen hassas iş görüşmeleri artık bu platformlar üzerinden...
Devamını Oku
Bulut Tabanlı Telefon Sistemlerinde Güvenlik Nasıl Sağlanır?
Bulut tabanlı telefon sistemleri (Cloud PBX), şirket iletişim altyapısını fiziksel santral cihazlarından kurtarıp bulut üzerinden yönetilebilir hale getiriyor. Bu geçiş, esneklik ve...
Devamını Oku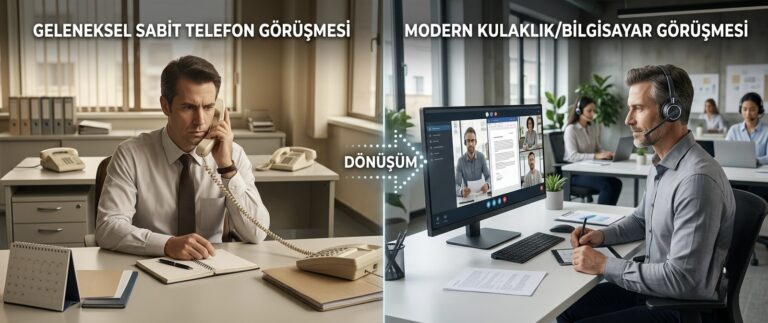
VoIP Sistemleri Nedir ve Şirketlere Ne Kazandırır?
Geleneksel telefon hatları, sabit altyapı, sınırlı esneklik ve genellikle yüksek maliyetle özdeşleşmiş bir teknolojiydi. VoIP (Voice over IP), sesi internet üzerinden ileterek...
Devamını Oku
DDoS Saldırıları Nedir ve Web Siteniz Nasıl Korunur?
Bir web sitesinin aniden erişilemez hale gelmesi, her zaman bir teknik arızadan kaynaklanmaz; bazen bu, kasıtlı olarak düzenlenmiş bir DDoS (Distributed Denial...
Devamını Oku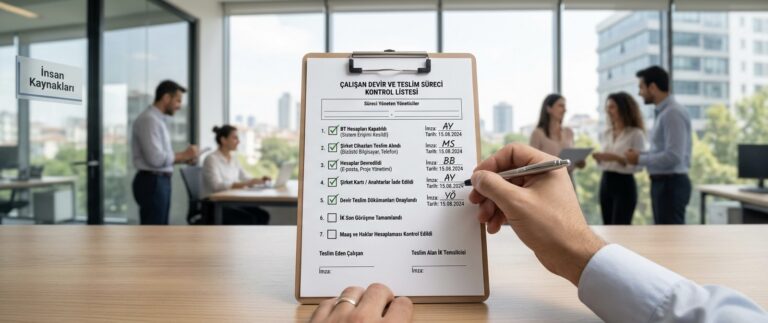
Çalışanların İşten Ayrılma Sürecinde Cihaz ve Erişim Prosedürleri
Bir çalışanın işe başlamasında izlenen adımlar genellikle titizlikle planlanırken, işten ayrılma süreci çoğu zaman aynı dikkatle ele alınmıyor. Oysa bir çalışanın erişiminin...
Devamını Oku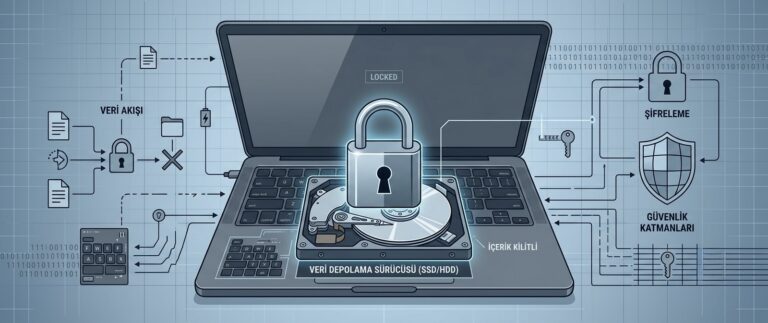
Uç Nokta Şifreleme (Disk Encryption) Neden Standart Olmalı?
Bir dizüstü bilgisayar kaybolduğunda veya çalındığında, asıl kayıp genellikle donanımın kendisi değil, üzerinde bulunan verilerdir. Disk şifreleme etkin değilse, bir saldırgan diski...
Devamını Oku
Yazıcı ve loT Ofis Cihazlarının Güvenliği Neden Göz Ardı Edilir?
Bir şirketin güvenlik gündeminde bilgisayarlar, sunucular ve mobil cihazlar genellikle öncelikli yer tutar; ancak yazıcılar, tarayıcılar ve akıllı ofis ekipmanları çoğu zaman...
Devamını Oku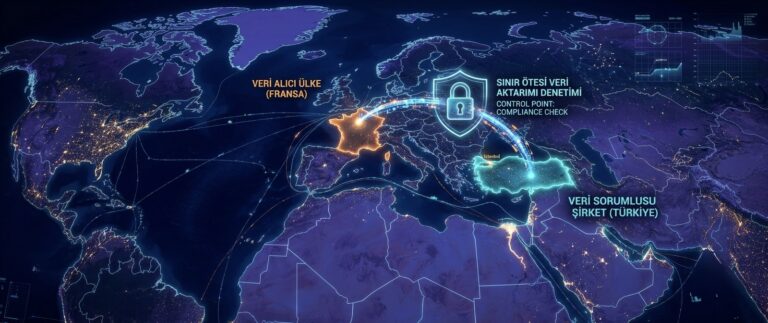
Yurt Dışına Veri Aktarımında KVKK Kuralları Nelerdir?
Birçok şirket, farkında olmadan yurt dışına veri aktarımı yapıyor; kullanılan bir bulut hizmetinin sunucuları yurt dışında olabilir, bir e-posta pazarlama aracı verileri...
Devamını Oku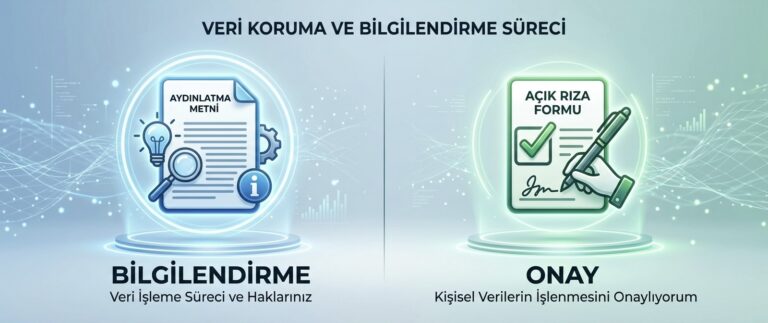
Aydınlatma Metni ve Açık Rıza Arasındaki Fark Nedir?
KVKK uyumluluğu sürecinde en sık karıştırılan iki kavramdan biri, aydınlatma metni ile açık rızadır. İkisi de veri sahibiyle ilgili olsa da, farklı...
Devamını Oku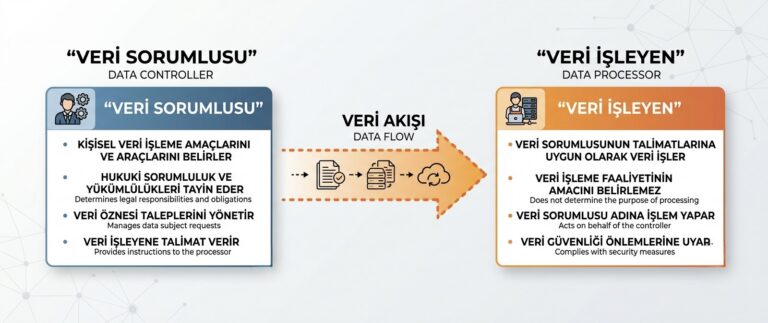
Veri Sorumlusu ve Veri İşleyen Arasındaki Fark Nedir?
KVKK çerçevesinde sıkça karşılaşılan ama karıştırılan iki kavram, “veri sorumlusu” ve “veri işleyen”dir. Bu iki rol, farklı sorumluluklar ve yükümlülükler taşır; hangi...
Devamını Oku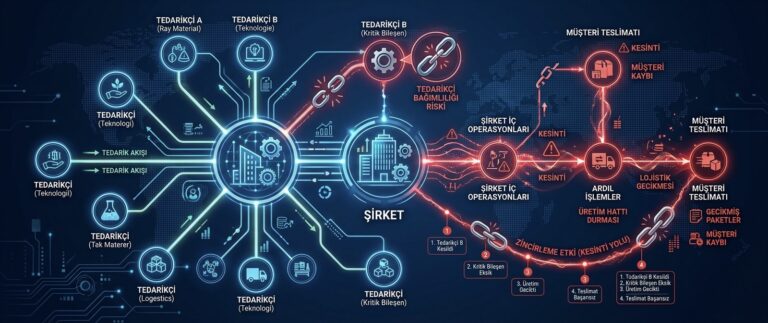
Tedarikçi Kaynaklı Kesintilere Karşı Hazırlık Nasıl Yapılır?
Bir şirketin kendi sistemleri kusursuz çalışsa bile, operasyonu genellikle tek başına ayakta durmuyor; ödeme işlemcisi, bulut sağlayıcısı, lojistik firması gibi dış tedarikçilere...
Devamını Oku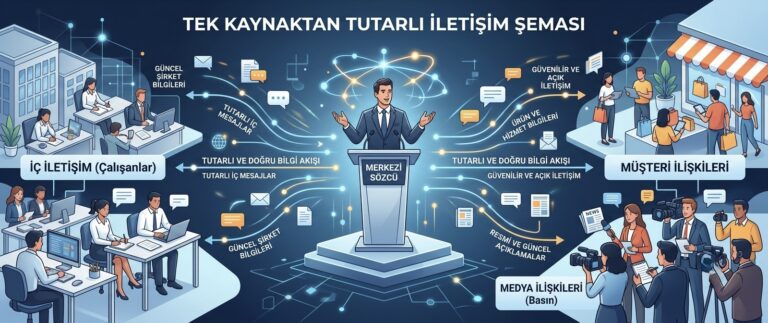
Kriz İletişim Planı Nasıl Hazırlanır?
Bir kriz anında teknik müdahale kadar önemli olan bir diğer unsur, iletişimin nasıl yönetildiğidir. Doğru bilgiye sahip olmayan çalışanlar spekülasyona yönelebilir, bilgilendirilmeyen...
Devamını Oku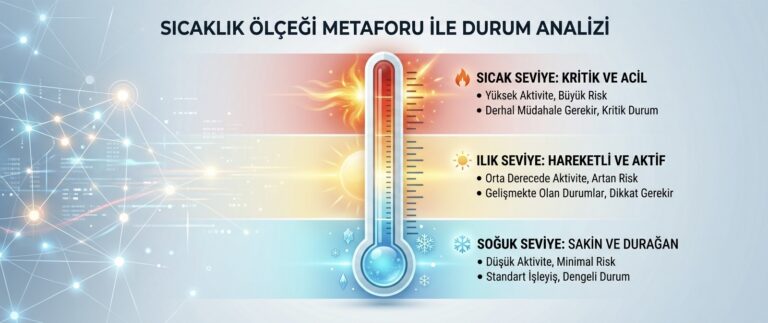
Soğuk, Ilık ve Sıcak Felaket Kurtarma Siteleri Arasındaki Fark
Bir felaket kurtarma planının en somut bileşenlerinden biri, ana sistemlerin kullanılamaz hale gelmesi durumunda devreye girecek alternatif altyapıdır. Bu alternatif, “soğuk”, “ılık”...
Devamını Oku
Deepfake ve Sosyal Mühendislik Saldırılarındaki Yeni Nesil Tehditler
Sosyal mühendislik saldırıları, her zaman insan güvenini istismar etmeye dayanmıştır; ancak yapay zeka teknolojilerinin gelişmesi, bu saldırıları çok daha ikna edici hale...
Devamını Oku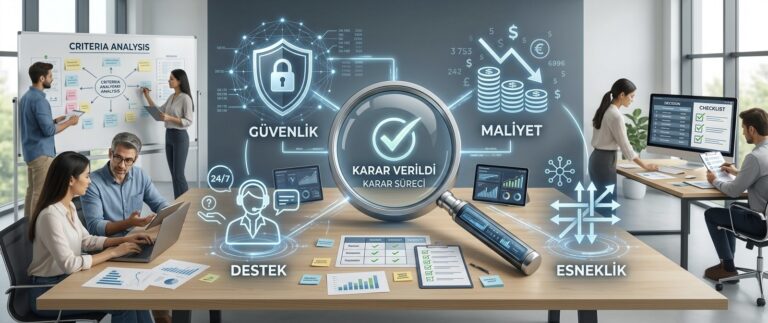
Bulut Sağlayıcısı Seçerken Nelere Dikkat Edilmeli?
Buluta geçiş kararı verildikten sonra karşılaşılan bir sonraki önemli soru, hangi bulut sağlayıcısının tercih edileceğidir. Bu seçim, yalnızca bir fiyat karşılaştırması değil;...
Devamını Oku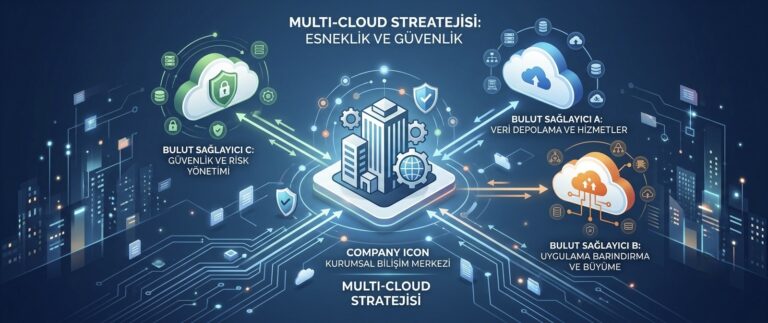
Multi-Cloud Stratejisi Nedir ve Şirketlere Ne Kazandırır?
Bir şirketin tüm bulut ihtiyaçları için tek bir sağlayıcıya bağımlı olması, hem esneklik açısından sınırlayıcı olabilir hem de tek bir sağlayıcıda yaşanacak...
Devamını Oku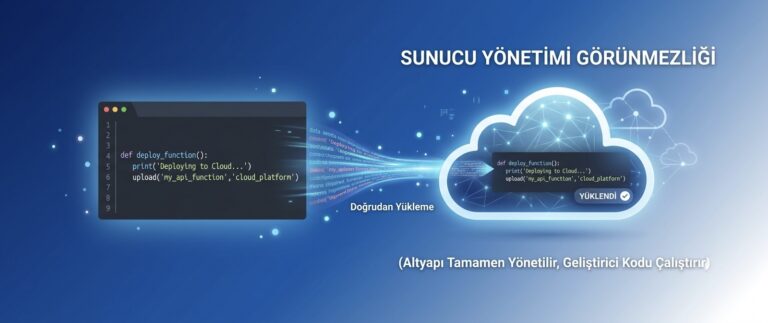
Serverless (Sunucusuz) Bilişim Nedir ve Ne Zaman Kullanılmalı?
Bulut bilişimin sunduğu soyutlama katmanı, zamanla daha da ileri gitti; artık şirketler sunucu kapasitesini önceden planlamak zorunda kalmadan, yalnızca kodun çalıştığı an...
Devamını Oku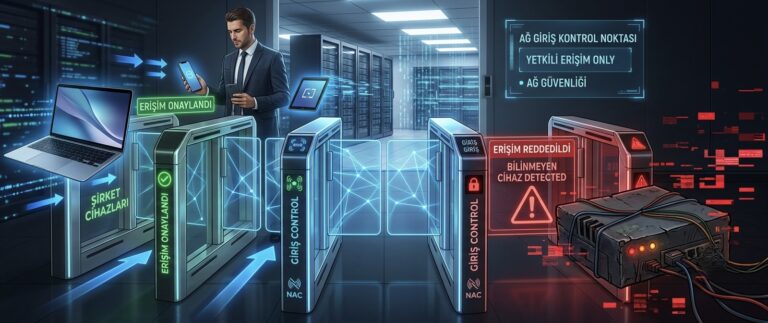
Ağ Erişim Kontrolü (NAC) Nedir ve Nasil Uygulanır?
Bir kurumsal ağa hangi cihazların bağlanabileceğini kontrol etmek, birçok şirket için sanılandan daha gevşek işliyor; bir çalışanın kişisel telefonu, bir ziyaretçinin dizüstü...
Devamını Oku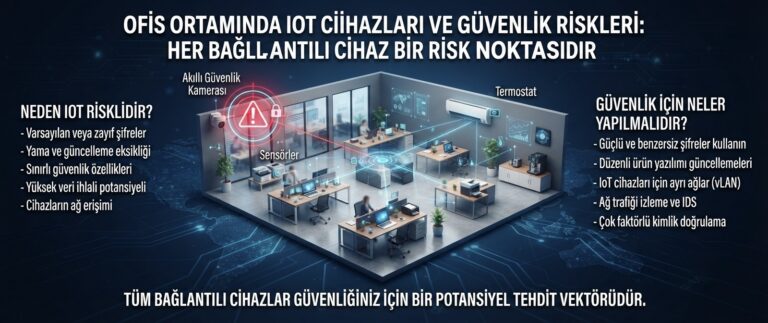
IoT Cihazlarının Kurumsal Ağa Getirdiği Riskler
Akıllı kameralar, sensörler, akıllı termostatlar ve daha birçok bağlantılı cihaz, ofis ortamlarında giderek daha yaygın hale geliyor. Bu IoT (Nesnelerin İnterneti) cihazları,...
Devamını Oku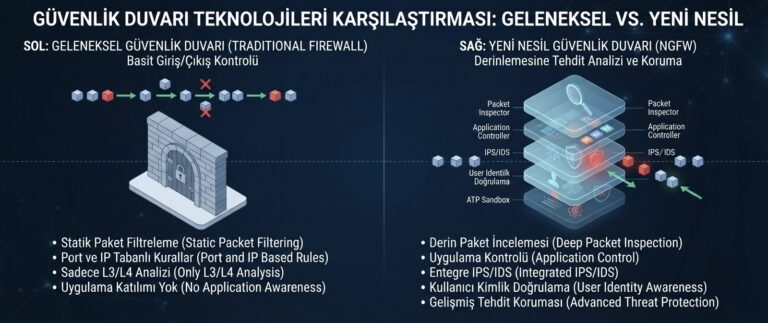
Yeni Nesil Firewall (NGFW) ile Geleneksel Firewall Arasındaki Fark
Firewall teknolojisi, kurulduğu günden bu yana önemli bir evrim geçirdi. Geleneksel firewall’lar, temel olarak IP adresi ve port bilgisine göre trafiği filtrelerken,...
Devamını Oku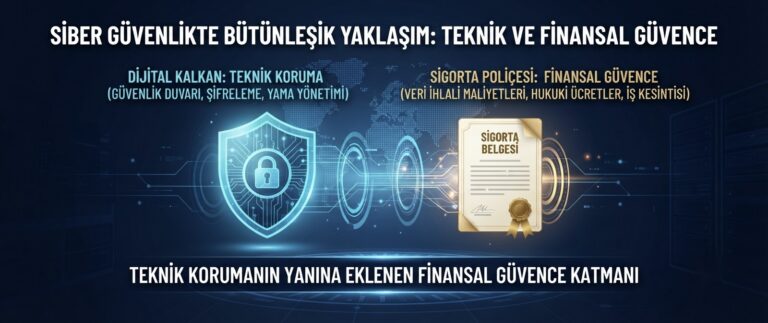
Siber Güvenlik Sigortası Nedir ve Şirketler İçin Neden Önemlidir?
En iyi teknik önlemler bile, bir siber saldırı riskini sıfıra indiremiyor. Bu gerçek, giderek daha fazla şirketi siber güvenlik sigortasına yönlendiriyor; bu...
Devamını Oku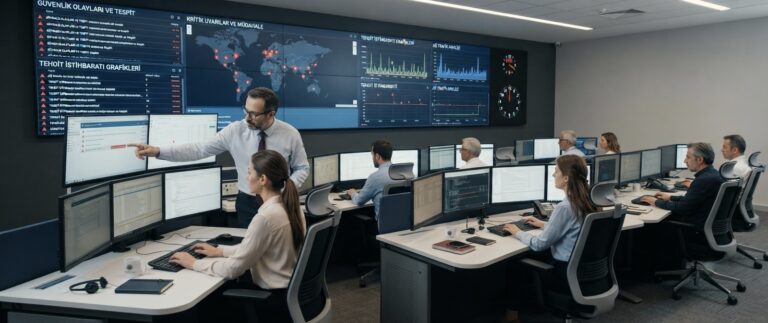
SOC (Security Operations Center) Nedir ve Şirketler İçin Ne Zaman Gereklidir?
Bir şirketin güvenlik sistemleri ne kadar iyi olursa olsun, bu sistemlerin ürettiği uyarıları izleyecek, analiz edecek ve gerektiğinde müdahale edecek bir yapı...
Devamını Oku
Sızma Testi (Penetration Testing) Nedir ve Neden Yaptırılmalı?
Güvenlik açığı taraması, sistemlerdeki bilinen zafiyetleri otomatik araçlarla tespit eder; ancak gerçek bir saldırganın yaratıcılığını ve ısrarını taklit etmez. Sızma testi (penetration...
Devamını Oku
Şirket Verilerini Yapay Zeka Araçlarına Karşı Korumak
Yapay zeka araçlarının şirket içinde kullanımı yaygınlaştıkça, “bu araçları nasıl yasaklarız” sorusu yerini giderek “bu araçları nasıl güvenli kullanırız” sorusuna bırakıyor. Yasaklama...
Devamını Oku
Yapay Zeka Destekli Siber Tehdit Tespiti Nasıl Çalışır?
Geleneksel güvenlik sistemleri, büyük ölçüde bilinen tehdit imzalarına ve önceden tanımlanmış kurallara dayanır. Ancak günümüzün saldırı hacmi ve çeşitliliği, yalnızca insan gözetimi...
Devamını Oku
Çalışanların Yapay Zeka Araçlarını Kullanımı Hangi Riskleri Doğurur?
Yapay zeka destekli araçlar, çalışanların günlük iş akışına hızla giriyor; metin yazma, kod geliştirme, veri özetleme gibi görevlerde büyük zaman tasarrufu sağlıyor....
Devamını Oku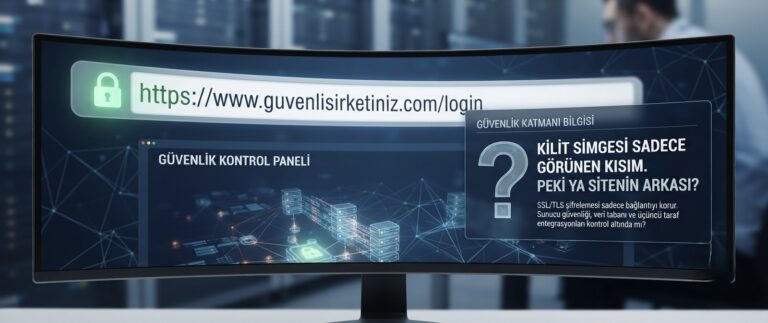
Web Sitenizde SSL Sertifikası Neden Yeterli Değildir?
Bir web sitesinde SSL sertifikası olması, tarayıcıda kilit simgesinin görünmesini ve adres çubuğunda “https” ifadesinin çıkmasını sağlar. Birçok işletme sahibi için bu,...
Devamını Oku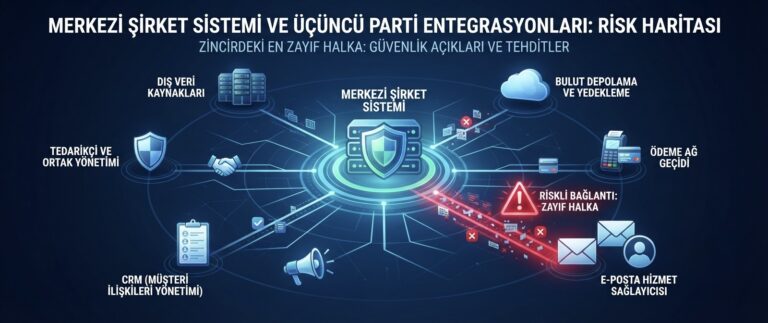
Üçüncü Parti Entegrasyonların Getirdiği Güvenlik Riskleri
Modern iş uygulamaları, nadiren tek başına çalışır; ödeme sistemleri, pazarlama araçları, müşteri ilişkileri yönetimi platformları ve daha birçok üçüncü parti servis, birbirine...
Devamını Oku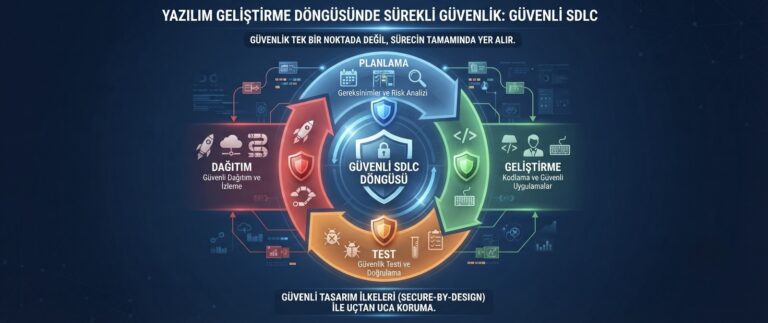
Güvenli Yazılım Geliştirme Süreci Nasıl Kurulur?
Güvenlik açıkları, genellikle bir yazılım tamamlandıktan sonra yapılan testlerde tespit ediliyor. Ancak bu noktada bir açığı düzeltmek, geliştirme sürecinin başında aynı hatayı...
Devamını Oku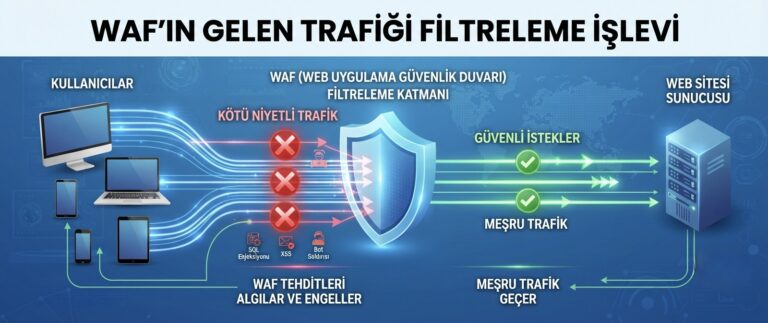
Web Uygulama Güvenlik Duvarı (WAF) Nedir?
Geleneksel bir güvenlik duvarı, ağ trafiğini IP adresi ve port bilgisine göre denetler; ancak bir web uygulamasına yönelik saldırıların çoğu, tamamen meşru...
Devamını Oku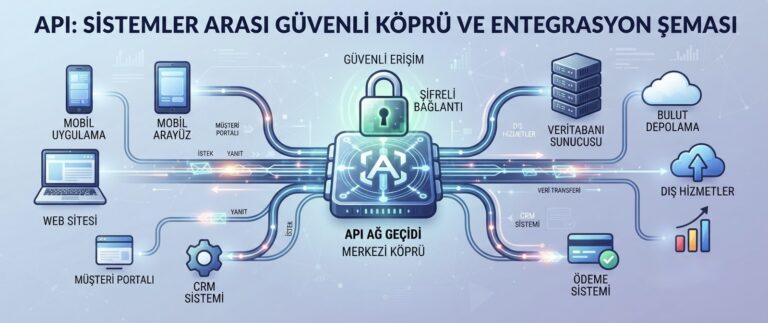
API Güvenliği Neden Kritik?
Günümüzde neredeyse her dijital ürün, farklı sistemlerin birbiriyle konuşmasını sağlayan API’lere (Application Programming Interface) dayanıyor. Mobil uygulamalar, üçüncü parti entegrasyonlar, ödeme sistemleri...
Devamını Oku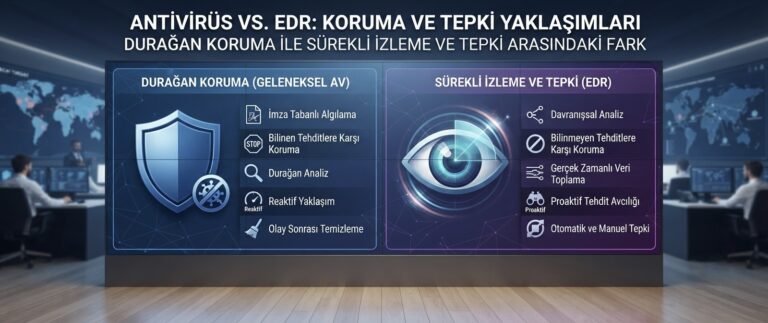
Uç Nokta Koruması: Antivirüsten EDR’a Geçiş
Antivirüs yazılımları, uzun yıllar boyunca uç nokta güvenliğinin temel taşı oldu. Ancak günümüzün tehditleri, yalnızca bilinen kötü amaçlı yazılım imzalarını tarayan geleneksel...
Devamını Oku
Kayıp veya Çalınan Cihazlarda İzlenmesi Gereken Adımlar
Bir dizüstü bilgisayarın veya telefonun kaybolması ya da çalınması, yalnızca maddi bir kayıp değil, üzerinde şirket verisi barındırıyorsa doğrudan bir güvenlik olayıdır....
Devamını Oku
Uzaktan Çalışanların Cihaz Güvenliği Nasıl Sağlanır?
Uzaktan çalışma, çalışanları kurumsal ağın fiziksel ve mantıksal sınırlarının dışına taşıyor. Ofis ortamındaki güvenlik duvarları ve ağ segmentasyonu, ev ağlarında veya kamuya...
Devamını Oku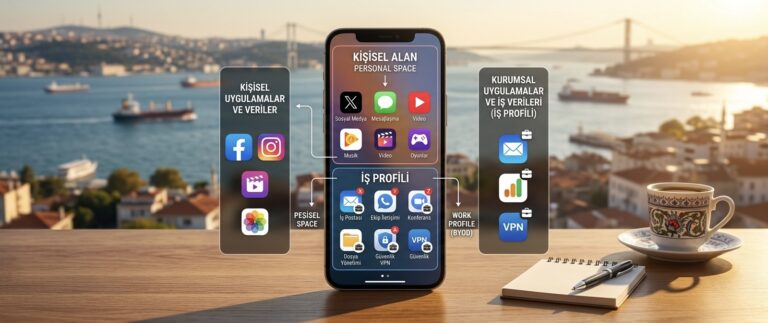
BYOD Politikası Nasıl Oluşturulur?
Çalışanların kendi kişisel telefon veya bilgisayarlarını iş amaçlı kullanması (BYOD – Bring Your Own Device), esneklik ve maliyet avantajı sunan yaygın bir...
Devamını Oku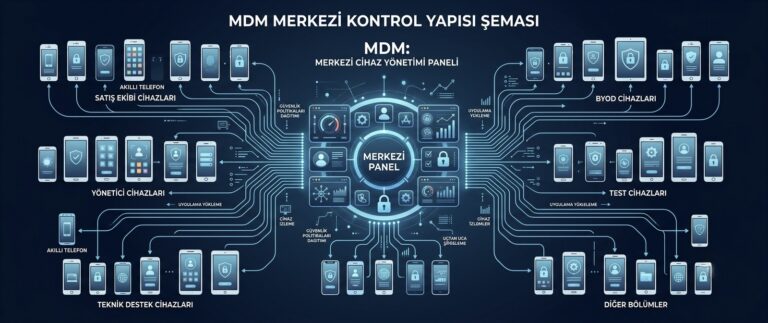
MDM (Mobil Cihaz Yönetimi) Nedir ve Neden Gereklidir?
Şirket verilerine artık yalnızca masaüstü bilgisayarlardan değil, akıllı telefonlardan ve tabletlerden de erişiliyor. Bu çeşitlilik, esneklik sağlasa da, her cihazın kurumsal güvenlik...
Devamını Oku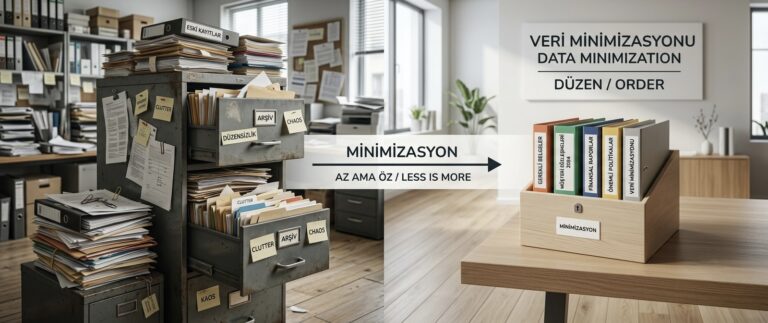
Veri Minimizasyonu Neden Önemli?
Bir formda ihtiyaç duyulmayan alanların doldurulmasını istemek, “ileride işe yarayabilir” düşüncesiyle fazladan veri toplamak — bu alışkanlıklar birçok şirkette yaygın. Ancak veri...
Devamını Oku
Kişisel Veri İhlali Durumunda Yasal Yükümlülükler Neler?
Bir kişisel veri ihlali yaşandığında, şirketlerin karşı karşıya kaldığı ilk zorluk genellikle teknik değil, hukuki niteliktedir: kime, ne zaman ve nasıl bildirim...
Devamını Oku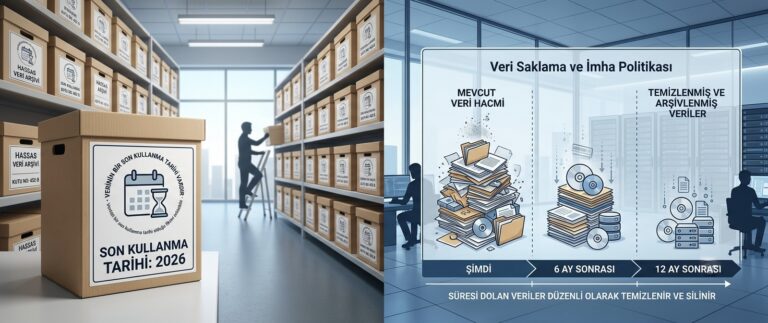
Veri Saklama Politikası Nasıl Oluşturulur?
Birçok şirket, verileri süresiz olarak saklama eğilimindedir; “belki ileride işe yarar” düşüncesiyle eski kayıtlar, kullanılmayan müşteri bilgileri ve arşivlenmiş dosyalar sistemlerde birikir....
Devamını Oku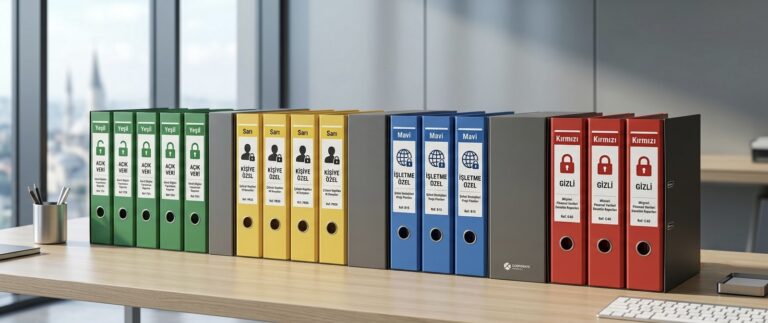
Veri Sınıflandırması Nedir ve Nasıl Yapılır?
Bir şirketin sahip olduğu tüm veriler aynı düzeyde hassasiyet taşımaz; bir pazarlama broşürü ile bir müşteri kimlik bilgisi, tamamen farklı koruma seviyeleri...
Devamını Oku
KVKK Uyumluluğu İçin Şirketlerin Atması Gereken Adımlar
Kişisel Verilerin Korunması Kanunu (KVKK), kişisel veri işleyen hemen hemen her şirketi doğrudan ilgilendiriyor. Ancak birçok şirket için uyumluluk süreci, nereden başlanacağı...
Devamını Oku
Dijital Dönüşüm Projeleri Neden Başarısız Olur?
Dijital dönüşüm, birçok şirketin gündeminde üst sıralarda yer alıyor; ancak bu projelerin önemli bir kısmı, beklenen sonucu vermeden yarım kalıyor veya başarısızlıkla...
Devamını Oku
BT Altyapısında Otomasyon Hangi İşleri Kolaylaştırır?
BT ekiplerinin zamanının önemli bir kısmı, aslında tekrar eden ve otomatikleştirilebilecek görevlere harcanıyor: sunucu yeniden başlatmaları, yazılım güncellemeleri, kullanıcı hesabı oluşturma, günlük...
Devamını Oku
Felaket Kurtarma Tatbikatı Nasıl Yapılır?
Bir felaket kurtarma planının varlığı, o planın gerçekten işe yarayacağının garantisi değildir. Kağıt üzerinde mantıklı görünen birçok adım, gerçek bir uygulamada beklenmedik...
Devamını Oku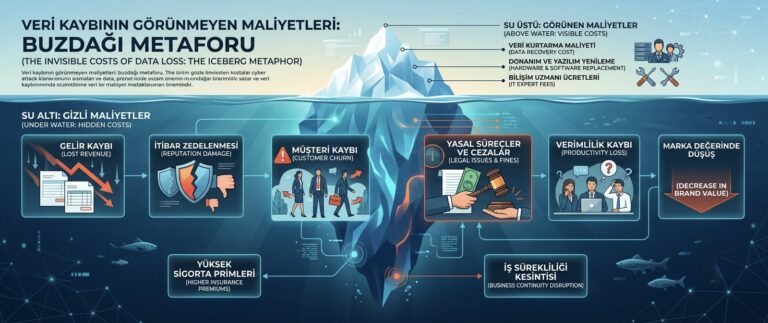
Veri Kaybının Şirketlere Gerçek Maliyeti Nedir?
Bir veri kaybı yaşandığında, şirketlerin aklına gelen ilk maliyet genellikle kaybedilen verinin kendisi veya bu veriyi kurtarmak için harcanan teknik çabadır. Ancak...
Devamını Oku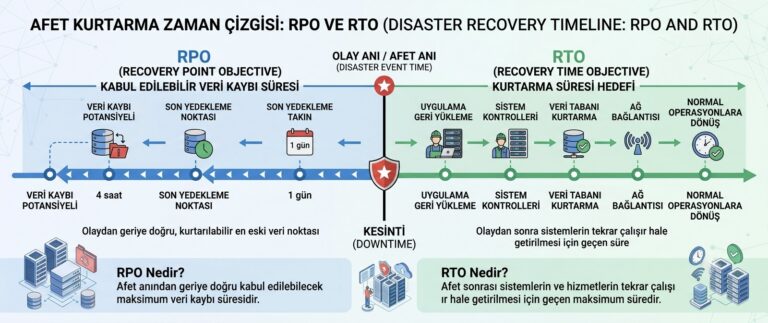
RPO ve RTO Nedir, Nasıl Belirlenir?
Bir felaket kurtarma stratejisinin merkezinde iki temel kavram yer alır: RPO ve RTO. Bu iki ölçüt, bir şirketin bir kesinti karşısında ne...
Devamını Oku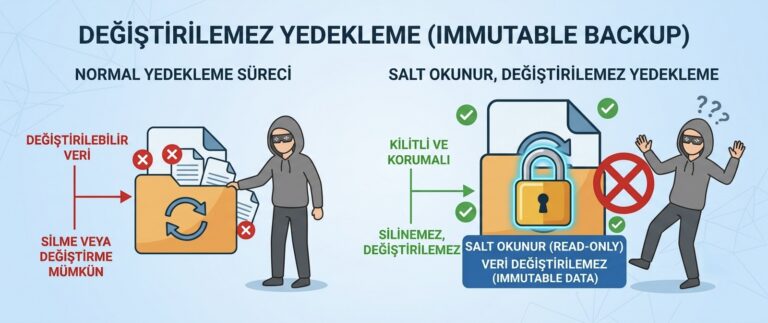
Fidye Yazılımlarına Karşı Değiştirilemez Yedekleme Nedir?
Modern fidye yazılımı saldırılarının önemli bir bölümü, yalnızca ana sistemleri değil, ulaşabildikleri yedekleme dosyalarını da hedef alacak şekilde tasarlanıyor. Bir saldırgan, ağ...
Devamını Oku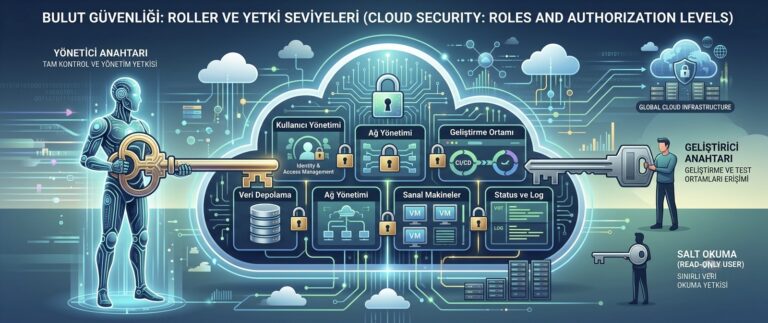
Bulut Sistemlerinde Yetki Yönetimi Nasıl Yapılmalı?
Bulut ortamlarında yaşanan güvenlik ihlallerinin önemli bir kısmının kökeninde, karmaşık teknik saldırılardan çok, hatalı veya gereğinden geniş tanımlanmış yetkilendirmeler yatar. Bulut sistemleri,...
Devamını Oku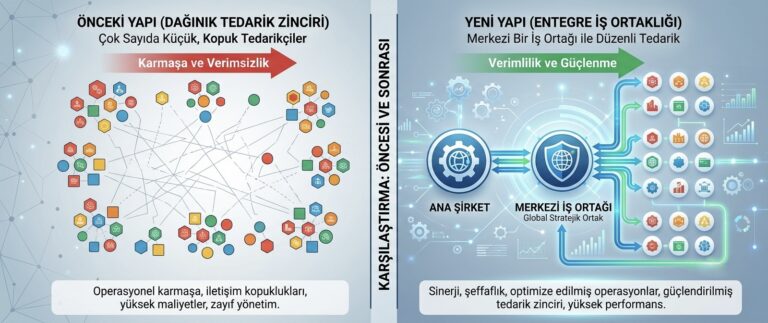
Tek Bir Teknoloji İş Ortağıyla Çalışmanın Avantajları
Şirketler büyüdükçe, farklı BT ihtiyaçları için genellikle farklı tedarikçilerle çalışmaya başlar: biri ağ altyapısı için, biri güvenlik için, bir başkası bulut hizmetleri...
Devamını Oku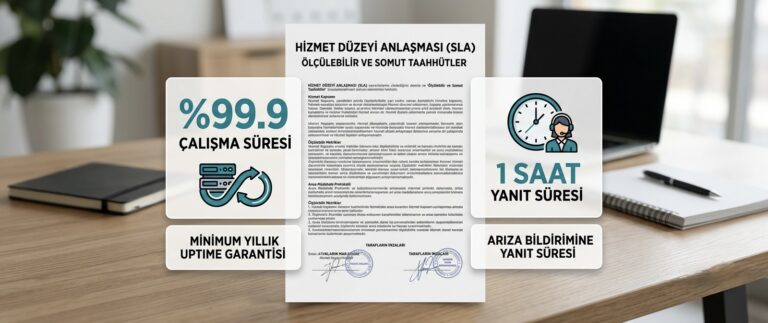
BT Hizmetlerinde SLA Nedir ve Nasıl Belirlenmelidir?
Bir BT hizmet sağlayıcısıyla çalışırken, sunulan hizmetin kalitesini ve güvenilirliğini ölçmenin en somut yolu, hizmet seviyesi anlaşmasıdır (SLA). SLA, sağlayıcının hangi standartlarda...
Devamını Oku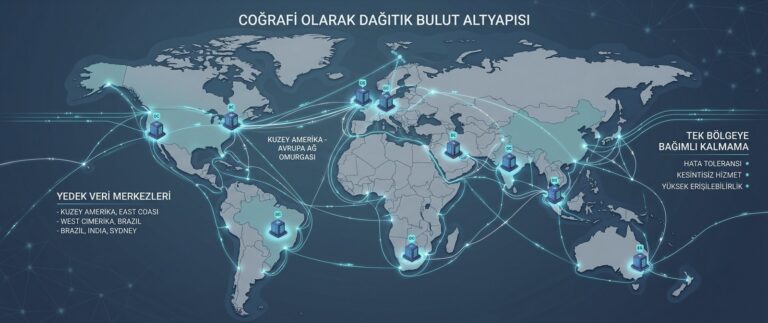
Bulut Altyapısında Yedeklilik ve İş Sürekliliği Nasıl Sağlanır?
Verileri buluta taşımak, otomatik olarak yedeklilik veya iş sürekliliğinin sağlandığı anlamına gelmez. Bulut sağlayıcıları güçlü bir altyapı dayanıklılığı sunsa da, bu dayanıklılığın...
Devamını Oku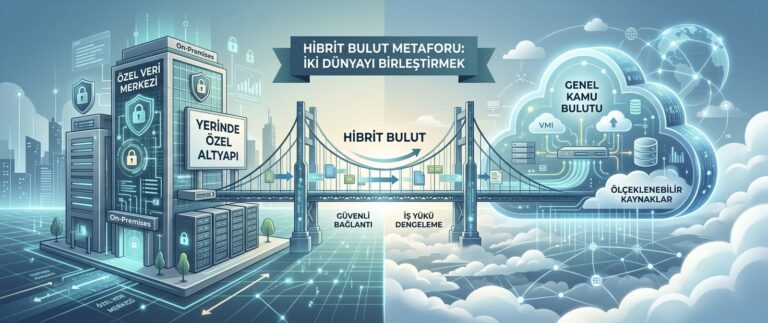
Hybrid Cloud Yapısı Şirketlere Ne Kazandırır?
Hybrid cloud kavramı genellikle public ve private cloud’un bir arada kullanıldığı bir mimari olarak tanımlanır. Ancak bu tanımın ötesinde, asıl önemli olan...
Devamını Oku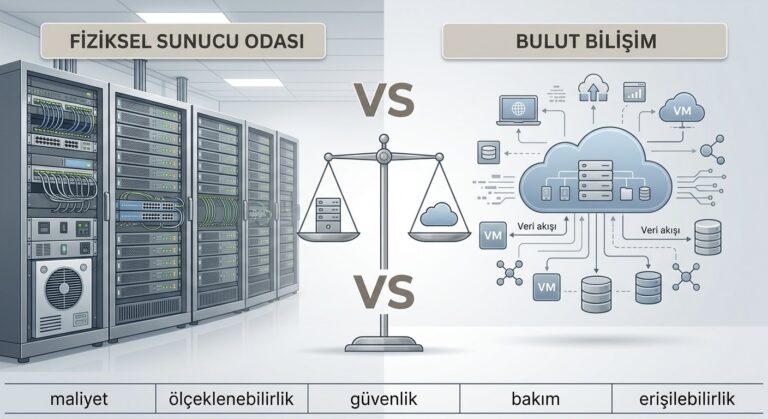
Yerel Sunucu mu Bulut mu? İşletmeler İçin Karşılaştırma
Bulut bilişimin yaygınlaşmasıyla birlikte, birçok şirket için “yerel sunucu mu, bulut mu” sorusu hâlâ güncelliğini koruyor. Bu, aslında birinin diğerinden kesin olarak...
Devamını Oku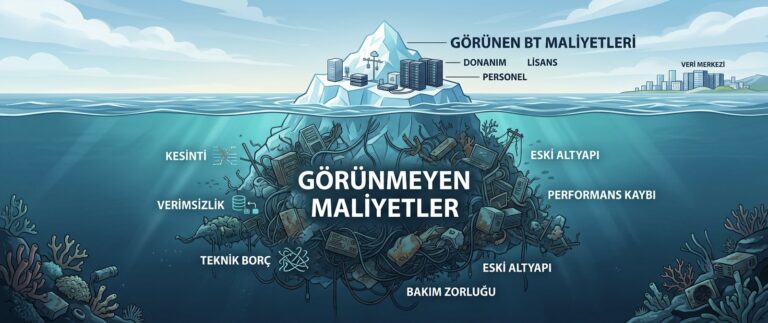
Şirketlerin BT Bütçesini Artıran Görünmeyen Maliyetler
BT bütçesi planlanırken genellikle donanım, yazılım lisansları ve personel maliyetleri gibi görünür kalemler dikkate alınır. Ancak birçok şirketin BT harcamalarını asıl şişiren...
Devamını Oku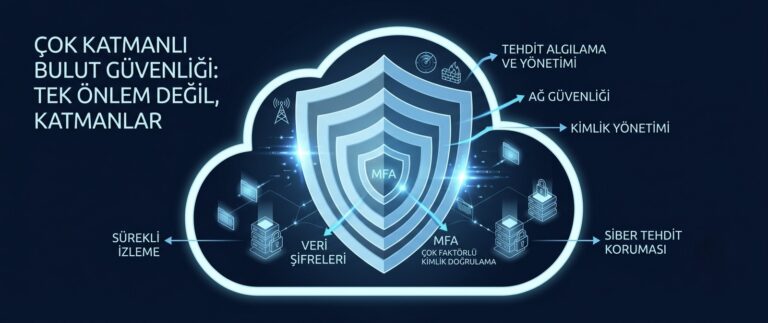
Bulut Güvenliği İçin Alınması Gereken Temel Önlemler
Bulut ortamına taşınan veriler ve sistemler, güvenlik açısından farklı bir yaklaşım gerektirir. Geleneksel yerinde altyapılarda güvenlik büyük ölçüde fiziksel sınırlar ve şirketin...
Devamını Oku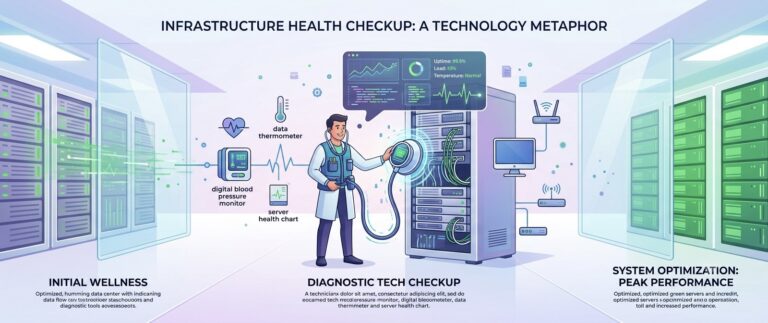
BT Altyapısı Sağlık Kontrolü Nedir?
Fiziksel sağlığımızı düzenli kontrollerle takip ettiğimiz gibi, bir şirketin BT altyapısının da düzenli olarak “sağlık kontrolünden” geçmesi gerekir. BT altyapısı sağlık kontrolü,...
Devamını Oku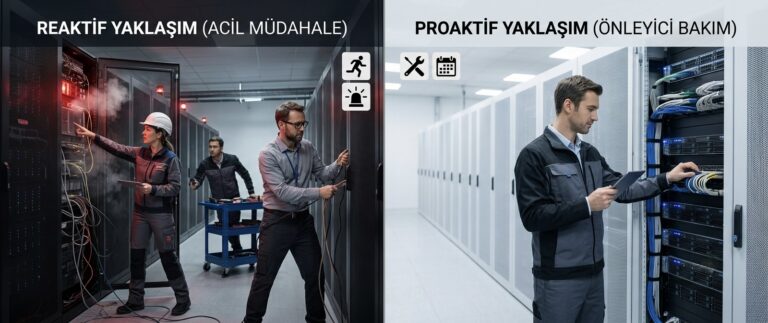
BT Operasyonlarında Proaktif ve Reaktif Destek Arasındaki Fark
BT desteği söz konusu olduğunda, şirketler genellikle iki farklı yaklaşımdan birini benimser: sorunlar ortaya çıktıkça müdahale eden reaktif bir model, ya da...
Devamını Oku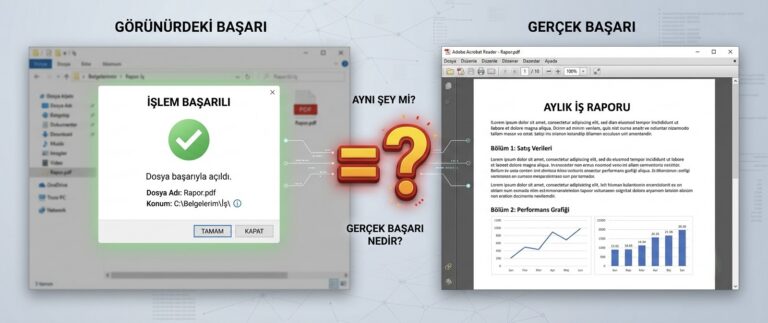
Yedeklerin Çalıştığı Nasıl Test Edilir?
Bir yedekleme sisteminin “başarılı” olarak raporlanması, o yedeğin gerçekten kullanılabilir olduğu anlamına gelmez. Birçok şirket, yedekleme yazılımının gönderdiği yeşil onay işaretine güvenerek,...
Devamını Oku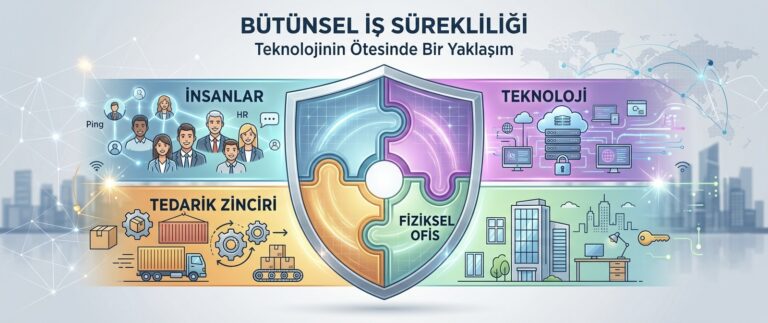
İş Sürekliliği Planında Bulunması Gereken Temel Unsurlar
Felaket kurtarma planı, genellikle BT sistemlerinin bir kesinti sonrası nasıl yeniden çalışır hale getirileceğine odaklanır. İş sürekliliği planı ise bundan daha geniş...
Devamını Oku
Şirketler İçin Felaket Kurtarma Planı Nasıl Hazırlanır?
Bir felaket kurtarma planına neden ihtiyaç duyulduğu genellikle bilinir, ancak bu planın nasıl hazırlanacağı birçok şirket için belirsiz kalır. İyi hazırlanmış bir...
Devamını Oku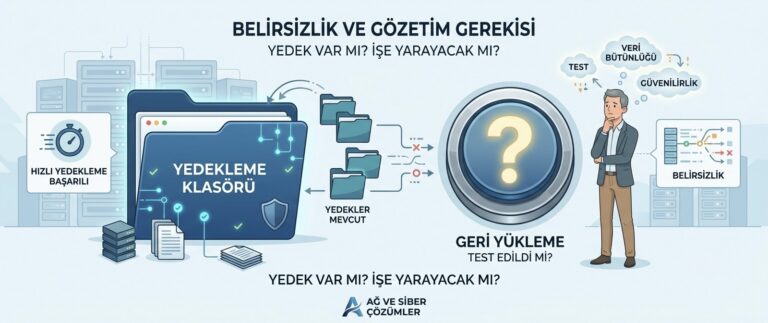
Yedek Almak Neden Tek Başına Yeterli Değildir?
Düzenli yedek almak, veri güvenliği açısından önemli bir adımdır; ancak birçok şirket, bu adımı attıktan sonra kendini tamamen güvende hisseder. Oysa bir...
Devamını Oku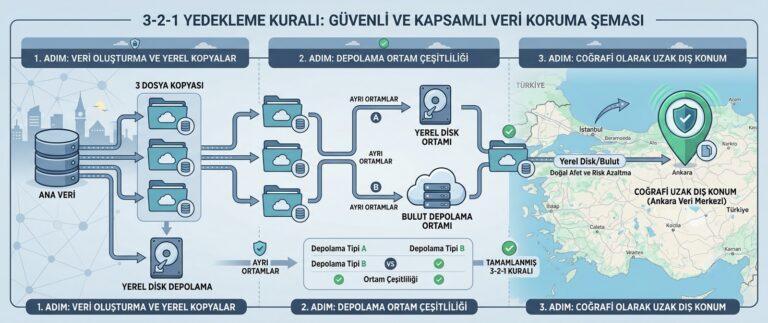
3-2-1 Yedekleme Kuralı Nedir?
Veri yedekleme konusunda en yaygın kabul gören ve en pratik uygulanabilir yöntemlerden biri, 3-2-1 kuralıdır. Bu basit ama etkili prensip, verilerin farklı...
Devamını Oku
7/24 Sistem İzleme Neden Önemlidir?
Birçok şirket, BT sistemlerinde bir sorun ortaya çıktığında bunu genellikle bir çalışanın şikayetiyle veya bir hizmetin durmasıyla fark eder. Bu noktaya gelindiğinde...
Devamını Oku
Şirket İçi BT Ekibi mi, Dış Kaynak Hizmeti mi?
Bir şirketin BT ihtiyaçlarını kendi bünyesinde bir ekiple mi yönetmesi, yoksa dış kaynaklı bir hizmet sağlayıcıyla mı çalışması gerektiği, birçok yönetici için...
Devamını Oku
Yönetilen BT Hizmeti Nedir ve Şirketlere Ne Kazandırır?
Şirketlerin büyük çoğunluğu için BT altyapısı, ana iş faaliyeti değil, bu faaliyeti destekleyen bir alt yapıdır. Ancak bu altyapının güvenli ve sorunsuz...
Devamını Oku
Bulut Güvenliği İçin Alınması Gereken Temel Önlemler
Bulut ortamına taşınan veriler ve sistemler, güvenlik açısından farklı bir yaklaşım gerektirir. Geleneksel yerinde altyapılarda güvenlik büyük ölçüde fiziksel sınırlar ve şirketin...
Devamını Oku
Buluta Geçişte Yapılan En Yaygın Hatalar
Buluta geçiş kararı doğru verilse bile, uygulama sürecinde yapılan hatalar, beklenen faydaların büyük kısmını ortadan kaldırabilir. Bu hatalar genellikle teknik yetersizlikten değil,...
Devamını Oku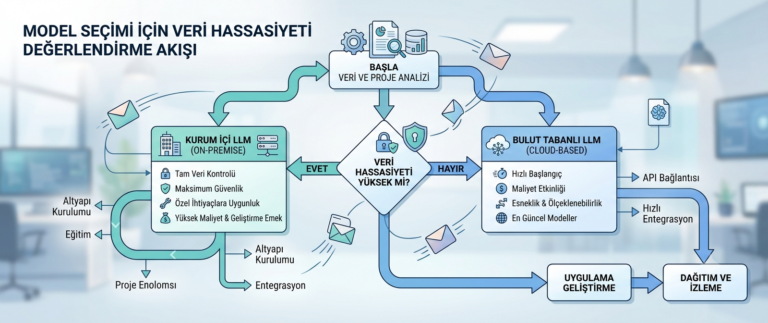
Şirketiniz İçin Doğru Bulut Modeli Nasıl Seçilir?
Public, private ve hybrid cloud arasındaki farkları bilmek, doğru kararı vermek için yeterli değildir; asıl zorluk, bu bilgiyi şirketin kendi somut ihtiyaçlarıyla...
Devamını Oku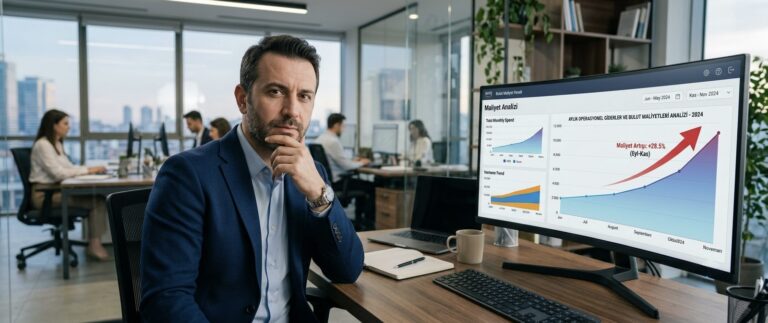
Bulut Maliyetleri Nasıl Kontrol Altına Alınır?
Buluta geçişin en cazip vaatlerinden biri maliyet avantajıdır; ancak birçok şirket, zaman içinde bulut faturalarının beklenenin çok üzerine çıktığını fark eder. Bunun...
Devamını Oku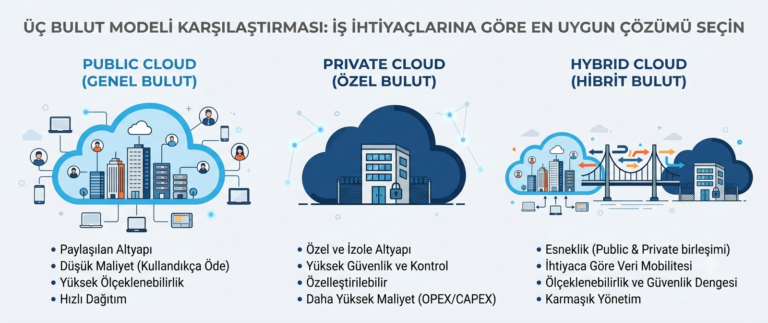
Public Cloud, Private Cloud ve Hybrid Cloud Arasındaki Farklar
Buluta geçiş kararı alan şirketlerin karşılaştığı ilk temel sorulardan biri, hangi bulut modelinin ihtiyaçlarına en uygun olduğudur. Public cloud, private cloud ve...
Devamını Oku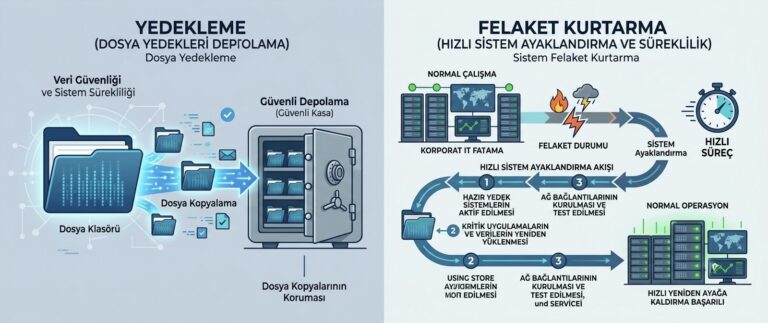
Veri Yedekleme ile Felaket Kurtarma Arasındaki Fark Nedir?
Veri yedekleme ve felaket kurtarma, sıklıkla birbirinin yerine kullanılan ama aslında farklı amaçlara hizmet eden iki kavramdır. Bir şirketin yalnızca düzenli yedek...
Devamını Oku
Buluta Geçiş Öncesinde Şirketlerin Cevaplaması Gereken 10 Soru
Buluta geçiş, birçok şirket için maliyet avantajı, esneklik ve ölçeklenebilirlik vaat eden cazip bir adım olarak görülüyor. Ancak bu geçiş, yeterince planlanmadan...
Devamını Oku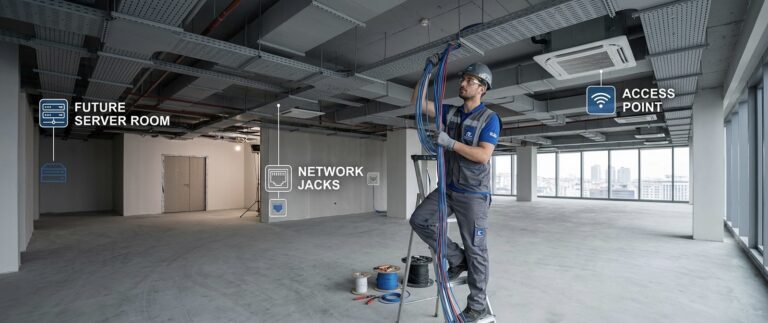
Yeni Ofis Açılışında BT Altyapısı Nasıl Planlanmalı?
Yeni bir ofis açmak, şirketler için heyecan verici bir büyüme adımı olsa da, BT altyapısı genellikle sürecin en geç düşünülen parçalarından biri...
Devamını Oku
Merkezi Ağ Yönetiminin Şirketlere Sağladığı Avantajlar
Şirketler büyüdükçe, ağ altyapısını oluşturan cihaz sayısı da hızla artar: switch’ler, erişim noktaları, güvenlik duvarları, yönlendiriciler ve daha fazlası. Bu cihazların her...
Devamını Oku
Ağ Performans Sorunlarının En Yaygın Nedenleri
Yavaşlayan bir kurumsal ağ, çoğu zaman tek bir nedenden değil, birkaç faktörün bir araya gelmesinden kaynaklanır. Çalışanların günlük olarak karşılaştığı yavaş dosya...
Devamını Oku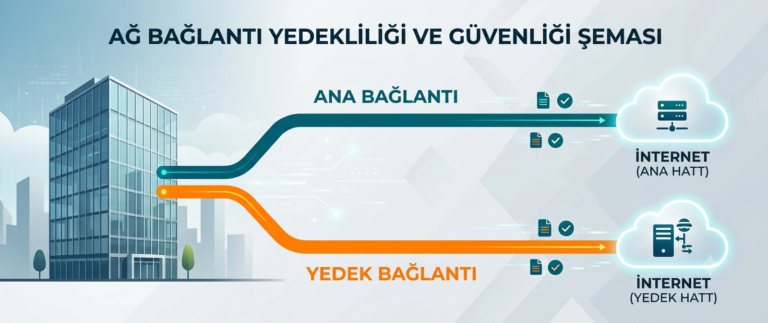
İnternet Kesintilerine Karşı Yedekli Ağ Altyapısı Nasıl Kurulur?
Günümüzde birçok şirketin operasyonu, doğrudan internet bağlantısına bağımlıdır. Bulut tabanlı yazılımlar, uzaktan çalışma sistemleri, ödeme altyapıları ve müşteri iletişim kanalları, kesintisiz bir...
Devamını Oku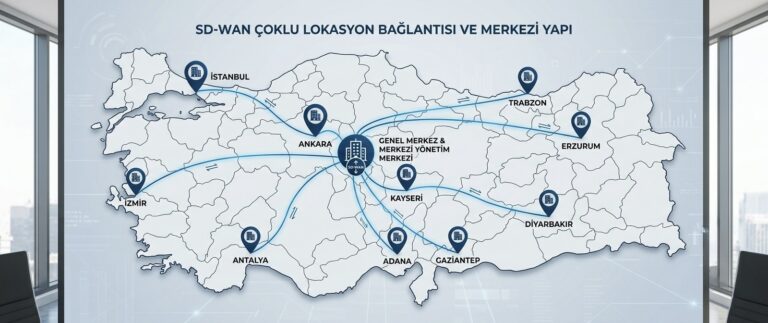
SD-WAN Nedir ve Hangi Şirketler İçin Uygundur?
Birden fazla lokasyonda faaliyet gösteren şirketler için, bu lokasyonları birbirine ve merkezi sistemlere bağlamak geleneksel olarak karmaşık ve maliyetli bir süreç olmuştur....
Devamını Oku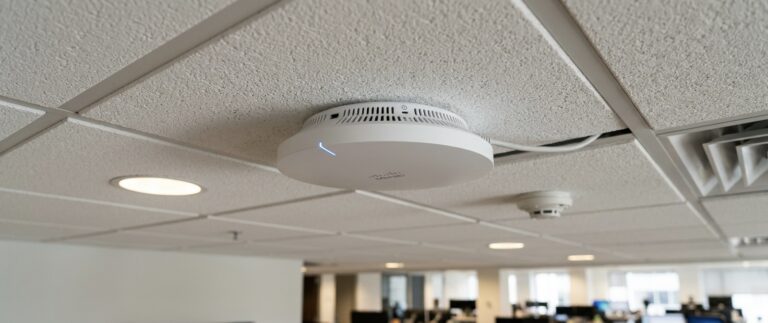
Kablosuz Ağlarda Performans ve Güvenlik Nasıl Sağlanır?
Kablosuz ağlar, günümüz iş ortamlarında esneklik ve hareket özgürlüğü sağlayan vazgeçilmez bir bileşen haline geldi. Ancak bu kolaylık, doğru planlanmadığında hem performans...
Devamını Oku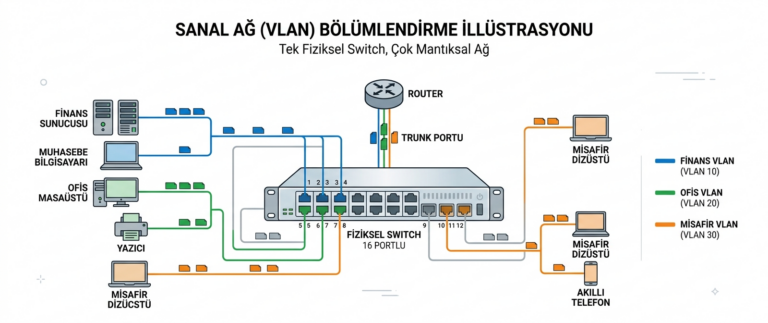
VLAN Kullanımı Şirket Güvenliğini Nasıl Artırır?
VLAN (Virtual Local Area Network), fiziksel olarak aynı ağ altyapısını paylaşan cihazları, mantıksal olarak birbirinden ayrı ağlara bölme yöntemidir. Yeni kablolama veya...
Devamını Oku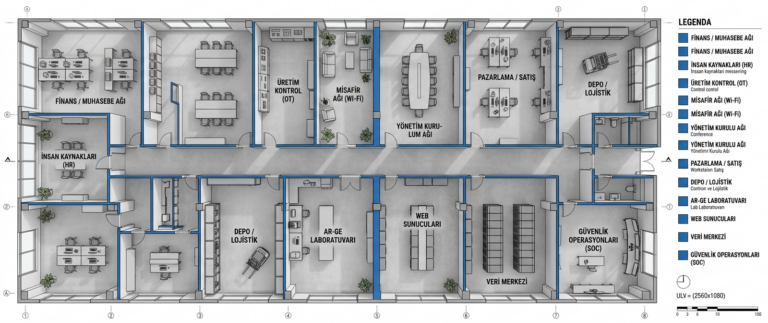
Network Segmentasyonu Nedir ve Neden Önemlidir?
Bir kurumsal ağın tamamının tek, düz bir yapıda çalışması, ilk bakışta daha basit bir yönetim gibi görünebilir. Ancak bu yaklaşım, hem performans...
Devamını Oku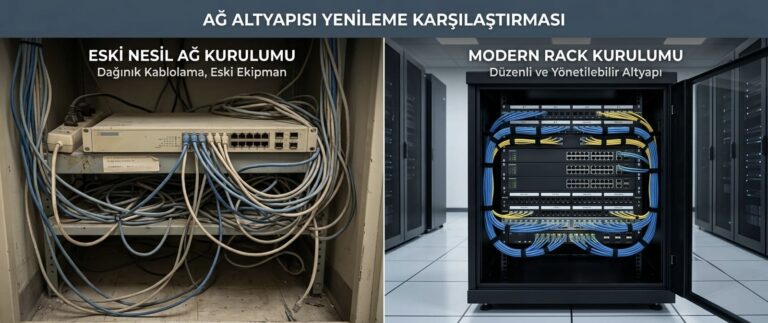
Şirket Ağınızın Yenilenme Zamanının Geldiğini Gösteren 7 İşaret
Kurumsal ağ altyapıları, kurulduktan sonra genellikle uzun yıllar aynı yapıda kullanılmaya devam eder. Ancak şirketin büyümesi, çalışan sayısının artması ve teknolojik ihtiyaçların...
Devamını Oku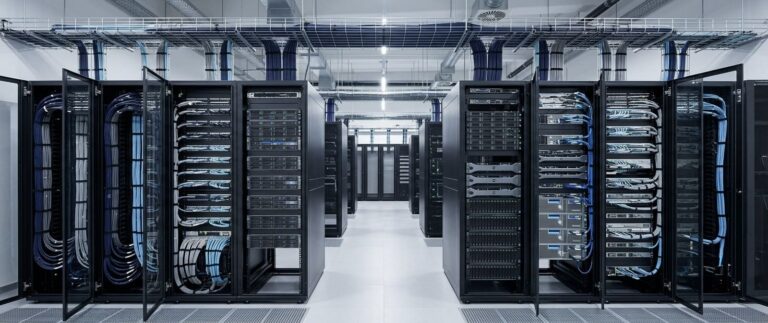
Kurumsal Ağ Altyapısı Tasarlanırken Nelere Dikkat Edilmeli?
Kurumsal ağ altyapısı, bir şirketin dijital işleyişinin temelini oluşturur. İyi tasarlanmış bir ağ, günlük operasyonların sorunsuz ilerlemesini sağlarken, sonradan yama yapılarak büyütülmüş...
Devamını Oku
Bir Siber Saldırı Sonrasında İlk 24 Saatte Ne Yapılmalı?
Bir siber saldırı tespit edildiğinde, ilk saatlerde atılan adımlar, olayın büyüklüğünü ve şirketin bu süreçten ne kadar hasarla çıkacağını doğrudan belirler. Panik...
Devamını Oku
Çalışan Kaynaklı Siber Güvenlik Riskleri Nasıl Azaltılır?
Şirketler genellikle güvenlik yatırımlarını teknolojik çözümler üzerinden planlar: güvenlik duvarları, uç nokta koruması, şifreleme sistemleri. Ancak birçok güvenlik olayının kök nedeni, bir...
Devamını Oku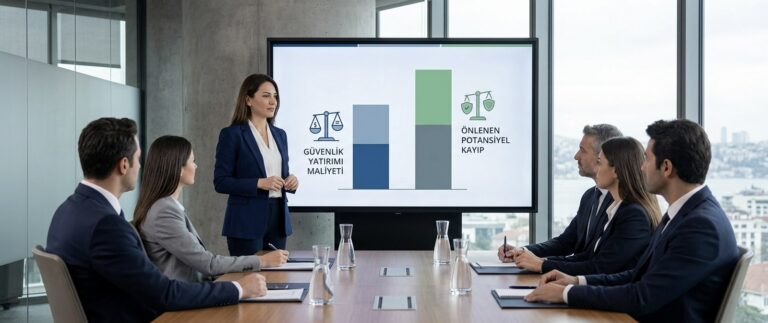
Siber Güvenlik Yatırımının Geri Dönüşü Nasıl Ölçülür?
Siber güvenlik yatırımlarının en zorlu tarafı, klasik bir yatırımın aksine getirisinin doğrudan bir gelir artışı olarak görülmemesidir. Bir güvenlik duvarına, uç nokta...
Devamını Oku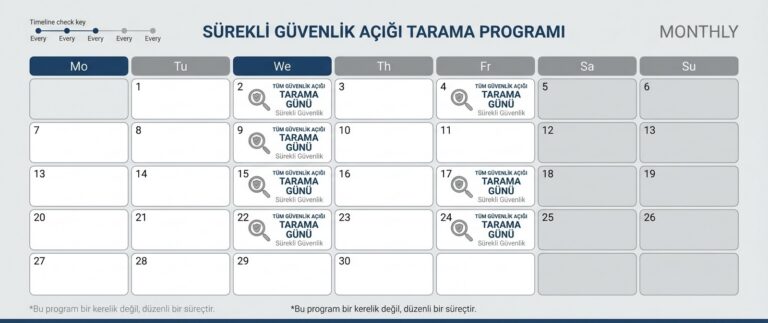
Şirketlerde Güvenlik Açığı Taraması Ne Sıklıkla Yapılmalı?
Güvenlik açığı taraması, sistemlerdeki bilinen zafiyetleri saldırganlardan önce tespit etmenin en temel yollarından biridir. Ancak birçok şirket için asıl belirsizlik, bu taramanın...
Devamını Oku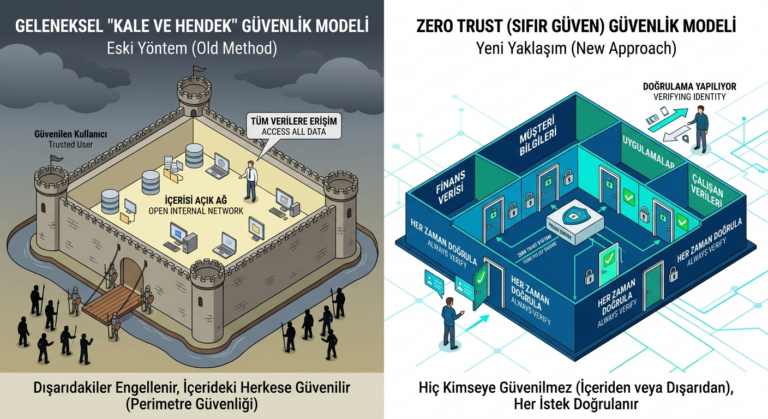
Zero Trust Güvenlik Modeli Nedir ve Nasıl Uygulanır?
Geleneksel güvenlik yaklaşımı, kurumsal ağın sınırlarını korumaya odaklanır; bir kez bu sınırın içine girildiğinde, kullanıcılara ve cihazlara genellikle geniş bir güven tanınır....
Devamını Oku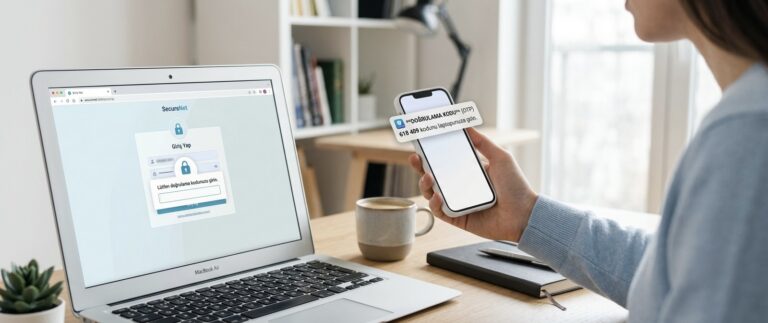
Çok Faktörlü Kimlik Doğrulama Neden Artık Zorunlu?
Yıllarca kullanıcı adı ve şifre kombinasyonu, dijital sistemlere erişimin standart yöntemi oldu. Ancak günümüzde şifreler artık tek başına yeterli bir koruma sağlamıyor....
Devamını Oku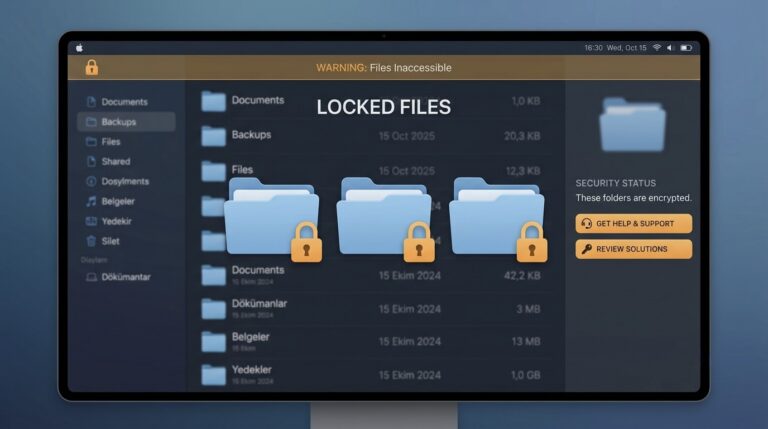
Fidye Yazılımı Saldırılarından Korunmak İçin Alınması Gereken Önlemler
Fidye yazılımı (ransomware) saldırıları, günümüzde şirketlerin karşılaştığı en yıkıcı siber tehditlerden biri haline geldi. Saldırganlar, kurumun sistemlerine sızarak verileri şifreliyor ve şifrenin...
Devamını Oku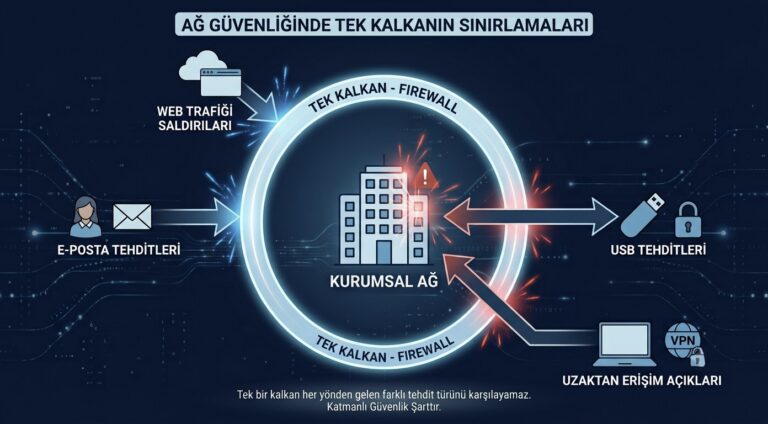
Firewall Tek Başına Şirketinizi Korur mu?
Firewall, kurumsal ağ güvenliğinin en köklü ve en bilinen bileşenlerinden biridir. Birçok işletme, bir güvenlik duvarı kurduktan sonra “artık korunuyoruz” düşüncesiyle konuyu...
Devamını Oku
KOBİ’lerin En Sık Yaptığı 10 Siber Güvenlik Hatası
Küçük ve orta ölçekli işletmeler, siber saldırganlar için genellikle büyük şirketlerden daha cazip hedeflerdir. Bunun nedeni açıktır: KOBİ’ler çoğunlukla sınırlı bütçeyle çalışır,...
Devamını Oku
Şirketler İçin Siber Güvenlik Stratejisi Nasıl Oluşturulur?
Siber güvenlik artık yalnızca BT departmanının değil, şirketin tüm yönetim kademesinin gündeminde olması gereken bir konu. Ancak birçok şirket, güvenlik yatırımlarını dağınık...
Devamını Oku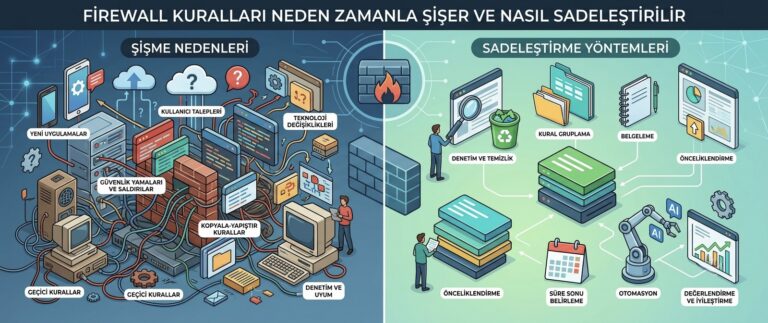
Firewall Kuralları Neden Zamanla Şişer ve Nasıl Sadeleştirilir
Firewall kural setleri zamanla biriken acelelerle şişer: unutulan geçici erişimler, eski tedarikçi kuralları, kimsenin dokunmaya cesaret edemediği satırlar. Sadeleştirme, silmekle değil ölçmekle…
Devamını Oku14 başlıkta teknik derinlik
Siber Güvenlik
Güvenlik trendleri, saha gözlemleri ve gerçek olaylardan çıkan dersler.
Siber Güvenlik Sigortası Nedir ve Şirketler İçin Neden Önemlidir?
En iyi teknik önlemler bile, bir siber saldırı riskini sıfıra indiremiyor. Bu gerçek, giderek daha fazla şirketi siber güvenlik sigortasına yönlendiriyor; bu...
Devamını Oku SOC (Security Operations Center) Nedir ve Şirketler İçin Ne Zaman Gereklidir?
Bir şirketin güvenlik sistemleri ne kadar iyi olursa olsun, bu sistemlerin ürettiği uyarıları izleyecek, analiz edecek ve gerektiğinde müdahale edecek bir yapı...
Devamını Oku Sızma Testi (Penetration Testing) Nedir ve Neden Yaptırılmalı?
Güvenlik açığı taraması, sistemlerdeki bilinen zafiyetleri otomatik araçlarla tespit eder; ancak gerçek bir saldırganın yaratıcılığını ve ısrarını taklit etmez. Sızma testi (penetration...
Devamını Oku Bir Siber Saldırı Sonrasında İlk 24 Saatte Ne Yapılmalı?
Bir siber saldırı tespit edildiğinde, ilk saatlerde atılan adımlar, olayın büyüklüğünü ve şirketin bu süreçten ne kadar hasarla çıkacağını doğrudan belirler. Panik...
Devamını Oku Çalışan Kaynaklı Siber Güvenlik Riskleri Nasıl Azaltılır?
Şirketler genellikle güvenlik yatırımlarını teknolojik çözümler üzerinden planlar: güvenlik duvarları, uç nokta koruması, şifreleme sistemleri. Ancak birçok güvenlik olayının kök nedeni, bir...
Devamını Oku Siber Güvenlik Yatırımının Geri Dönüşü Nasıl Ölçülür?
Siber güvenlik yatırımlarının en zorlu tarafı, klasik bir yatırımın aksine getirisinin doğrudan bir gelir artışı olarak görülmemesidir. Bir güvenlik duvarına, uç nokta...
Devamını Oku Şirketlerde Güvenlik Açığı Taraması Ne Sıklıkla Yapılmalı?
Güvenlik açığı taraması, sistemlerdeki bilinen zafiyetleri saldırganlardan önce tespit etmenin en temel yollarından biridir. Ancak birçok şirket için asıl belirsizlik, bu taramanın...
Devamını Oku Zero Trust Güvenlik Modeli Nedir ve Nasıl Uygulanır?
Geleneksel güvenlik yaklaşımı, kurumsal ağın sınırlarını korumaya odaklanır; bir kez bu sınırın içine girildiğinde, kullanıcılara ve cihazlara genellikle geniş bir güven tanınır....
Devamını Oku Çok Faktörlü Kimlik Doğrulama Neden Artık Zorunlu?
Yıllarca kullanıcı adı ve şifre kombinasyonu, dijital sistemlere erişimin standart yöntemi oldu. Ancak günümüzde şifreler artık tek başına yeterli bir koruma sağlamıyor....
Devamını Oku Fidye Yazılımı Saldırılarından Korunmak İçin Alınması Gereken Önlemler
Fidye yazılımı (ransomware) saldırıları, günümüzde şirketlerin karşılaştığı en yıkıcı siber tehditlerden biri haline geldi. Saldırganlar, kurumun sistemlerine sızarak verileri şifreliyor ve şifrenin...
Devamını Oku Firewall Tek Başına Şirketinizi Korur mu?
Firewall, kurumsal ağ güvenliğinin en köklü ve en bilinen bileşenlerinden biridir. Birçok işletme, bir güvenlik duvarı kurduktan sonra “artık korunuyoruz” düşüncesiyle konuyu...
Devamını Oku KOBİ’lerin En Sık Yaptığı 10 Siber Güvenlik Hatası
Küçük ve orta ölçekli işletmeler, siber saldırganlar için genellikle büyük şirketlerden daha cazip hedeflerdir. Bunun nedeni açıktır: KOBİ’ler çoğunlukla sınırlı bütçeyle çalışır,...
Devamını Oku Şirketler İçin Siber Güvenlik Stratejisi Nasıl Oluşturulur?
Siber güvenlik artık yalnızca BT departmanının değil, şirketin tüm yönetim kademesinin gündeminde olması gereken bir konu. Ancak birçok şirket, güvenlik yatırımlarını dağınık...
Devamını Oku Firewall Kuralları Neden Zamanla Şişer ve Nasıl Sadeleştirilir
Firewall kural setleri zamanla biriken acelelerle şişer: unutulan geçici erişimler, eski tedarikçi kuralları, kimsenin dokunmaya cesaret edemediği satırlar. Sadeleştirme, silmekle değil ölçmekle…
Devamını OkuAğ ve Altyapı
Ağ tasarımı, performans sorunları ve altyapı yönetiminde sık yapılan hatalar.
Ağ Erişim Kontrolü (NAC) Nedir ve Nasil Uygulanır?
Bir kurumsal ağa hangi cihazların bağlanabileceğini kontrol etmek, birçok şirket için sanılandan daha gevşek işliyor; bir çalışanın kişisel telefonu, bir ziyaretçinin dizüstü...
Devamını Oku IoT Cihazlarının Kurumsal Ağa Getirdiği Riskler
Akıllı kameralar, sensörler, akıllı termostatlar ve daha birçok bağlantılı cihaz, ofis ortamlarında giderek daha yaygın hale geliyor. Bu IoT (Nesnelerin İnterneti) cihazları,...
Devamını Oku Yeni Nesil Firewall (NGFW) ile Geleneksel Firewall Arasındaki Fark
Firewall teknolojisi, kurulduğu günden bu yana önemli bir evrim geçirdi. Geleneksel firewall’lar, temel olarak IP adresi ve port bilgisine göre trafiği filtrelerken,...
Devamını Oku Yeni Ofis Açılışında BT Altyapısı Nasıl Planlanmalı?
Yeni bir ofis açmak, şirketler için heyecan verici bir büyüme adımı olsa da, BT altyapısı genellikle sürecin en geç düşünülen parçalarından biri...
Devamını Oku Merkezi Ağ Yönetiminin Şirketlere Sağladığı Avantajlar
Şirketler büyüdükçe, ağ altyapısını oluşturan cihaz sayısı da hızla artar: switch’ler, erişim noktaları, güvenlik duvarları, yönlendiriciler ve daha fazlası. Bu cihazların her...
Devamını Oku Ağ Performans Sorunlarının En Yaygın Nedenleri
Yavaşlayan bir kurumsal ağ, çoğu zaman tek bir nedenden değil, birkaç faktörün bir araya gelmesinden kaynaklanır. Çalışanların günlük olarak karşılaştığı yavaş dosya...
Devamını Oku İnternet Kesintilerine Karşı Yedekli Ağ Altyapısı Nasıl Kurulur?
Günümüzde birçok şirketin operasyonu, doğrudan internet bağlantısına bağımlıdır. Bulut tabanlı yazılımlar, uzaktan çalışma sistemleri, ödeme altyapıları ve müşteri iletişim kanalları, kesintisiz bir...
Devamını Oku SD-WAN Nedir ve Hangi Şirketler İçin Uygundur?
Birden fazla lokasyonda faaliyet gösteren şirketler için, bu lokasyonları birbirine ve merkezi sistemlere bağlamak geleneksel olarak karmaşık ve maliyetli bir süreç olmuştur....
Devamını Oku Kablosuz Ağlarda Performans ve Güvenlik Nasıl Sağlanır?
Kablosuz ağlar, günümüz iş ortamlarında esneklik ve hareket özgürlüğü sağlayan vazgeçilmez bir bileşen haline geldi. Ancak bu kolaylık, doğru planlanmadığında hem performans...
Devamını Oku VLAN Kullanımı Şirket Güvenliğini Nasıl Artırır?
VLAN (Virtual Local Area Network), fiziksel olarak aynı ağ altyapısını paylaşan cihazları, mantıksal olarak birbirinden ayrı ağlara bölme yöntemidir. Yeni kablolama veya...
Devamını Oku Network Segmentasyonu Nedir ve Neden Önemlidir?
Bir kurumsal ağın tamamının tek, düz bir yapıda çalışması, ilk bakışta daha basit bir yönetim gibi görünebilir. Ancak bu yaklaşım, hem performans...
Devamını Oku Şirket Ağınızın Yenilenme Zamanının Geldiğini Gösteren 7 İşaret
Kurumsal ağ altyapıları, kurulduktan sonra genellikle uzun yıllar aynı yapıda kullanılmaya devam eder. Ancak şirketin büyümesi, çalışan sayısının artması ve teknolojik ihtiyaçların...
Devamını Oku Kurumsal Ağ Altyapısı Tasarlanırken Nelere Dikkat Edilmeli?
Kurumsal ağ altyapısı, bir şirketin dijital işleyişinin temelini oluşturur. İyi tasarlanmış bir ağ, günlük operasyonların sorunsuz ilerlemesini sağlarken, sonradan yama yapılarak büyütülmüş...
Devamını OkuBulut Teknolojileri
Bulut operasyonları, maliyet optimizasyonu ve modernizasyon deneyimleri.
Bulut Sağlayıcısı Seçerken Nelere Dikkat Edilmeli?
Buluta geçiş kararı verildikten sonra karşılaşılan bir sonraki önemli soru, hangi bulut sağlayıcısının tercih edileceğidir. Bu seçim, yalnızca bir fiyat karşılaştırması değil;...
Devamını Oku Multi-Cloud Stratejisi Nedir ve Şirketlere Ne Kazandırır?
Bir şirketin tüm bulut ihtiyaçları için tek bir sağlayıcıya bağımlı olması, hem esneklik açısından sınırlayıcı olabilir hem de tek bir sağlayıcıda yaşanacak...
Devamını Oku Serverless (Sunucusuz) Bilişim Nedir ve Ne Zaman Kullanılmalı?
Bulut bilişimin sunduğu soyutlama katmanı, zamanla daha da ileri gitti; artık şirketler sunucu kapasitesini önceden planlamak zorunda kalmadan, yalnızca kodun çalıştığı an...
Devamını Oku Bulut Sistemlerinde Yetki Yönetimi Nasıl Yapılmalı?
Bulut ortamlarında yaşanan güvenlik ihlallerinin önemli bir kısmının kökeninde, karmaşık teknik saldırılardan çok, hatalı veya gereğinden geniş tanımlanmış yetkilendirmeler yatar. Bulut sistemleri,...
Devamını Oku Bulut Altyapısında Yedeklilik ve İş Sürekliliği Nasıl Sağlanır?
Verileri buluta taşımak, otomatik olarak yedeklilik veya iş sürekliliğinin sağlandığı anlamına gelmez. Bulut sağlayıcıları güçlü bir altyapı dayanıklılığı sunsa da, bu dayanıklılığın...
Devamını Oku Hybrid Cloud Yapısı Şirketlere Ne Kazandırır?
Hybrid cloud kavramı genellikle public ve private cloud’un bir arada kullanıldığı bir mimari olarak tanımlanır. Ancak bu tanımın ötesinde, asıl önemli olan...
Devamını Oku Yerel Sunucu mu Bulut mu? İşletmeler İçin Karşılaştırma
Bulut bilişimin yaygınlaşmasıyla birlikte, birçok şirket için “yerel sunucu mu, bulut mu” sorusu hâlâ güncelliğini koruyor. Bu, aslında birinin diğerinden kesin olarak...
Devamını Oku Bulut Güvenliği İçin Alınması Gereken Temel Önlemler
Bulut ortamına taşınan veriler ve sistemler, güvenlik açısından farklı bir yaklaşım gerektirir. Geleneksel yerinde altyapılarda güvenlik büyük ölçüde fiziksel sınırlar ve şirketin...
Devamını Oku Bulut Güvenliği İçin Alınması Gereken Temel Önlemler
Bulut ortamına taşınan veriler ve sistemler, güvenlik açısından farklı bir yaklaşım gerektirir. Geleneksel yerinde altyapılarda güvenlik büyük ölçüde fiziksel sınırlar ve şirketin...
Devamını Oku Buluta Geçişte Yapılan En Yaygın Hatalar
Buluta geçiş kararı doğru verilse bile, uygulama sürecinde yapılan hatalar, beklenen faydaların büyük kısmını ortadan kaldırabilir. Bu hatalar genellikle teknik yetersizlikten değil,...
Devamını Oku Şirketiniz İçin Doğru Bulut Modeli Nasıl Seçilir?
Public, private ve hybrid cloud arasındaki farkları bilmek, doğru kararı vermek için yeterli değildir; asıl zorluk, bu bilgiyi şirketin kendi somut ihtiyaçlarıyla...
Devamını Oku Bulut Maliyetleri Nasıl Kontrol Altına Alınır?
Buluta geçişin en cazip vaatlerinden biri maliyet avantajıdır; ancak birçok şirket, zaman içinde bulut faturalarının beklenenin çok üzerine çıktığını fark eder. Bunun...
Devamını Oku Public Cloud, Private Cloud ve Hybrid Cloud Arasındaki Farklar
Buluta geçiş kararı alan şirketlerin karşılaştığı ilk temel sorulardan biri, hangi bulut modelinin ihtiyaçlarına en uygun olduğudur. Public cloud, private cloud ve...
Devamını Oku Buluta Geçiş Öncesinde Şirketlerin Cevaplaması Gereken 10 Soru
Buluta geçiş, birçok şirket için maliyet avantajı, esneklik ve ölçeklenebilirlik vaat eden cazip bir adım olarak görülüyor. Ancak bu geçiş, yeterince planlanmadan...
Devamını OkuMicrosoft Çözümleri
Active Directory, Exchange ve Microsoft 365 ekosistemine odaklı içerikler.
Microsoft 365 Lisans Yönetimi: Şirketler Sık Hangi Hatalara Düşer?
Microsoft 365 lisanslama yapısı, farklı planlar, ek paketler ve kullanıcı bazlı fiyatlandırma seçenekleriyle oldukça karmaşık bir hale gelebiliyor. Bu karmaşıklık, birçok şirketin...
Devamını Oku Microsoft Intune ile Uç Nokta ve Uygulama Yönetimi
Şirket cihazlarının ve üzerlerinde çalışan uygulamaların merkezi olarak yönetilmesi, hem güvenlik hem de operasyonel verimlilik açısından temel bir ihtiyaç. Microsoft Intune, Microsoft’un...
Devamını Oku Defender Ailesi: Hangi Çözüm Ne İşe Yarar?
Microsoft’un güvenlik ürün ailesi, “Defender” adı altında birden fazla çözümü kapsıyor ve bu çeşitlilik, hangi ürünün hangi ihtiyacı karşıladığı konusunda zaman zaman...
Devamını Oku Microsoft Entra ID (Azure AD) Nedir ve Kimlik Yönetiminde Nasıl Kullanılır?
Bir şirketin çalışanları, hangi sisteme, hangi cihazdan ve hangi yetkiyle eriştiği sorusunun merkezinde genellikle tek bir kimlik altyapısı yer alır. Microsoft Entra...
Devamını Oku Microsoft 365 Güvenliği İçin Alınması Gereken Temel Önlemler
Microsoft 365, dünya genelinde en yaygın kullanılan kurumsal üretkenlik paketlerinden biri; e-posta, dosya depolama, işbirliği araçları ve daha fazlası tek bir platformda...
Devamını OkuVeri Yedekleme
Yedekleme stratejileri, felaket kurtarma tatbikatları ve süreklilik senaryoları.
Bu kategoride henüz yazı yok
Bu sırada konuyla ilgili somut bilgiye aşağıdaki sayfalardan ulaşabilirsiniz.
Teknik Rehberler
Adım adım uygulama kılavuzları ve pratik kontrol listeleri.
Bu kategoride henüz yazı yok
Bu sırada konuyla ilgili somut bilgiye aşağıdaki sayfalardan ulaşabilirsiniz.
Açık Kaynak
Açık Kaynak başlığı altında paylaştığımız yazılar.
Açık Kaynak mı, Ticari Yazılım mı?
Bir yazılım ihtiyacı ortaya çıktığında, şirketlerin önünde genellikle iki temel yol bulunur: açık kaynak bir çözüm mü kullanılmalı, yoksa ticari (lisanslı) bir...
Devamını Oku Yazılım Tedarik Zincirinde Açık Kaynak Bağımlılıklarının Yönetimi
Modern bir yazılım, genellikle kendi yazılan koddan çok, üzerine inşa edildiği açık kaynak bağımlılıklardan oluşur. Bir uygulamanın doğrudan kullandığı birkaç kütüphane, kendi...
Devamını Oku Açık Kaynak Lisans Türleri ve Şirketler İçin Önemi
Bir yazılımın “açık kaynak” olması, onu istediğiniz gibi kullanabileceğiniz anlamına gelmiyor. Her açık kaynak proje, belirli bir lisans altında yayınlanır ve bu...
Devamını Oku Açık Kaynak Yazılımlarda Güvenlik Açıkları Nasıl Takip Edilir?
Bir açık kaynak kütüphanede bulunan güvenlik açığı, o kütüphaneyi kullanan her uygulamayı dolaylı olarak etkiler. Sorun şu ki, birçok şirket hangi açık...
Devamını Oku Şirketlerde Açık Kaynak Yazılım Kullanımının Avantajları ve Riskleri
Açık kaynak yazılımlar, günümüzde neredeyse her modern yazılım altyapısının bir parçası. Web sunucularından işletim sistemlerine, geliştirme kütüphanelerinden veritabanlarına kadar birçok kritik bileşen,...
Devamını Okuİletişim ve İşbirliği Sistemleri
İletişim ve İşbirliği Sistemleri başlığı altında paylaştığımız yazılar.
Kurumsal E-posta Güvenliği İçin Alınması Gereken Önlemler
E-posta, kurumsal iletişimin en temel araçlarından biri olmaya devam ediyor — ve tam da bu nedenle saldırganların en sık kullandığı giriş noktalarından...
Devamını Oku Video Konferans Sistemlerinde Dikkat Edilmesi Gereken Güvenlik Noktaları
Video konferans sistemleri, günlük iş hayatının vazgeçilmez bir parçası haline geldi; toplantılar, sunumlar, hatta bazen hassas iş görüşmeleri artık bu platformlar üzerinden...
Devamını Oku Bulut Tabanlı Telefon Sistemlerinde Güvenlik Nasıl Sağlanır?
Bulut tabanlı telefon sistemleri (Cloud PBX), şirket iletişim altyapısını fiziksel santral cihazlarından kurtarıp bulut üzerinden yönetilebilir hale getiriyor. Bu geçiş, esneklik ve...
Devamını Oku VoIP Sistemleri Nedir ve Şirketlere Ne Kazandırır?
Geleneksel telefon hatları, sabit altyapı, sınırlı esneklik ve genellikle yüksek maliyetle özdeşleşmiş bir teknolojiydi. VoIP (Voice over IP), sesi internet üzerinden ileterek...
Devamını OkuUç Nokta ve Cihaz Yönetimi
Uç Nokta ve Cihaz Yönetimi başlığı altında paylaştığımız yazılar.
Şirket Cihazlarında Hangi Mobil Uygulamalara İzin Verilmeli?
Şirket telefonları ve tabletleri yaygınlaştıkça, bu cihazlara hangi uygulamaların kurulabileceği sorusu da güvenlik gündeminin bir parçası haline geldi. Kontrolsüz bir uygulama kurulumu,...
Devamını Oku USB ve Harici Depolama Cihazları İçin Güvenlik Politikası Nasıl Oluşturulur?
Bir USB bellek, küçük ve masum görünen bir aksesuar olsa da, kurumsal güvenlik açısından iki yönlü bir risk taşır: hem şirket verilerinin...
Devamını Oku Cihaz Yaşam Döngüsü Yönetimi: Satın Almadan Güvenli İmhaya Kadar
Bir şirket cihazının hikayesi, satın alındığı anda başlamaz; ihtiyaç belirleme aşamasından başlayıp, kullanım süresi boyunca bakım ve güncellemelerden geçerek, hizmet ömrünün sonunda...
Devamını Oku Çalışanların İşten Ayrılma Sürecinde Cihaz ve Erişim Prosedürleri
Bir çalışanın işe başlamasında izlenen adımlar genellikle titizlikle planlanırken, işten ayrılma süreci çoğu zaman aynı dikkatle ele alınmıyor. Oysa bir çalışanın erişiminin...
Devamını Oku Uç Nokta Şifreleme (Disk Encryption) Neden Standart Olmalı?
Bir dizüstü bilgisayar kaybolduğunda veya çalındığında, asıl kayıp genellikle donanımın kendisi değil, üzerinde bulunan verilerdir. Disk şifreleme etkin değilse, bir saldırgan diski...
Devamını Oku Yazıcı ve loT Ofis Cihazlarının Güvenliği Neden Göz Ardı Edilir?
Bir şirketin güvenlik gündeminde bilgisayarlar, sunucular ve mobil cihazlar genellikle öncelikli yer tutar; ancak yazıcılar, tarayıcılar ve akıllı ofis ekipmanları çoğu zaman...
Devamını Oku Uç Nokta Koruması: Antivirüsten EDR’a Geçiş
Antivirüs yazılımları, uzun yıllar boyunca uç nokta güvenliğinin temel taşı oldu. Ancak günümüzün tehditleri, yalnızca bilinen kötü amaçlı yazılım imzalarını tarayan geleneksel...
Devamını Oku Kayıp veya Çalınan Cihazlarda İzlenmesi Gereken Adımlar
Bir dizüstü bilgisayarın veya telefonun kaybolması ya da çalınması, yalnızca maddi bir kayıp değil, üzerinde şirket verisi barındırıyorsa doğrudan bir güvenlik olayıdır....
Devamını Oku Uzaktan Çalışanların Cihaz Güvenliği Nasıl Sağlanır?
Uzaktan çalışma, çalışanları kurumsal ağın fiziksel ve mantıksal sınırlarının dışına taşıyor. Ofis ortamındaki güvenlik duvarları ve ağ segmentasyonu, ev ağlarında veya kamuya...
Devamını Oku BYOD Politikası Nasıl Oluşturulur?
Çalışanların kendi kişisel telefon veya bilgisayarlarını iş amaçlı kullanması (BYOD – Bring Your Own Device), esneklik ve maliyet avantajı sunan yaygın bir...
Devamını Oku MDM (Mobil Cihaz Yönetimi) Nedir ve Neden Gereklidir?
Şirket verilerine artık yalnızca masaüstü bilgisayarlardan değil, akıllı telefonlardan ve tabletlerden de erişiliyor. Bu çeşitlilik, esneklik sağlasa da, her cihazın kurumsal güvenlik...
Devamını OkuUygulama ve Web Güvenliği
Uygulama ve Web Güvenliği başlığı altında paylaştığımız yazılar.
Web Sitesi Güvenlik Başlıkları (HTTP Security Headers) Nedir ve Neden Önemlidir?
Bir web sitesi ile tarayıcı arasındaki her iletişim, görünmeyen bir dizi HTTP başlığı (header) içerir. Bu başlıkların bir kısmı, tarayıcıya belirli güvenlik...
Devamını Oku Test ve Geliştirme Ortamlarının Güvenliği Neden Gözden Kaçırılır?
Bir şirketin üretim ortamı genellikle sıkı güvenlik önlemleriyle korunurken, test ve geliştirme ortamları çoğu zaman aynı titizlikle ele alınmaz. Oysa bu ortamlar,...
Devamını Oku E-Ticaret Sitelerinde Ödeme Güvenliği (PCI-DSS) Nasil Sağlanır?
Bir e-ticaret sitesi üzerinden kredi kartı bilgisi işlemek, standart web güvenliğinin ötesinde, belirli ve sıkı bir dizi standarda uyumu gerektirir. PCI-DSS (Payment...
Devamını Oku Oturum Yönetimi (Session Management) Güvenliği Nasil Sağlanır?
Bir kullanıcı bir web sitesine giriş yaptığında, sistem o kullanıcıyı sonraki her istekte yeniden tanımak için bir “oturum” oluşturur. Bu oturumun nasıl...
Devamını Oku OWASP Top 10 Nedir ve Şirketler İçin Ne Anlama Gelir?
Web uygulama güvenliği söz konusu olduğunda, sektörün en yaygın referans noktalarından biri OWASP Top 10 listesidir. Bu liste, web uygulamalarında en sık...
Devamını Oku DDoS Saldırıları Nedir ve Web Siteniz Nasıl Korunur?
Bir web sitesinin aniden erişilemez hale gelmesi, her zaman bir teknik arızadan kaynaklanmaz; bazen bu, kasıtlı olarak düzenlenmiş bir DDoS (Distributed Denial...
Devamını Oku Web Sitenizde SSL Sertifikası Neden Yeterli Değildir?
Bir web sitesinde SSL sertifikası olması, tarayıcıda kilit simgesinin görünmesini ve adres çubuğunda “https” ifadesinin çıkmasını sağlar. Birçok işletme sahibi için bu,...
Devamını Oku Üçüncü Parti Entegrasyonların Getirdiği Güvenlik Riskleri
Modern iş uygulamaları, nadiren tek başına çalışır; ödeme sistemleri, pazarlama araçları, müşteri ilişkileri yönetimi platformları ve daha birçok üçüncü parti servis, birbirine...
Devamını Oku Güvenli Yazılım Geliştirme Süreci Nasıl Kurulur?
Güvenlik açıkları, genellikle bir yazılım tamamlandıktan sonra yapılan testlerde tespit ediliyor. Ancak bu noktada bir açığı düzeltmek, geliştirme sürecinin başında aynı hatayı...
Devamını Oku Web Uygulama Güvenlik Duvarı (WAF) Nedir?
Geleneksel bir güvenlik duvarı, ağ trafiğini IP adresi ve port bilgisine göre denetler; ancak bir web uygulamasına yönelik saldırıların çoğu, tamamen meşru...
Devamını Oku API Güvenliği Neden Kritik?
Günümüzde neredeyse her dijital ürün, farklı sistemlerin birbiriyle konuşmasını sağlayan API’lere (Application Programming Interface) dayanıyor. Mobil uygulamalar, üçüncü parti entegrasyonlar, ödeme sistemleri...
Devamını OkuVeri Yönetimi ve Uyumluluk (KVKK)
Veri Yönetimi ve Uyumluluk (KVKK) başlığı altında paylaştığımız yazılar.
İşyerinde Kamera ile İzleme (CCTV) ve KVKK Uyumluluğu
Güvenlik kamerası kullanımı, ofis ve tesislerde yaygın bir uygulama; ancak bu kameraların topladığı görüntüler de kişisel veri niteliği taşır ve KVKK kapsamına...
Devamını Oku VERBIS Kaydı Nedir ve Hangi Şirketler İçin Zorunludur?
KVKK uyumluluğu sürecinde şirketlerin karşılaştığı somut ve resmi adımlardan biri, Veri Sorumluları Sicil Bilgi Sistemi’ne (VERBİS) kayıttır. Birçok şirket, bu kaydın kendileri...
Devamını Oku KVKK Kapsamında Veri Sahibinin Hakları Nelerdir?
KVKK uyumluluğu genellikle şirketlerin yükümlülükleri üzerinden anlatılır; ancak kanunun diğer tarafında, verisi işlenen kişilere tanınan somut haklar bulunur. Bir müşteri veya çalışan,...
Devamını Oku Yurt Dışına Veri Aktarımında KVKK Kuralları Nelerdir?
Birçok şirket, farkında olmadan yurt dışına veri aktarımı yapıyor; kullanılan bir bulut hizmetinin sunucuları yurt dışında olabilir, bir e-posta pazarlama aracı verileri...
Devamını Oku Aydınlatma Metni ve Açık Rıza Arasındaki Fark Nedir?
KVKK uyumluluğu sürecinde en sık karıştırılan iki kavramdan biri, aydınlatma metni ile açık rızadır. İkisi de veri sahibiyle ilgili olsa da, farklı...
Devamını Oku Veri Sorumlusu ve Veri İşleyen Arasındaki Fark Nedir?
KVKK çerçevesinde sıkça karşılaşılan ama karıştırılan iki kavram, “veri sorumlusu” ve “veri işleyen”dir. Bu iki rol, farklı sorumluluklar ve yükümlülükler taşır; hangi...
Devamını Oku Veri Minimizasyonu Neden Önemli?
Bir formda ihtiyaç duyulmayan alanların doldurulmasını istemek, “ileride işe yarayabilir” düşüncesiyle fazladan veri toplamak — bu alışkanlıklar birçok şirkette yaygın. Ancak veri...
Devamını Oku Kişisel Veri İhlali Durumunda Yasal Yükümlülükler Neler?
Bir kişisel veri ihlali yaşandığında, şirketlerin karşı karşıya kaldığı ilk zorluk genellikle teknik değil, hukuki niteliktedir: kime, ne zaman ve nasıl bildirim...
Devamını Oku Veri Saklama Politikası Nasıl Oluşturulur?
Birçok şirket, verileri süresiz olarak saklama eğilimindedir; “belki ileride işe yarar” düşüncesiyle eski kayıtlar, kullanılmayan müşteri bilgileri ve arşivlenmiş dosyalar sistemlerde birikir....
Devamını Oku Veri Sınıflandırması Nedir ve Nasıl Yapılır?
Bir şirketin sahip olduğu tüm veriler aynı düzeyde hassasiyet taşımaz; bir pazarlama broşürü ile bir müşteri kimlik bilgisi, tamamen farklı koruma seviyeleri...
Devamını Oku KVKK Uyumluluğu İçin Şirketlerin Atması Gereken Adımlar
Kişisel Verilerin Korunması Kanunu (KVKK), kişisel veri işleyen hemen hemen her şirketi doğrudan ilgilendiriyor. Ancak birçok şirket için uyumluluk süreci, nereden başlanacağı...
Devamını OkuYapay Zeka ve BT Güvenliği
Yapay Zeka ve BT Güvenliği başlığı altında paylaştığımız yazılar.
Deepfake ve Sosyal Mühendislik Saldırılarındaki Yeni Nesil Tehditler
Sosyal mühendislik saldırıları, her zaman insan güvenini istismar etmeye dayanmıştır; ancak yapay zeka teknolojilerinin gelişmesi, bu saldırıları çok daha ikna edici hale...
Devamını Oku Şirket Verilerini Yapay Zeka Araçlarına Karşı Korumak
Yapay zeka araçlarının şirket içinde kullanımı yaygınlaştıkça, “bu araçları nasıl yasaklarız” sorusu yerini giderek “bu araçları nasıl güvenli kullanırız” sorusuna bırakıyor. Yasaklama...
Devamını Oku Yapay Zeka Destekli Siber Tehdit Tespiti Nasıl Çalışır?
Geleneksel güvenlik sistemleri, büyük ölçüde bilinen tehdit imzalarına ve önceden tanımlanmış kurallara dayanır. Ancak günümüzün saldırı hacmi ve çeşitliliği, yalnızca insan gözetimi...
Devamını Oku Çalışanların Yapay Zeka Araçlarını Kullanımı Hangi Riskleri Doğurur?
Yapay zeka destekli araçlar, çalışanların günlük iş akışına hızla giriyor; metin yazma, kod geliştirme, veri özetleme gibi görevlerde büyük zaman tasarrufu sağlıyor....
Devamını OkuYedekleme ve İş Sürekliliği
Yedekleme ve İş Sürekliliği başlığı altında paylaştığımız yazılar.
Tedarikçi Kaynaklı Kesintilere Karşı Hazırlık Nasıl Yapılır?
Bir şirketin kendi sistemleri kusursuz çalışsa bile, operasyonu genellikle tek başına ayakta durmuyor; ödeme işlemcisi, bulut sağlayıcısı, lojistik firması gibi dış tedarikçilere...
Devamını Oku Kriz İletişim Planı Nasıl Hazırlanır?
Bir kriz anında teknik müdahale kadar önemli olan bir diğer unsur, iletişimin nasıl yönetildiğidir. Doğru bilgiye sahip olmayan çalışanlar spekülasyona yönelebilir, bilgilendirilmeyen...
Devamını Oku Soğuk, Ilık ve Sıcak Felaket Kurtarma Siteleri Arasındaki Fark
Bir felaket kurtarma planının en somut bileşenlerinden biri, ana sistemlerin kullanılamaz hale gelmesi durumunda devreye girecek alternatif altyapıdır. Bu alternatif, “soğuk”, “ılık”...
Devamını Oku Felaket Kurtarma Tatbikatı Nasıl Yapılır?
Bir felaket kurtarma planının varlığı, o planın gerçekten işe yarayacağının garantisi değildir. Kağıt üzerinde mantıklı görünen birçok adım, gerçek bir uygulamada beklenmedik...
Devamını Oku Veri Kaybının Şirketlere Gerçek Maliyeti Nedir?
Bir veri kaybı yaşandığında, şirketlerin aklına gelen ilk maliyet genellikle kaybedilen verinin kendisi veya bu veriyi kurtarmak için harcanan teknik çabadır. Ancak...
Devamını Oku RPO ve RTO Nedir, Nasıl Belirlenir?
Bir felaket kurtarma stratejisinin merkezinde iki temel kavram yer alır: RPO ve RTO. Bu iki ölçüt, bir şirketin bir kesinti karşısında ne...
Devamını Oku Fidye Yazılımlarına Karşı Değiştirilemez Yedekleme Nedir?
Modern fidye yazılımı saldırılarının önemli bir bölümü, yalnızca ana sistemleri değil, ulaşabildikleri yedekleme dosyalarını da hedef alacak şekilde tasarlanıyor. Bir saldırgan, ağ...
Devamını Oku Yedeklerin Çalıştığı Nasıl Test Edilir?
Bir yedekleme sisteminin “başarılı” olarak raporlanması, o yedeğin gerçekten kullanılabilir olduğu anlamına gelmez. Birçok şirket, yedekleme yazılımının gönderdiği yeşil onay işaretine güvenerek,...
Devamını Oku İş Sürekliliği Planında Bulunması Gereken Temel Unsurlar
Felaket kurtarma planı, genellikle BT sistemlerinin bir kesinti sonrası nasıl yeniden çalışır hale getirileceğine odaklanır. İş sürekliliği planı ise bundan daha geniş...
Devamını Oku Şirketler İçin Felaket Kurtarma Planı Nasıl Hazırlanır?
Bir felaket kurtarma planına neden ihtiyaç duyulduğu genellikle bilinir, ancak bu planın nasıl hazırlanacağı birçok şirket için belirsiz kalır. İyi hazırlanmış bir...
Devamını Oku Yedek Almak Neden Tek Başına Yeterli Değildir?
Düzenli yedek almak, veri güvenliği açısından önemli bir adımdır; ancak birçok şirket, bu adımı attıktan sonra kendini tamamen güvende hisseder. Oysa bir...
Devamını Oku 3-2-1 Yedekleme Kuralı Nedir?
Veri yedekleme konusunda en yaygın kabul gören ve en pratik uygulanabilir yöntemlerden biri, 3-2-1 kuralıdır. Bu basit ama etkili prensip, verilerin farklı...
Devamını Oku Veri Yedekleme ile Felaket Kurtarma Arasındaki Fark Nedir?
Veri yedekleme ve felaket kurtarma, sıklıkla birbirinin yerine kullanılan ama aslında farklı amaçlara hizmet eden iki kavramdır. Bir şirketin yalnızca düzenli yedek...
Devamını OkuYönetilen Hizmetler ve BT Operasyonları
Yönetilen Hizmetler ve BT Operasyonları başlığı altında paylaştığımız yazılar.
Dijital Dönüşüm Projeleri Neden Başarısız Olur?
Dijital dönüşüm, birçok şirketin gündeminde üst sıralarda yer alıyor; ancak bu projelerin önemli bir kısmı, beklenen sonucu vermeden yarım kalıyor veya başarısızlıkla...
Devamını Oku BT Altyapısında Otomasyon Hangi İşleri Kolaylaştırır?
BT ekiplerinin zamanının önemli bir kısmı, aslında tekrar eden ve otomatikleştirilebilecek görevlere harcanıyor: sunucu yeniden başlatmaları, yazılım güncellemeleri, kullanıcı hesabı oluşturma, günlük...
Devamını Oku Tek Bir Teknoloji İş Ortağıyla Çalışmanın Avantajları
Şirketler büyüdükçe, farklı BT ihtiyaçları için genellikle farklı tedarikçilerle çalışmaya başlar: biri ağ altyapısı için, biri güvenlik için, bir başkası bulut hizmetleri...
Devamını Oku BT Hizmetlerinde SLA Nedir ve Nasıl Belirlenmelidir?
Bir BT hizmet sağlayıcısıyla çalışırken, sunulan hizmetin kalitesini ve güvenilirliğini ölçmenin en somut yolu, hizmet seviyesi anlaşmasıdır (SLA). SLA, sağlayıcının hangi standartlarda...
Devamını Oku Şirketlerin BT Bütçesini Artıran Görünmeyen Maliyetler
BT bütçesi planlanırken genellikle donanım, yazılım lisansları ve personel maliyetleri gibi görünür kalemler dikkate alınır. Ancak birçok şirketin BT harcamalarını asıl şişiren...
Devamını Oku BT Altyapısı Sağlık Kontrolü Nedir?
Fiziksel sağlığımızı düzenli kontrollerle takip ettiğimiz gibi, bir şirketin BT altyapısının da düzenli olarak “sağlık kontrolünden” geçmesi gerekir. BT altyapısı sağlık kontrolü,...
Devamını Oku BT Operasyonlarında Proaktif ve Reaktif Destek Arasındaki Fark
BT desteği söz konusu olduğunda, şirketler genellikle iki farklı yaklaşımdan birini benimser: sorunlar ortaya çıktıkça müdahale eden reaktif bir model, ya da...
Devamını Oku 7/24 Sistem İzleme Neden Önemlidir?
Birçok şirket, BT sistemlerinde bir sorun ortaya çıktığında bunu genellikle bir çalışanın şikayetiyle veya bir hizmetin durmasıyla fark eder. Bu noktaya gelindiğinde...
Devamını Oku Şirket İçi BT Ekibi mi, Dış Kaynak Hizmeti mi?
Bir şirketin BT ihtiyaçlarını kendi bünyesinde bir ekiple mi yönetmesi, yoksa dış kaynaklı bir hizmet sağlayıcıyla mı çalışması gerektiği, birçok yönetici için...
Devamını Oku Yönetilen BT Hizmeti Nedir ve Şirketlere Ne Kazandırır?
Şirketlerin büyük çoğunluğu için BT altyapısı, ana iş faaliyeti değil, bu faaliyeti destekleyen bir alt yapıdır. Ancak bu altyapının güvenli ve sorunsuz...
Devamını OkuSonraki Adım
Aradığınız konuyu yazıda bulamadıysanız?
Kısa bir görüşmeyle teknik sorunuzu doğrudan yanıtlayabiliriz. Bağlayıcı taahhüt yok.