Bir kurumsal ağın tamamının tek, düz bir yapıda çalışması, ilk bakışta daha basit bir yönetim gibi görünebilir. Ancak bu yaklaşım, hem performans hem de güvenlik açısından ciddi riskler taşır. Network segmentasyonu, bir ağı mantıksal veya fiziksel olarak daha küçük, kontrollü bölümlere ayırma pratiğidir ve modern ağ mimarilerinin temel taşlarından biri haline gelmiştir.
Bu yazıda, network segmentasyonunun ne olduğunu, hangi yöntemlerle uygulanabileceğini ve şirketlere sağladığı somut faydaları ele alıyoruz.
Network Segmentasyonu Nedir?
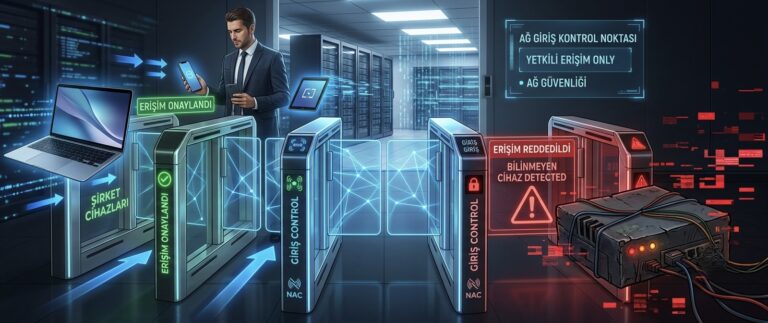
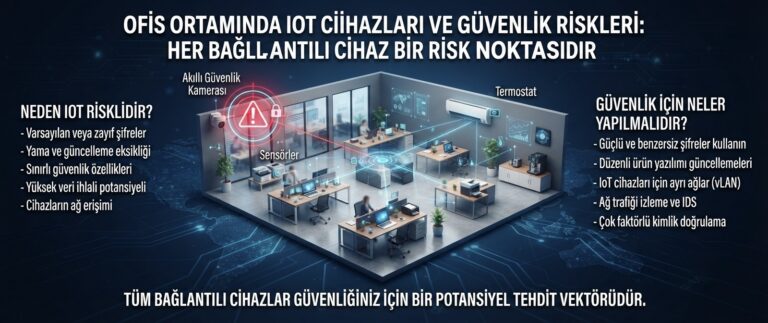
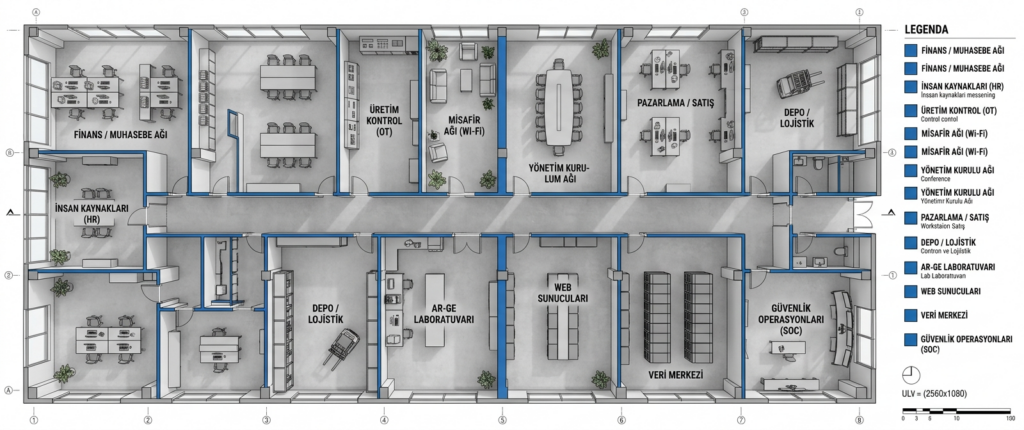
Network segmentasyonu, bir ağı işlevine, hassasiyet seviyesine veya kullanıcı grubuna göre ayrı bölümlere ayırma işlemidir. Bu bölümler arasındaki trafik, güvenlik duvarları veya erişim kontrol kuralları aracılığıyla denetlenir. Örneğin bir şirkette misafir Wi-Fi ağı, çalışan ofis ağı, üretim sistemleri ve finansal veriler barındıran sunucular, birbirinden ayrı segmentlerde tutulabilir. Bu sayede her segment, kendi ihtiyacına uygun güvenlik seviyesiyle yönetilebilir.
Neden Bu Kadar Önemli?
- Saldırının yayılmasını sınırlar: Bir segmentte oluşan bir ihlal, doğru yapılandırılmış sınırlar sayesinde diğer segmentlere kolayca sıçrayamaz.
- Erişimi ihtiyaca göre daraltır: Kullanıcılar ve cihazlar, yalnızca görevleri için gerekli olan segmentlere erişebilir.
- Ağ performansını artırır: Trafiğin gereksiz yere tüm ağa yayılması önlenir, bu da genel performansı iyileştirir.
- Uyumluluk gereksinimlerini kolaylaştırır: Hassas verilerin ayrı ve kontrollü bir segmentte tutulması, denetim ve raporlama süreçlerini basitleştirir.
- Sorun tespitini hızlandırır: Bir segmentteki anormal trafik, daha küçük ve tanımlı bir alan içinde izlendiği için daha hızlı fark edilir.
Segmentasyonun Zero Trust güvenlik modelindeki rolünü, Zero Trust güvenlik modeli yazımızda mikro segmentasyon başlığı altında da ele almıştık.
Segmentasyon Yöntemleri
- VLAN tabanlı segmentasyon: Fiziksel ağ altyapısı üzerinde mantıksal bölümler oluşturarak trafiği ayırır; en yaygın ve uygulaması nispeten kolay yöntemlerden biridir.
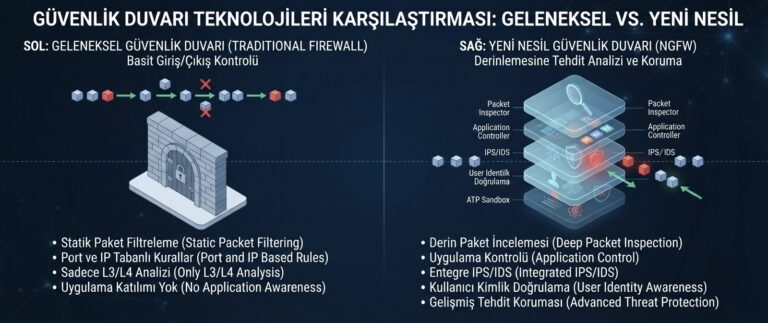
- Güvenlik duvarı tabanlı segmentasyon: Farklı segmentler arasındaki trafiği, tanımlanmış kurallarla denetleyen güvenlik duvarları kullanılır.
- Mikro segmentasyon: Özellikle sanallaştırılmış ve bulut ortamlarında, tek tek iş yükleri veya uygulamalar seviyesinde çok daha ince taneli bir ayrım yapılır.
- Fiziksel segmentasyon: Kritik sistemler için tamamen ayrı fiziksel ağ donanımı kullanılması; genellikle en yüksek güvenlik gerektiren ortamlarda tercih edilir.
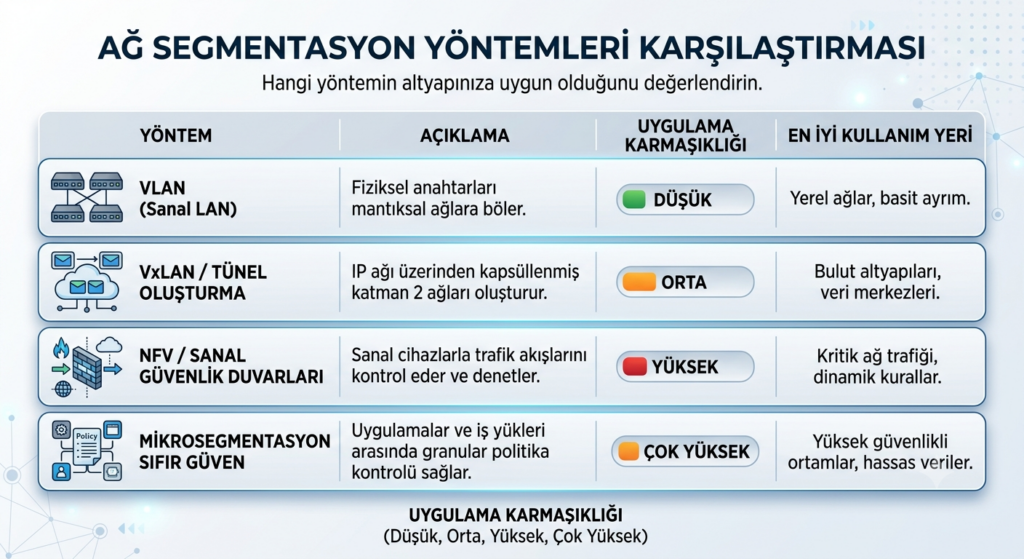
Segmentasyon Uygularken Dikkat Edilmesi Gerekenler
Segmentasyon planlanırken öncelikle hangi verilerin ve sistemlerin en kritik olduğunun belirlenmesi gerekir; bu önceliklendirme, segmentlerin nasıl kurgulanacağını şekillendirir. Segmentler arasındaki erişim kuralları, gereğinden geniş tanımlanmamalı, yalnızca gerçekten ihtiyaç duyulan bağlantılara izin verilmelidir. Ayrıca segmentasyon bir kez kurulup unutulacak bir yapı değildir; yeni sistemler eklendikçe veya iş süreçleri değiştikçe düzenli olarak gözden geçirilmesi gerekir.
Doğru uygulandığında network segmentasyonu, hem güvenlik hem de operasyonel açıdan bir şirketin ağ mimarisine önemli bir olgunluk katan, nispeten düşük maliyetli ama yüksek etkili bir yatırımdır.
📩 Şirketinizin Ağ Altyapısını Değerlendirelim
Ağınızın segmentasyon açısından mevcut durumu ve olası iyileştirme alanları hakkında konuşmak isterseniz, ekibimizle iletişime geçebilirsiniz.
Bu yazı, sahada tekrar karşılaştığımız gözlemler üzerine Veluva ekibi tarafından hazırlanmıştır. Kendi altyapınıza özel bir değerlendirme istiyorsanız bizimle iletişime geçebilirsiniz.