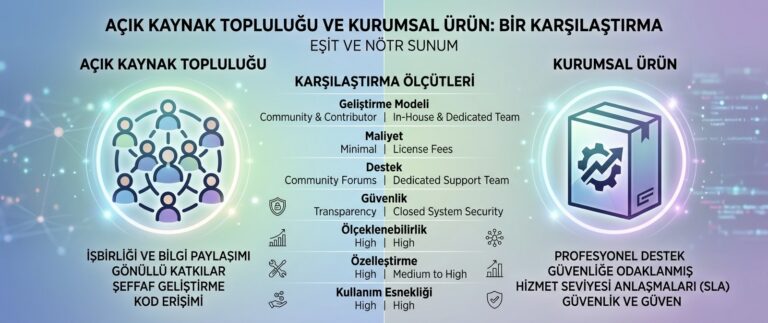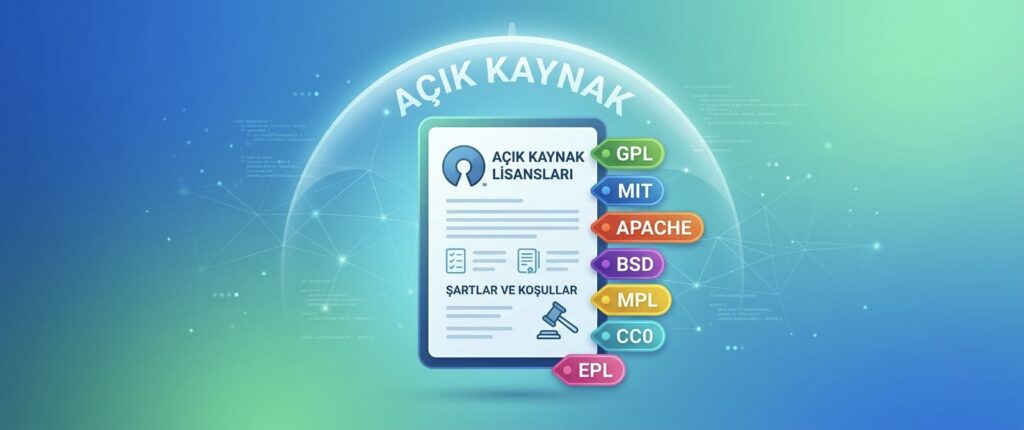
Bir yazılımın “açık kaynak” olması, onu istediğiniz gibi kullanabileceğiniz anlamına gelmiyor. Her açık kaynak proje, belirli bir lisans altında yayınlanır ve bu lisans, yazılımın nasıl kullanılabileceğini, değiştirilebileceğini ve dağıtılabileceğini belirleyen yasal bir çerçeve sunar. Bu lisansların doğru anlaşılmaması, özellikle ticari ürünlerde açık kaynak bileşen kullanan şirketler için beklenmedik yasal riskler doğurabilir.
Bu yazıda, yaygın açık kaynak lisans türlerini ve şirketler için neden önemli olduklarını ele alıyoruz.
İzin Verici (Permissive) Lisanslar
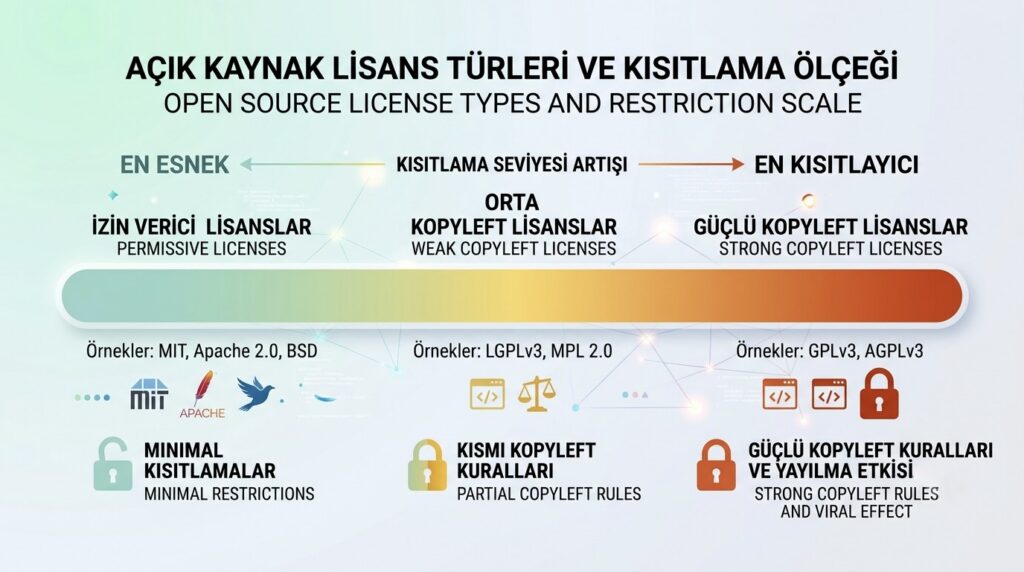
MIT ve Apache gibi izin verici lisanslar, yazılımın ticari ürünlere dahil edilmesine, değiştirilmesine ve kapalı kaynaklı olarak yeniden dağıtılmasına nispeten az kısıtlamayla izin verir. Bu lisanslar, genellikle yalnızca orijinal telif hakkı bildirimin korunmasını şart koşar. Ticari kullanım açısından en esnek seçenekler arasında yer alırlar.
Kopyleft (Copyleft) Lisanslar
GPL gibi kopyleft lisanslar, bu yazılımı kullanarak oluşturulan türev çalışmaların da aynı lisans altında ve kaynak koduyla birlikte paylaşılmasını zorunlu kılar. Bir şirket, bu tür bir lisansa sahip bir bileşeni kendi kapalı kaynaklı ürününe entegre ederse, belirli koşullarda kendi ürününün kaynak kodunu da açmakla yükümlü hale gelebilir; bu, ticari yazılım şirketleri için ciddi bir risk oluşturabilir.
Açık kaynak kullanımının genel avantaj ve risk dengesini, şirketlerde açık kaynak yazılım kullanımının avantajları ve riskleri yazımızda da ele almıştık; lisans uyumluluğu bu risklerin en somut ve yasal boyutlu olanıdır.
Zayıf Kopyleft Lisanslar
LGPL gibi zayıf kopyleft lisanslar, GPL’e kıyasla daha esnektir; genellikle yazılımın kendisinde yapılan değişikliklerin paylaşılmasını zorunlu kılar, ancak bu yazılımı yalnızca bir kütüphane olarak kullanan ayrı bir uygulamanın kaynak kodunu açma zorunluluğu getirmez.
Lisans Uyumluluğunu Nasıl Yönetmeli?
Şirketlerin, kullandıkları her açık kaynak bileşenin lisansını kaydeden bir envanter tutması ve özellikle ticari ürünlere entegre edilecek bileşenler için lisans türünün önceden değerlendirilmesi önerilir. Otomatik lisans tarama araçları, bu süreci büyük ölçüde kolaylaştırabilir ve potansiyel uyumsuzlukları erken aşamada tespit edebilir.
Ticari Ürünlerde Dikkat Edilmesi Gereken Noktalar
Bir ürünü müşterilere satan veya dağıtan şirketler için lisans uyumluluğu özellikle kritiktir; çünkü bir uyumsuzluk, yalnızca teknik değil, doğrudan yasal bir sorun haline gelebilir. Belirsiz durumlarda hukuki danışmanlık almak, ileride çok daha maliyetli olabilecek bir riski baştan önler.
Sonuç
Açık kaynak lisansları, “ücretsiz” kelimesinin ötesinde, her biri farklı yükümlülükler getiren yasal çerçevelerdir. Bu farkları anlamak ve kullanılan bileşenlerin lisanslarını sistematik olarak takip etmek, şirketleri beklenmedik yasal risklerden korur.
📩 Lisans Uyumluluğunuzu Birlikte Değerlendirelim
Ürünlerinizde kullanılan açık kaynak bileşenlerin lisans uyumluluğunu gözden geçirmek isterseniz, ekibimizle iletişime geçebilirsiniz.
Bu yazı, sahada tekrar karşılaştığımız gözlemler üzerine Veluva ekibi tarafından hazırlanmıştır. Kendi altyapınıza özel bir değerlendirme istiyorsanız bizimle iletişime geçebilirsiniz.