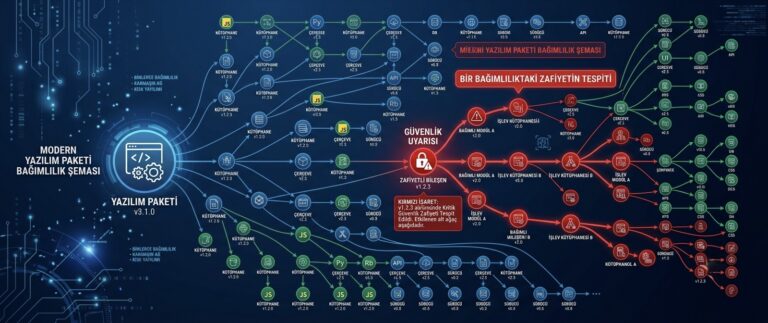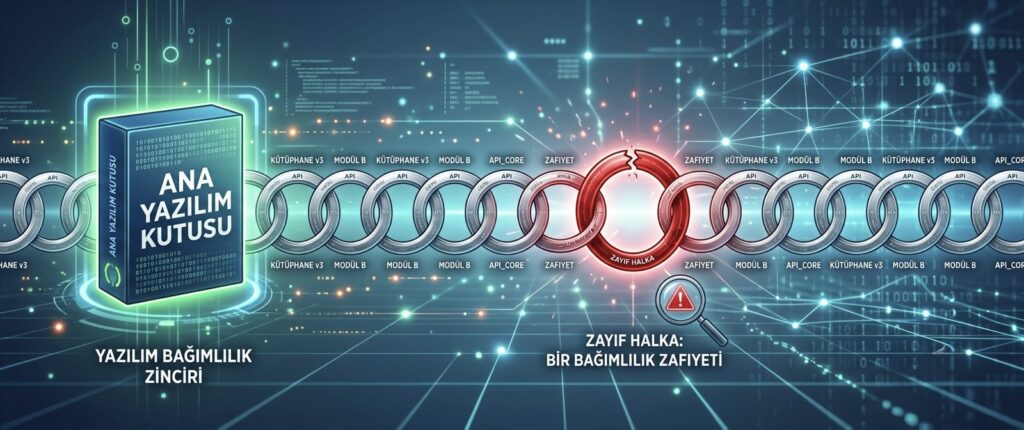
Modern bir yazılım, genellikle kendi yazılan koddan çok, üzerine inşa edildiği açık kaynak bağımlılıklardan oluşur. Bir uygulamanın doğrudan kullandığı birkaç kütüphane, kendi içinde onlarca alt bağımlılığa dayanabilir; bu da “yazılım tedarik zinciri” adı verilen, genellikle görünmeyen ama kritik bir risk katmanı oluşturur. Bu zincirdeki tek bir zayıf halka, tüm uygulamayı etkileyebilir.
Bu yazıda, yazılım tedarik zincirinde açık kaynak bağımlılıklarının nasıl yönetilebileceğini ele alıyoruz.
Tedarik Zinciri Riski Neden Görünmez Kalır?
Bir geliştirici, doğrudan birkaç kütüphane ekler; ancak bu kütüphaneler kendi bağımlılıklarını otomatik olarak beraberinde getirir. Sonuç olarak bir uygulama, geliştiricinin doğrudan farkında bile olmadığı yüzlerce alt bağımlılığa dayanabilir. Bu dolaylı bağımlılıklardaki bir güvenlik açığı veya kötü amaçlı bir kod enjeksiyonu, doğrudan fark edilmesi çok zor bir risk oluşturur.
Kötü Amaçlı Paket Saldırıları
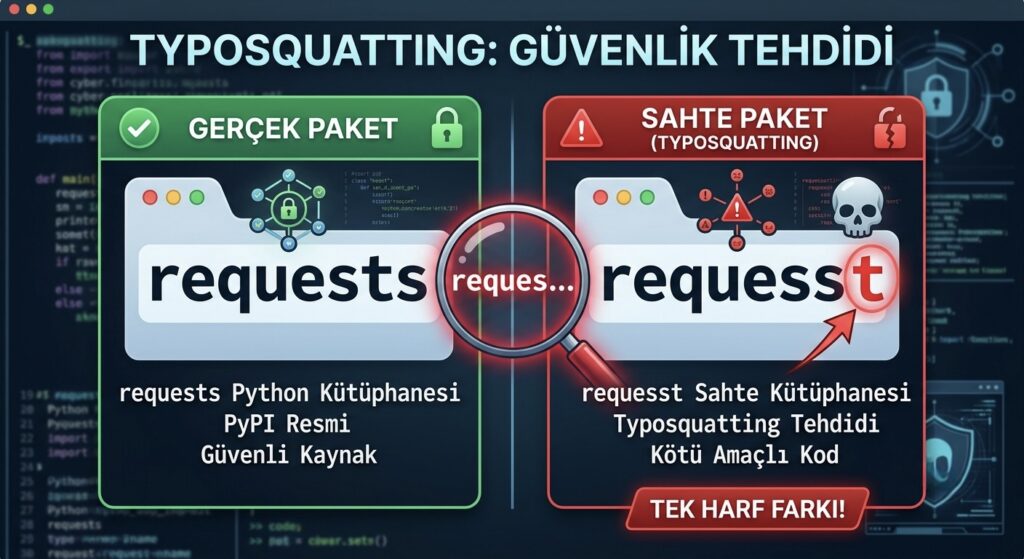
Saldırganlar, popüler bir paketin ismine çok benzer sahte paketler yayınlayarak (typosquatting) veya meşru bir paketin bakımını üstlenip içine kötü amaçlı kod ekleyerek, tedarik zincirini doğrudan hedef alabiliyor. Bu tür saldırılar, geleneksel güvenlik önlemlerinin çoğunu atlayarak, güvenilir bir kaynaktan geliyormuş gibi göründüğü için özellikle tehlikelidir.
Bu tür bağımlılık zafiyetlerinin nasıl tespit edilip takip edileceğini, açık kaynak yazılımlarda güvenlik açıkları nasıl takip edilir yazımızda daha ayrıntılı ele almıştık; tedarik zinciri yönetimi bu takibin kurumsal ölçekte sistematikleştirilmiş halidir.
Bağımlılıkları Kilitlemek ve Sabitlemek
Bağımlılıkların sürümlerini sabit (pinned) tutmak, beklenmedik ve test edilmemiş bir güncellemenin otomatik olarak üretime yansımasını önler. Yeni sürümler, önce test ortamında değerlendirilip ardından kontrollü şekilde üretime alınmalıdır.
Güvenilir Kaynaklardan Tedarik
Paketlerin yalnızca resmi ve güvenilir depolardan indirilmesi, indirilen paketlerin bütünlük doğrulamasının (checksum/imza kontrolü) yapılması, tedarik zincirine sızabilecek kötü amaçlı bir paketin fark edilmeden kabul edilmesini zorlaştırır.
Sürekli İzleme ve Envanter Güncelliği
Yazılım malzeme listesinin (SBOM) güncel tutulması ve bağımlılıkların düzenli olarak yeniden taranması, zaman içinde ortaya çıkan yeni zafiyetlerin veya şüpheli değişikliklerin fark edilmesini sağlar. Tedarik zinciri güvenliği, bir kerelik bir kontrol değil, sürekli bir izleme disiplinidir.
Sonuç
Yazılım tedarik zinciri, modern uygulamaların görünmeyen ama kritik bir risk katmanını oluşturuyor. Bağımlılıkların sabitlenmesi, güvenilir kaynaklardan tedarik ve sürekli izleme bir araya geldiğinde, bu zincirdeki zayıf halkaların fark edilme ve istismar edilme riski önemli ölçüde azalıyor.
📩 Tedarik Zinciri Güvenliğinizi Birlikte Değerlendirelim
Yazılım tedarik zincirinizdeki açık kaynak bağımlılıkları güvenlik açısından gözden geçirmek isterseniz, ekibimizle iletişime geçebilirsiniz.
Bu yazı, sahada tekrar karşılaştığımız gözlemler üzerine Veluva ekibi tarafından hazırlanmıştır. Kendi altyapınıza özel bir değerlendirme istiyorsanız bizimle iletişime geçebilirsiniz.