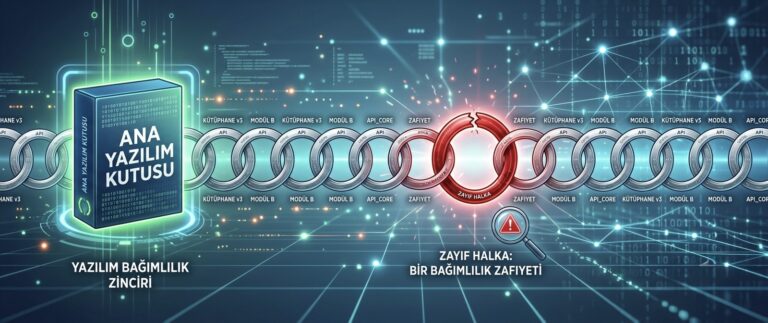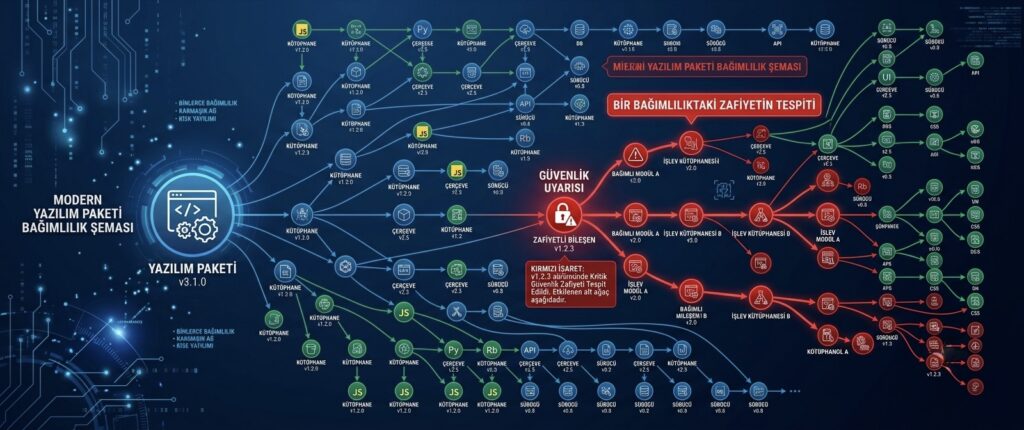
Bir açık kaynak kütüphanede bulunan güvenlik açığı, o kütüphaneyi kullanan her uygulamayı dolaylı olarak etkiler. Sorun şu ki, birçok şirket hangi açık kaynak bileşenleri kullandığının, hatta bu bileşenlerin bağımlılıklarının bağımlılıklarının tam bir haritasına sahip değil. Bu görünürlük eksikliği, bilinen bir güvenlik açığının fark edilmeden aylarca sistemde kalmasına yol açabiliyor.
Bu yazıda, açık kaynak yazılımlardaki güvenlik açıklarının nasıl takip edilebileceğini ele alıyoruz.
Yazılım Envanterinin (SBOM) Önemi
Bir Yazılım Malzeme Listesi (Software Bill of Materials – SBOM), bir uygulamanın kullandığı tüm açık kaynak bileşenlerin ve bunların sürümlerinin listesidir. Bu envanter olmadan, bir güvenlik açığı duyurulduğunda hangi sistemlerin etkilendiğini hızlıca belirlemek neredeyse imkânsız hale gelir.
Otomatik Zafiyet Tarama Araçları
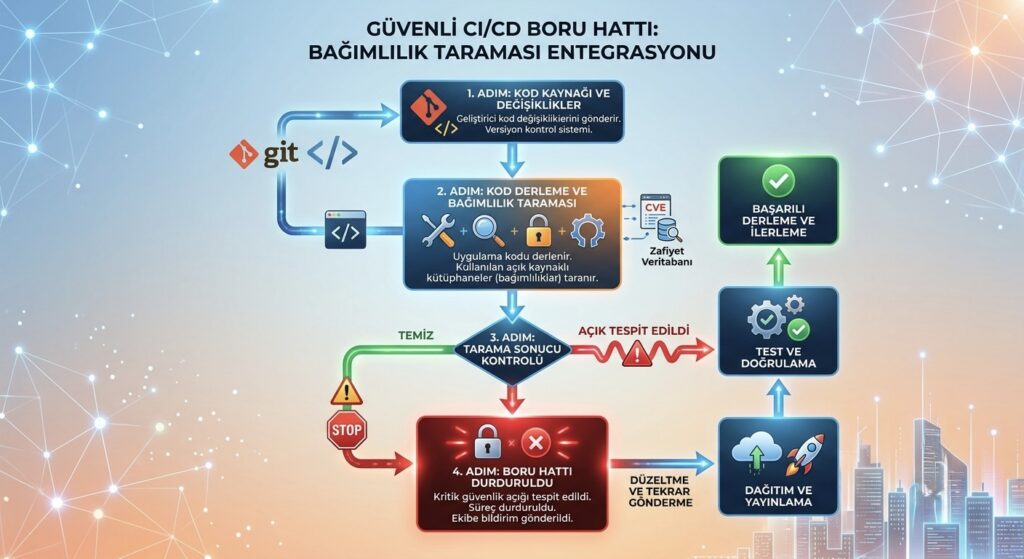
Bağımlılık tarama araçları, bir projenin kullandığı tüm açık kaynak bileşenleri bilinen güvenlik açığı veritabanlarıyla otomatik olarak karşılaştırır. Bu araçlar, geliştirme sürecine (CI/CD hattına) entegre edildiğinde, yeni bir güvenlik açığı tespit edildiğinde ekipleri otomatik olarak uyarabilir.
Bu tür otomatik güvenlik taramalarının yazılım geliştirme sürecine nasıl entegre edileceğini, güvenli yazılım geliştirme süreci nasıl kurulur yazımızda daha ayrıntılı ele almıştık.
Güvenlik Danışma Kayıtlarını Takip Etmek
Yaygın kullanılan açık kaynak projeler için yayınlanan resmi güvenlik danışma kayıtlarını (security advisories) takip etmek, yeni bir zafiyetin duyurulduğu anda haberdar olmayı sağlar. Birçok proje, bu bildirimler için abone olunabilecek özel kanallar sunar.
Güncelleme Sürecini Düzenli Hale Getirmek
Bir zafiyeti tespit etmek, yalnızca sürecin ilk yarısıdır; ikinci yarısı, bileşeni düzeltilmiş sürüme güncellemektir. Düzenli ve test edilmiş bir güncelleme süreci olmadan, bilinen açıklar sistemde uzun süre açık kalabilir.
Kritik Bileşenler İçin Ek Önlem
Şirketin en kritik sistemlerinde kullanılan açık kaynak bileşenler için, yalnızca otomatik taramaya güvenmek yerine, periyodik manuel gözden geçirmeler de yapılması önerilir; özellikle bu bileşenlerin aktif olarak sürdürülüp sürdürülmediğinin kontrolü önemlidir.
Sonuç
Açık kaynak bileşenlerdeki güvenlik açıklarını takip etmek, kapsamlı bir envanterle başlayan, otomatik tarama araçlarıyla desteklenen ve düzenli güncellemelerle tamamlanan sürekli bir süreçtir. Bu süreç kurulmadan kullanılan açık kaynak yazılımlar, fark edilmeyen bir risk kaynağı olarak kalmaya devam eder.
📩 Açık Kaynak Güvenliğinizi Birlikte Yönetelim
Kullandığınız açık kaynak bileşenler için bir güvenlik açığı takip süreci kurmak isterseniz, ekibimizle iletişime geçebilirsiniz.
Bu yazı, sahada tekrar karşılaştığımız gözlemler üzerine Veluva ekibi tarafından hazırlanmıştır. Kendi altyapınıza özel bir değerlendirme istiyorsanız bizimle iletişime geçebilirsiniz.