Çalışanların kendi kişisel telefon veya bilgisayarlarını iş amaçlı kullanması (BYOD – Bring Your Own Device), esneklik ve maliyet avantajı sunan yaygın bir uygulama haline geldi. Ancak bu uygulama, net bir politika olmadan uygulandığında, şirket verilerinin kontrolsüz ve güvensiz cihazlar üzerinden dolaşmasına yol açabilir. İyi tasarlanmış bir BYOD politikası, bu esnekliği güvenlikten ödün vermeden mümkün kılar.
Bu yazıda, etkili bir BYOD politikasının hangi unsurları içermesi gerektiğini ele alıyoruz.
Neden Net Bir Politika Gerekli?
Politika olmadan uygulanan bir BYOD yaklaşımı, hangi cihazların şirket kaynaklarına erişebileceği, hangi güvenlik standartlarının uygulanacağı ve bir çalışan işten ayrıldığında ne olacağı gibi temel soruları cevapsız bırakır. Bu belirsizlik, hem güvenlik hem de hukuki açıdan risk oluşturur.
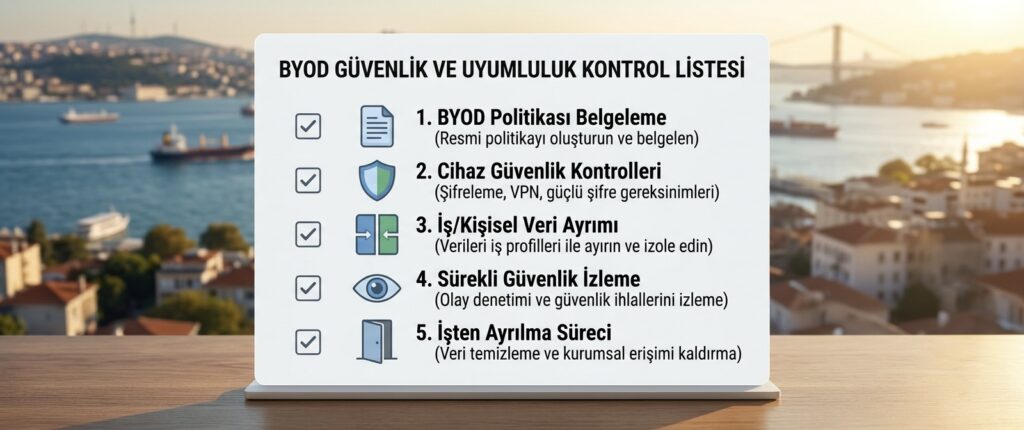
BYOD Politikasında Bulunması Gereken Unsurlar
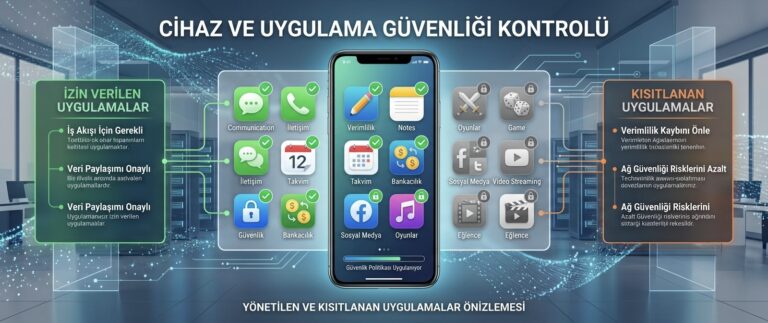
- Kabul edilebilir kullanım kuralları: Kişisel cihazın hangi kurumsal kaynaklara erişebileceği ve hangi kullanım şekillerinin kabul edilebilir olduğu.
- Minimum güvenlik gereksinimleri: Ekran kilidi, şifreleme ve işletim sistemi güncelliği gibi asgari standartlar.
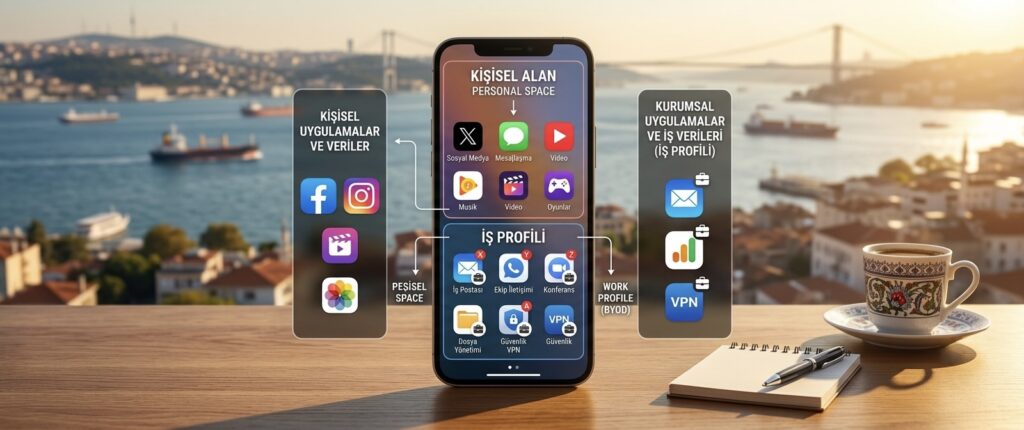
- Veri ayrımı: Kurumsal verilerin, kişisel veri ve uygulamalardan ayrı bir alanda (konteyner) tutulması.
- İzleme ve müdahale yetkisi: Şirketin cihaz üzerinde hangi düzeyde görünürlüğe ve müdahale yetkisine sahip olduğu, çalışana açıkça bildirilmelidir.
- İşten ayrılma prosedürü: Bir çalışan ayrıldığında, kurumsal verilerin cihazdan nasıl ve ne zaman kaldırılacağı.
Bu politikanın teknik olarak nasıl uygulanacağını, MDM nedir ve neden gereklidir yazımızda ele almıştık; MDM, BYOD politikasının pratikte hayata geçirilmesini sağlayan araçtır.
Çalışan Mahremiyetiyle Dengeyi Kurmak
BYOD politikaları, şirketin güvenlik ihtiyaçları ile çalışanın kişisel cihazındaki mahremiyet beklentisi arasında hassas bir denge gerektirir. Şirketin yalnızca kurumsal veriyi kapsayan bir alana müdahale edebildiği, kişisel fotoğraf ve mesajlara erişmediği açıkça belirtilmelidir; bu şeffaflık, çalışan güvenini ve politikanın benimsenmesini kolaylaştırır.
Politikayı Çalışanlara Nasıl Aktarmalı?
Bir BYOD politikası, yalnızca imzalanan bir belge olarak kalmamalı; çalışanlara neden bu kuralların var olduğu ve kendi cihazlarını nasıl güvenli kullanacakları açıkça anlatılmalıdır. Kısa bir yönlendirme oturumu, politikanın kağıt üzerinde kalmasını önler.
Sonuç
BYOD, doğru bir politika çerçevesinde uygulandığında hem şirkete hem çalışana esneklik kazandıran bir yaklaşımdır. Net kurallar, asgari güvenlik standartları ve şeffaf bir izleme yaklaşımı, bu esnekliği güvenlikten ödün vermeden sürdürülebilir kılar.
📩 BYOD Politikanızı Birlikte Oluşturalım
Şirketiniz için dengeli bir BYOD politikası hazırlamak isterseniz, ekibimizle iletişime geçebilirsiniz.
Bu yazı, sahada tekrar karşılaştığımız gözlemler üzerine Veluva ekibi tarafından hazırlanmıştır. Kendi altyapınıza özel bir değerlendirme istiyorsanız bizimle iletişime geçebilirsiniz.