Şirketler genellikle güvenlik yatırımlarını teknolojik çözümler üzerinden planlar: güvenlik duvarları, uç nokta koruması, şifreleme sistemleri. Ancak birçok güvenlik olayının kök nedeni, bir teknik açıktan değil, bir çalışanın davranışından kaynaklanır. Bir bağlantıya tıklamak, bir dosyayı yanlış kişiyle paylaşmak veya zayıf bir şifre kullanmak, en gelişmiş teknik önlemleri bile etkisiz hale getirebilir.
Bu yazıda, çalışan kaynaklı risklerin en yaygın türlerini ve bu riskleri azaltmak için şirketlerin uygulayabileceği somut yaklaşımları ele alıyoruz.
Çalışan Kaynaklı Risklerin Yaygın Türleri
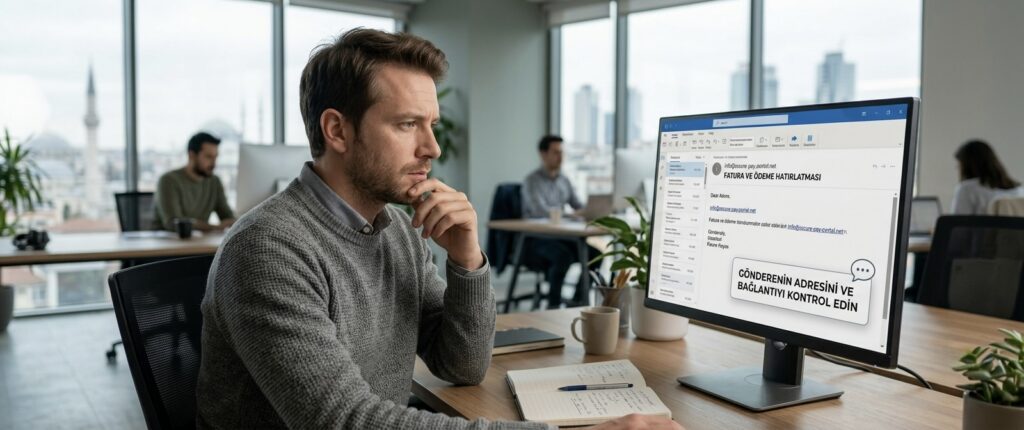
- Oltalama (phishing) e-postalarına tıklama: Gerçek bir kurumu taklit eden sahte e-postalar, çalışanları kimlik bilgilerini paylaşmaya veya kötü amaçlı bir dosya indirmeye yönlendirebilir.
- Zayıf veya tekrar kullanılan şifreler: Kolay tahmin edilebilen ya da birden fazla sistemde kullanılan şifreler, saldırganların işini kolaylaştırır.
- Yetkisiz uygulama ve cihaz kullanımı: Şirket onayı olmadan kullanılan kişisel cihazlar veya uygulamalar, kontrol dışı bir risk alanı oluşturur.
- Veri paylaşımında dikkatsizlik: Hassas bir dosyanın yanlış kişiyle paylaşılması veya güvensiz bir kanaldan gönderilmesi.
- Sosyal mühendislik girişimlerine karşı hazırlıksızlık: Telefonla veya yüz yüze yapılan ikna girişimleriyle bilgi sızdırılması.
Farkındalık Eğitimini Etkili Hale Getirmek
Yılda bir kez yapılan genel bir sunum, çalışan davranışında kalıcı bir değişim yaratmakta genellikle yetersiz kalır. Etkili bir farkındalık programı, kısa ve düzenli aralıklarla tekrarlanan eğitimlere, gerçekçi senaryolara dayanan simülasyonlara (örneğin kontrollü oltalama testleri) ve çalışanların şüpheli bir durumu kolayca bildirebileceği net bir kanala dayanmalıdır. Eğitimin cezalandırıcı değil, destekleyici bir tonda sunulması, çalışanların hata yaptıklarında bunu gizlemek yerine bildirmeye istekli olmasını sağlar.
Çalışan farkındalığı eksikliğinin bir fidye yazılımı saldırısına nasıl zemin hazırlayabileceğini, fidye yazılımından korunma önlemleri yazımızda da ele almıştık.
Teknik Önlemlerle Davranışsal Riski Azaltmak
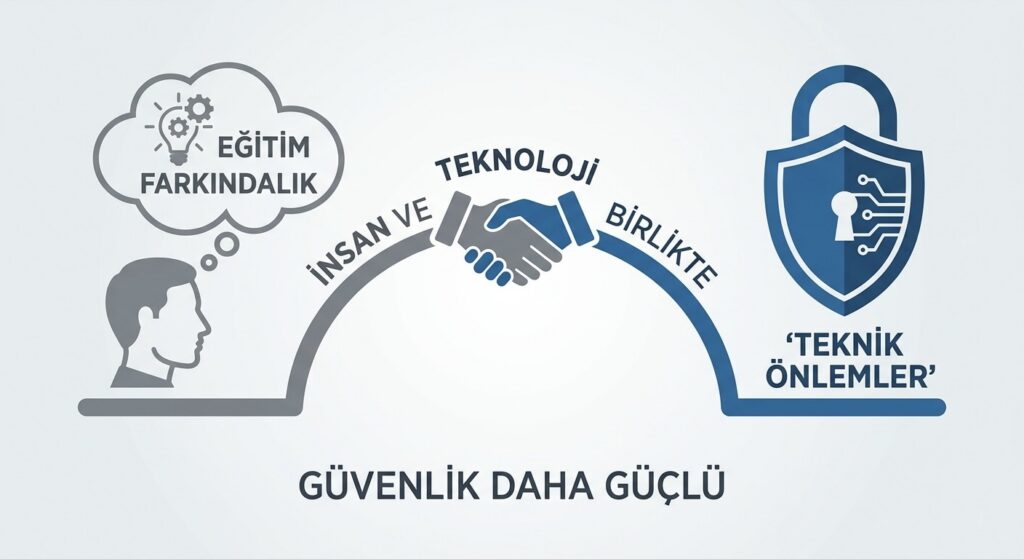
Farkındalık eğitimi tek başına yeterli değildir; teknik önlemlerle desteklenmesi gerekir. Çok faktörlü kimlik doğrulama, bir çalışanın şifresi ele geçirilse bile ek bir koruma katmanı sağlar. E-posta filtreleme sistemleri, oltalama girişimlerinin bir kısmını çalışana ulaşmadan önce engeller. Erişim yetkilerinin göreve göre sınırlandırılması ise bir hatanın etkisini daraltır.
Güvenlik Kültürünü Şirket Geneline Yaymak
Çalışan kaynaklı riskleri kalıcı olarak azaltmanın en sürdürülebilir yolu, güvenliği yalnızca BT departmanının sorumluluğu olmaktan çıkarıp genel bir şirket kültürüne dönüştürmektir. Yöneticilerin bu konuda örnek davranışlar sergilemesi, güvenlik konularının düzenli toplantılarda gündeme gelmesi ve iyi uygulamaların takdir edilmesi, zamanla çalışanların güvenliği günlük iş akışının doğal bir parçası olarak görmesini sağlar.
📩 Şirketinizin Güvenlik Durumunu Değerlendirelim
Çalışanlarınıza yönelik bir farkındalık programı oluşturmak isterseniz, ekibimizle iletişime geçerek şirketinize özel bir plan çıkarabiliriz.
Bu yazı, sahada tekrar karşılaştığımız gözlemler üzerine Veluva ekibi tarafından hazırlanmıştır. Kendi altyapınıza özel bir değerlendirme istiyorsanız bizimle iletişime geçebilirsiniz.