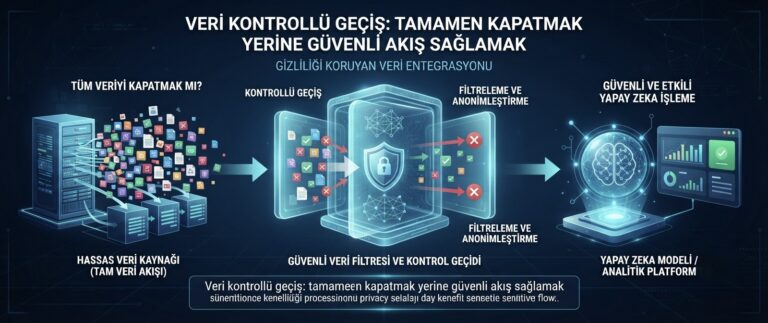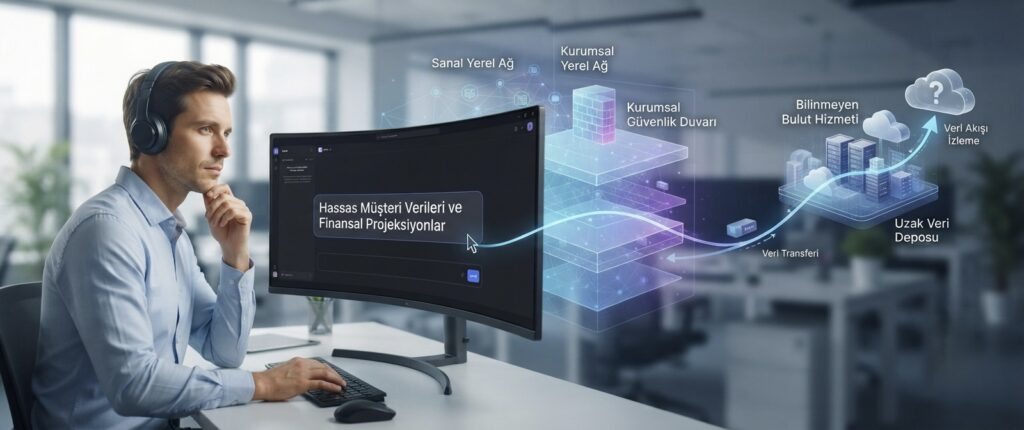
Yapay zeka destekli araçlar, çalışanların günlük iş akışına hızla giriyor; metin yazma, kod geliştirme, veri özetleme gibi görevlerde büyük zaman tasarrufu sağlıyor. Ancak bu araçların çoğu, girilen bilgileri işlemek için üçüncü parti sunuculara veri gönderiyor. Bir çalışanın farkında olmadan hassas bir şirket bilgisini bu tür bir araca yapıştırması, kontrolsüz bir veri sızıntısı anlamına gelebilir.
Bu yazıda, çalışanların yapay zeka araçlarını kullanmasının doğurduğu güvenlik risklerini ve şirketlerin bu riski nasıl yönetebileceğini ele alıyoruz.
En Yaygın Risk: Kontrolsüz Veri Paylaşımı
Bir çalışan, bir raporu özetletmek veya bir e-postayı düzenletmek için müşteri bilgisi, finansal veri veya iç strateji dokümanı içeren bir metni bir yapay zeka aracına yapıştırabilir. Birçok ücretsiz veya kurumsal olmayan araç, girilen verileri modelin eğitimi için saklayabilir; bu da hassas bilginin şirketin kontrolü dışına çıkması anlamına gelir.
Gölge BT’nin Yeni Bir Boyutu
Çalışanların BT departmanının bilgisi veya onayı olmadan kullandığı yapay zeka araçları, gölge BT’nin (shadow IT) güncel ve hızla büyüyen bir versiyonunu oluşturuyor. Bu araçlar genellikle kurumsal güvenlik politikalarının kapsamı dışında kalıyor, çünkü BT ekibi bu kullanımdan haberdar bile olmayabiliyor.
Gölge BT’nin genel olarak nasıl bir maliyet ve risk kaynağı oluşturduğunu, şirketlerin BT bütçesini artıran görünmeyen maliyetler yazımızda da ele almıştık.
Yanlış veya Uydurma Bilgi Riski
Yapay zeka araçları, güvenli ve kesin bilgi kaynakları değildir; bazen gerçeğe benzer ama yanlış bilgi üretebilirler. Bir çalışanın bu tür bir çıktıyı doğrulamadan iş kararlarına veya müşteri iletişimine dahil etmesi, operasyonel ve itibari bir risk oluşturur.
Şirketler Bu Riski Nasıl Yönetebilir?
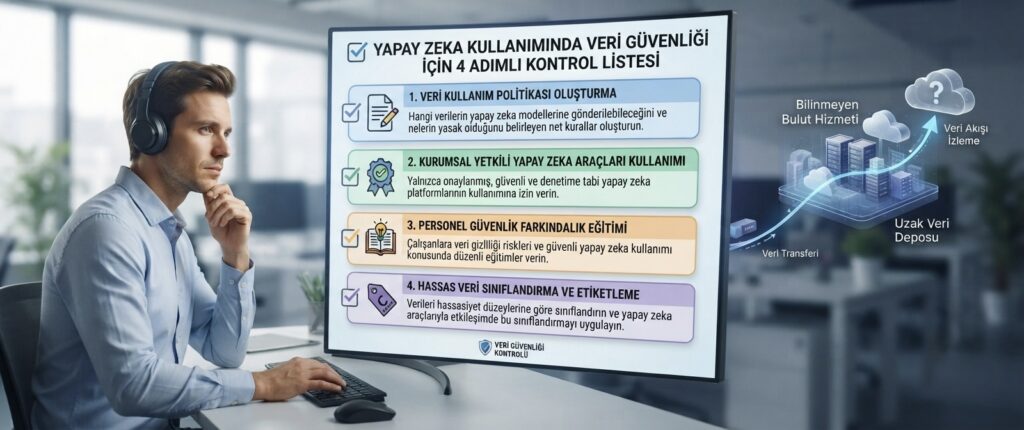
- Net bir kullanım politikası oluşturun: Hangi araçların onaylandığı, hangi bilgi türlerinin bu araçlara girilmemesi gerektiği açıkça tanımlanmalı.
- Kurumsal sürümleri tercih edin: Birçok yapay zeka sağlayıcısı, verinin model eğitiminde kullanılmadığı kurumsal planlar sunuyor.
- Çalışanları bilinçlendirin: Riskin çoğu, kötü niyetten değil, farkındalık eksikliğinden kaynaklanıyor.
- Hassas veri sınıflandırmasını uygulayın: Hangi verinin bu tür araçlara kesinlikle girilmemesi gerektiği net olmalı.
Sonuç
Yapay zeka araçları, doğru kullanıldığında önemli bir verimlilik kazanımı sağlıyor; ancak kontrolsüz kullanım, farkında olunmayan bir veri sızıntısı kanalına dönüşebiliyor. Net bir politika, kurumsal araç tercihleri ve çalışan farkındalığı, bu riski yönetilebilir kılan temel adımlardır.
📩 Yapay Zeka Kullanım Politikanızı Birlikte Oluşturalım
Şirketinizde yapay zeka araçlarının güvenli kullanımı için bir politika oluşturmak isterseniz, ekibimizle iletişime geçebilirsiniz.
Bu yazı, sahada tekrar karşılaştığımız gözlemler üzerine Veluva ekibi tarafından hazırlanmıştır. Kendi altyapınıza özel bir değerlendirme istiyorsanız bizimle iletişime geçebilirsiniz.