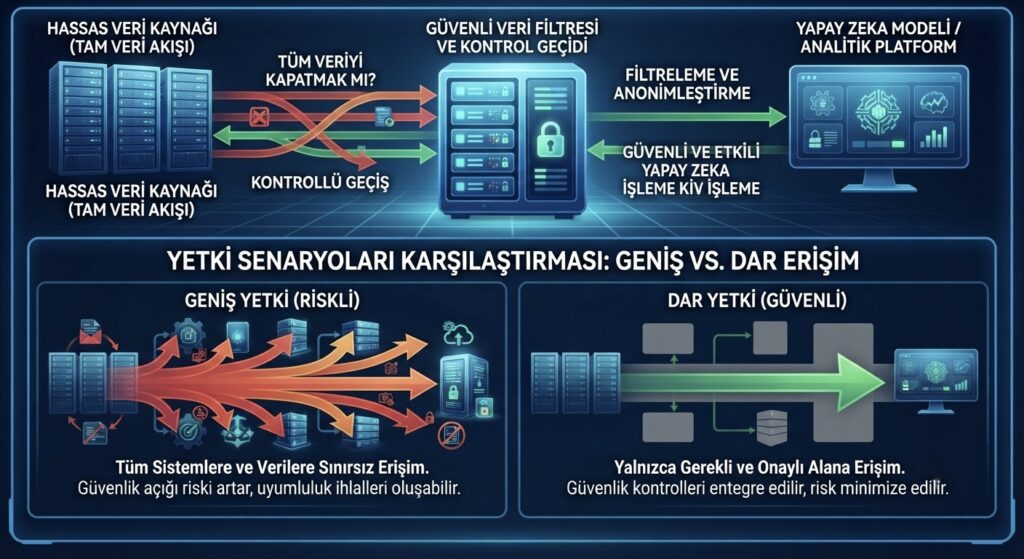
Yapay zeka araçlarının şirket içinde kullanımı yaygınlaştıkça, “bu araçları nasıl yasaklarız” sorusu yerini giderek “bu araçları nasıl güvenli kullanırız” sorusuna bırakıyor. Yasaklama yaklaşımı genellikle işe yaramıyor; çalışanlar, verimlilik kazancı sağlayan bu araçları bir şekilde kullanmaya devam ediyor, üstelik bu sefer BT’nin görünürlüğü dışında. Şirket verilerini korumanın gerçek yolu, kullanımı yasaklamak değil, güvenli sınırlar içinde yönetmektir.
Bu yazıda, şirket verilerini yapay zeka araçlarına karşı korumak için uygulanabilecek somut önlemleri ele alıyoruz.
Kurumsal Yapay Zeka Planlarını Tercih Edin
Birçok yapay zeka sağlayıcısı, kurumsal müşteriler için verinin model eğitiminde kullanılmadığı, veri saklama sürelerinin sınırlandığı ve daha güçlü erişim kontrollerinin sunulduğu ayrı planlar sunuyor. Şirketlerin, çalışanlarına ücretsiz veya bireysel hesaplar yerine bu kurumsal seçenekleri sağlaması, veri kontrolünü önemli ölçüde artırır.
Veri Kaybı Önleme (DLP) Araçları Kullanın
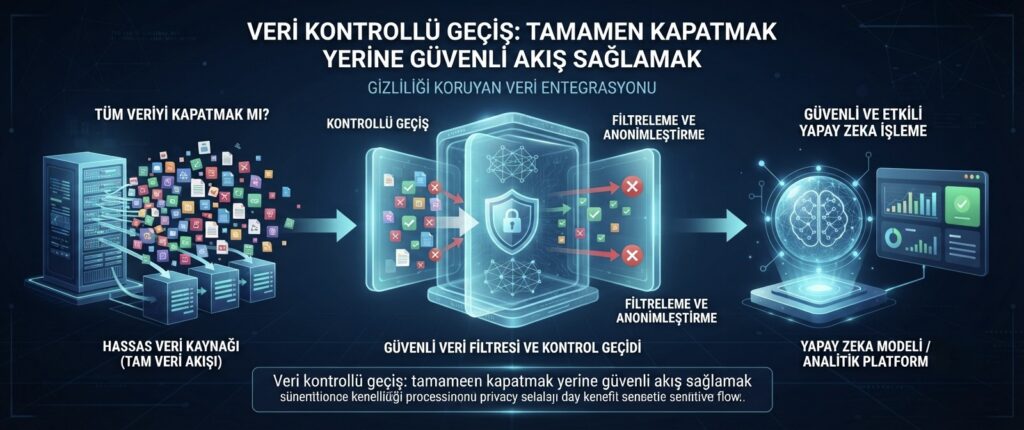
Veri kaybı önleme çözümleri, hassas bilgilerin (kimlik numarası, kredi kartı numarası, gizli belge etiketleri gibi) yetkisiz platformlara (onaylanmamış yapay zeka araçları dahil) gönderilmesini otomatik olarak tespit edip engelleyebilir. Bu, çalışan farkındalığına tamamen güvenmek yerine teknik bir güvence katmanı sağlar.
Çalışanların yapay zeka araçlarını kullanırken karşılaştığı temel risklerin neler olduğunu, çalışanların yapay zeka araçlarını kullanımı hangi riskleri doğurur yazımızda ele almıştık; bu yazıdaki önlemler o risklere doğrudan yanıt veriyor.
Erişim ve Entegrasyon Yetkilerini Sınırlayın
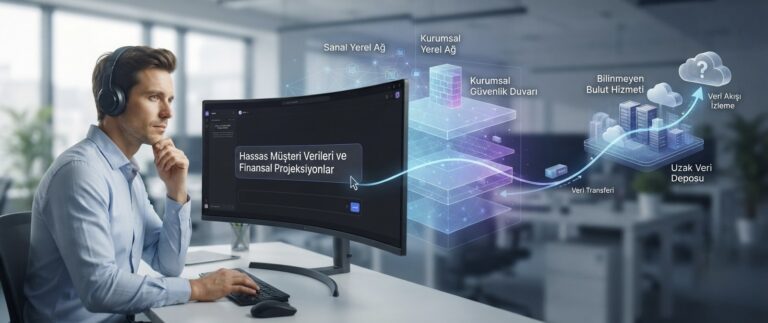
Bir yapay zeka aracının şirketin diğer sistemlerine (e-posta, dosya depolama gibi) entegre edilmesi durumunda, bu entegrasyona tanınan erişim yetkisi en az yetki prensibine göre sınırlandırılmalıdır. Gereğinden geniş bir entegrasyon yetkisi, aracın kendisinde bir güvenlik açığı oluşması durumunda geniş bir veri erişimine yol açabilir.
Onaylı Araç Listesi Oluşturun
Şirketin güvenlik ve gizlilik standartlarını karşılayan araçlardan oluşan bir “onaylı liste” oluşturmak, çalışanlara net bir yönlendirme sağlar. Bu liste düzenli olarak gözden geçirilmeli ve yeni araç talepleri için basit bir değerlendirme süreci tanımlanmalıdır.
Çalışan Farkındalığını Sürdürün
Teknik önlemler ne kadar güçlü olursa olsun, çalışanların hangi bilgilerin hassas olduğunu ve neden dikkatli olunması gerektiğini anlaması, sürecin tamamlayıcı bir parçasıdır. Kısa ve düzenli hatırlatmalar, bu farkındalığı canlı tutar.
Sonuç
Yapay zeka araçlarını tamamen yasaklamak yerine, kurumsal seçenekler, teknik kontroller ve net politikalarla güvenli sınırlar içinde yönetmek, hem verimlilik kazanımını korur hem de veri güvenliğini sağlar. Bu dengeyi kurabilen şirketler, yapay zekanın sunduğu avantajlardan risk almadan faydalanabilir.
📩 Veri Koruma Stratejinizi Birlikte Güçlendirelim
Şirket verilerinizi yapay zeka araçlarına karşı nasıl koruyabileceğinizi değerlendirmek isterseniz, ekibimizle iletişime geçebilirsiniz.
Bu yazı, sahada tekrar karşılaştığımız gözlemler üzerine Veluva ekibi tarafından hazırlanmıştır. Kendi altyapınıza özel bir değerlendirme istiyorsanız bizimle iletişime geçebilirsiniz.