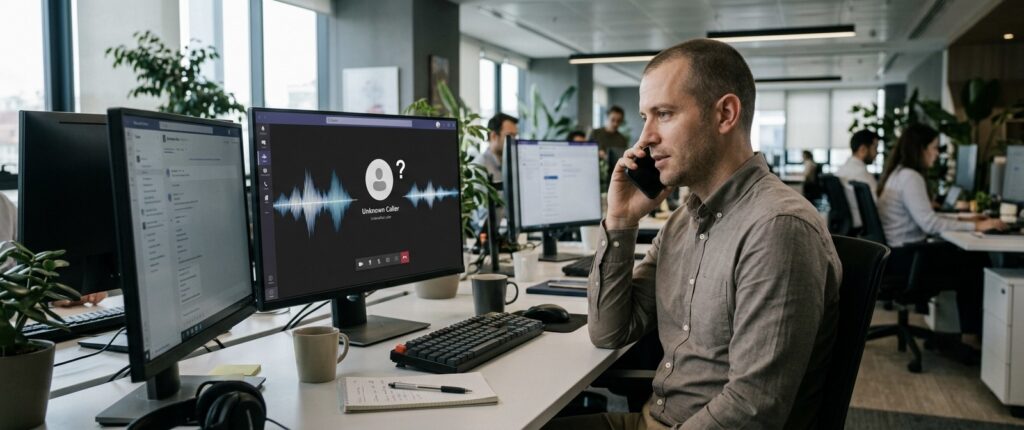
Sosyal mühendislik saldırıları, her zaman insan güvenini istismar etmeye dayanmıştır; ancak yapay zeka teknolojilerinin gelişmesi, bu saldırıları çok daha ikna edici hale getirdi. Bir yöneticinin sesini taklit eden bir telefon araması veya bir CEO’nun görüntülü konuştuğu sahte bir video, artık teknik olarak mümkün ve giderek daha erişilebilir bir saldırı yöntemi haline geliyor.
Bu yazıda, deepfake teknolojisinin sosyal mühendislik saldırılarını nasıl değiştirdiğini ve şirketlerin bu yeni nesil tehditlere karşı nasıl hazırlanabileceğini ele alıyoruz.
Deepfake Sosyal Mühendislikte Nasıl Kullanılıyor?
Saldırganlar, halka açık video ve ses kayıtlarından (konferans konuşmaları, sosyal medya videoları gibi) bir kişinin sesini veya görüntüsünü taklit eden yapay zeka modelleri oluşturabiliyor. Bu taklit, bir çalışanı acil bir para transferi yapmaya, hassas bilgi paylaşmaya veya bir sisteme erişim vermeye ikna etmek için kullanılabiliyor.
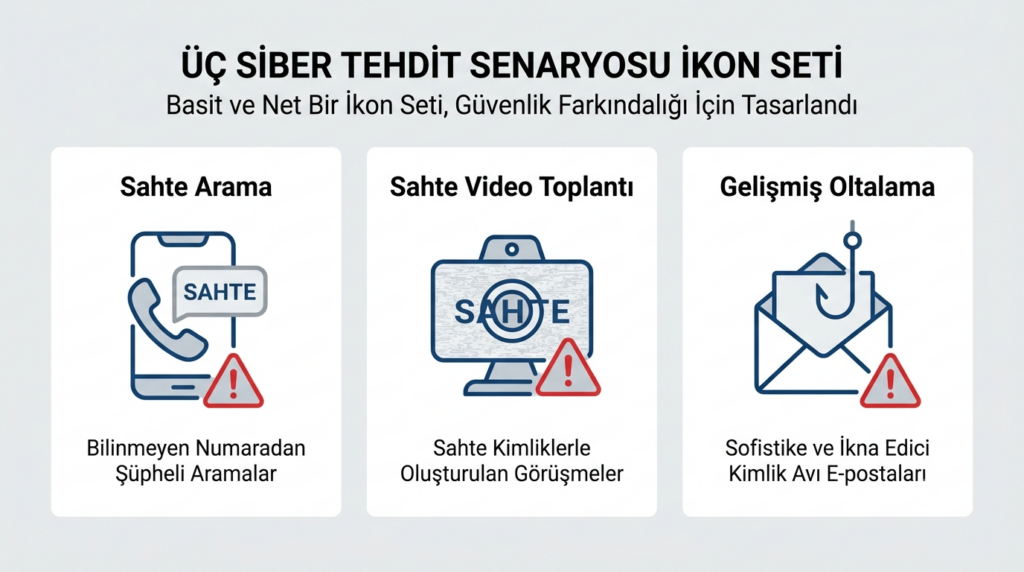
Yaygın Senaryolar
- Sahte yönetici talimatı: Bir CFO’nun sesini taklit eden bir arama, finans ekibinden acil bir ödeme yapılmasını talep edebilir.
- Sahte görüntülü toplantı: Gerçek zamanlı deepfake teknolojisi, bir video görüşmesinde bile bir kişinin kimliğini taklit edebilme potansiyeline sahip.
- Gelişmiş oltalama (phishing) içerikleri: Yapay zeka, çok daha ikna edici ve kişiselleştirilmiş sahte e-postalar üretebiliyor, bu da geleneksel oltalama tespitini zorlaştırıyor.
Oltalama saldırılarına karşı temel farkındalık eğitiminin nasıl kurgulanacağını, çalışan kaynaklı siber güvenlik riskleri nasıl azaltılır yazımızda ele almıştık; bu yeni nesil tehditler, aynı farkındalık kültürünün üzerine inşa edilmeli.
Şirketler Nasıl Korunabilir?
Özellikle finansal işlemler veya hassas veri paylaşımı gibi kritik kararlar için, tek bir iletişim kanalına (yalnızca telefon veya yalnızca e-posta) güvenmek yerine, ikinci bir doğrulama kanalı kullanan bir süreç oluşturulmalıdır; örneğin telefonla gelen bir talimatın, önceden belirlenmiş bir yöntemle (örneğin bilinen bir numaradan geri arama) teyit edilmesi. Yüksek riskli işlemler için önceden belirlenmiş bir “doğrulama parolası” kullanmak da bazı şirketler için pratik bir çözüm olabiliyor.
Çalışan Farkındalığını Güncel Tutmak
Deepfake teknolojisinin varlığından haberdar olmayan bir çalışan, bu tür bir saldırıyı sorgulamadan kabul edebilir. Farkındalık eğitimlerinin, artık yalnızca metin tabanlı oltalamayı değil, ses ve görüntü tabanlı taklit senaryolarını da kapsayacak şekilde güncellenmesi gerekiyor.
Sık Sorulan Sorular
Deepfake saldırıları yalnızca büyük şirketleri mi hedefliyor?
Hayır, teknoloji giderek erişilebilir hale geldiği için küçük ve orta ölçekli şirketler de hedef olabiliyor, özellikle finansal işlem yetkisi olan çalışanlar üzerinden.
Bu tür saldırıları teknik olarak tespit etmek mümkün mü?
Bazı tespit araçları geliştiriliyor, ancak en güvenilir savunma hâlâ süreçsel doğrulama adımları ve çalışan farkındalığıdır.
📩 Sosyal Mühendislik Savunmanızı Birlikte Güçlendirelim
Şirketinizi yeni nesil sosyal mühendislik saldırılarına karşı hazırlamak isterseniz, ekibimizle iletişime geçebilirsiniz.
Bu yazı, sahada tekrar karşılaştığımız gözlemler üzerine Veluva ekibi tarafından hazırlanmıştır. Kendi altyapınıza özel bir değerlendirme istiyorsanız bizimle iletişime geçebilirsiniz.