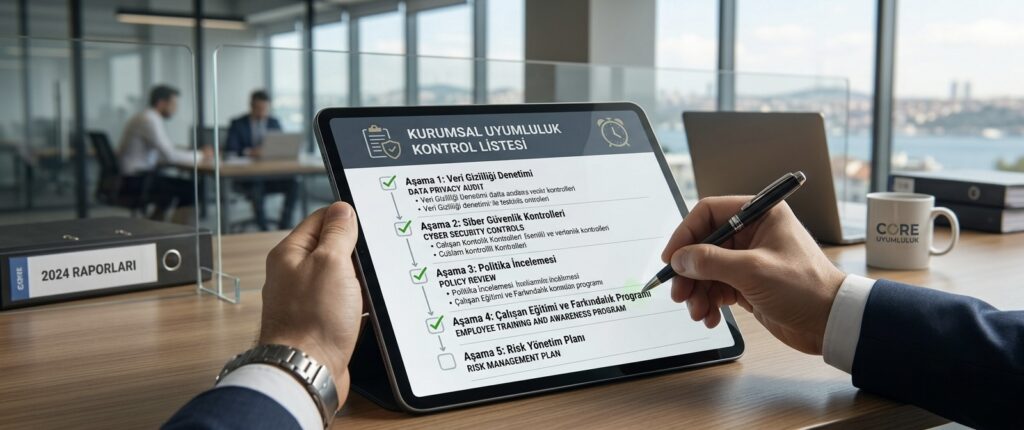
Kişisel Verilerin Korunması Kanunu (KVKK), kişisel veri işleyen hemen hemen her şirketi doğrudan ilgilendiriyor. Ancak birçok şirket için uyumluluk süreci, nereden başlanacağı belirsiz, dağınık bir görev listesi olarak kalıyor. Oysa KVKK uyumluluğu, doğru sırayla atılan adımlarla sistematik hale getirilebilecek bir süreçtir.
Bu yazıda, şirketlerin KVKK uyumluluğu için izleyebileceği temel adımları ele alıyoruz.
Adım 1: Veri Envanteri Çıkarın
Uyumluluk sürecinin ilk adımı, şirketin hangi kişisel verileri işlediğini, bu verilerin nereden geldiğini, nerede saklandığını ve kimlerle paylaşıldığını net şekilde belirlemektir. Bu envanter çıkarılmadan atılacak hiçbir adım, gerçek anlamda kapsamlı olamaz.
Adım 2: Hukuki Dayanakları Belirleyin
Her veri işleme faaliyetinin, KVKK kapsamında geçerli bir hukuki dayanağa (açık rıza, sözleşmenin ifası, kanuni yükümlülük gibi) sahip olması gerekir. Hangi verinin hangi dayanakla işlendiğinin netleştirilmesi, sürecin hukuki sağlamlığını oluşturur.
Adım 3: Aydınlatma Metinleri ve Rıza Süreçlerini Hazırlayın
Veri sahiplerinin, verilerinin nasıl işlendiği konusunda bilgilendirilmesi yasal bir zorunluluktur. Açık ve anlaşılır aydınlatma metinleri hazırlanmalı, gerektiğinde açık rıza alma süreçleri buna uygun şekilde kurgulanmalıdır.
Hangi verilerin daha hassas olduğunu ve buna göre nasıl sınıflandırılması gerektiğini, veri sınıflandırması nedir ve nasıl yapılır yazımızda daha ayrıntılı ele alacağız.
Adım 4: Veri Güvenliği Önlemlerini Uygulayın
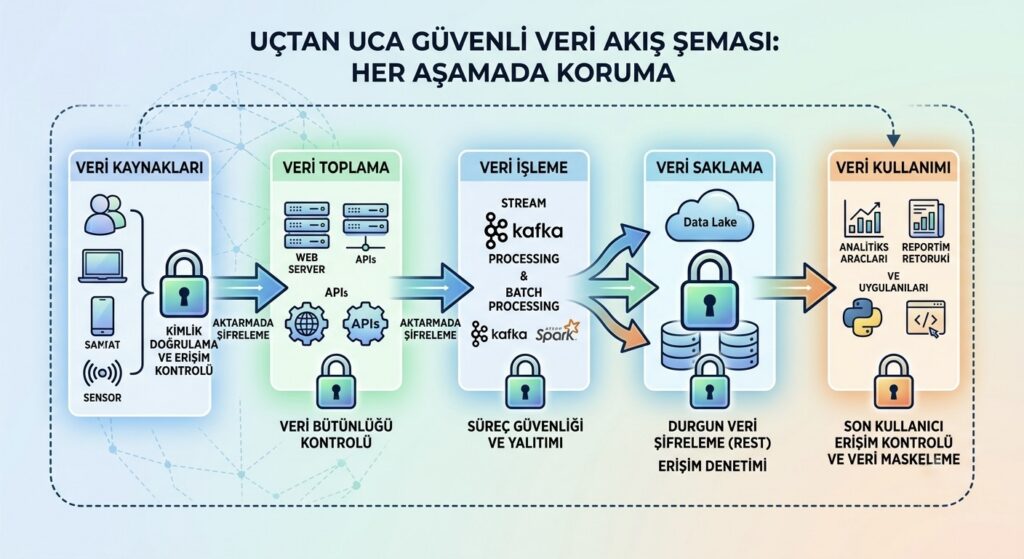
KVKK, yalnızca verinin nasıl toplandığını değil, nasıl korunduğunu da düzenler. Erişim kontrolü, şifreleme ve düzenli güvenlik denetimleri gibi teknik önlemler, uyumluluğun teknik ayağını oluşturur.
Adım 5: Veri Sahibi Başvurularını Yönetecek Bir Süreç Kurun
KVKK, veri sahiplerine kendi verileri hakkında bilgi alma, düzeltme veya silme talep etme gibi haklar tanır. Bu tür başvuruların hangi süreçle, hangi sürede yanıtlanacağının önceden tanımlanmış olması gerekir.
Adım 6: Veri İhlali Müdahale Planı Hazırlayın
Bir veri ihlali yaşanması durumunda, hangi adımların atılacağı, kimlerin bilgilendirileceği ve yasal bildirim sürelerinin nasıl karşılanacağı önceden planlanmalıdır. Hazırlıksız yakalanmak, hem yasal hem itibari riski artırır.
Adım 7: Süreci Düzenli Olarak Gözden Geçirin
Uyumluluk, bir kerelik bir proje değil, sürekli güncellenmesi gereken bir süreçtir. Yeni sistemler eklendikçe, iş süreçleri değiştikçe veri envanteri ve ilgili dokümantasyon da güncel tutulmalıdır.
Sonuç
KVKK uyumluluğu, veri envanterinden başlayıp hukuki dayanakların netleştirilmesi, teknik güvenlik önlemleri ve düzenli gözden geçirmeyle tamamlanan sistematik bir süreçtir. Bu adımları doğru sırayla ve eksiksiz uygulamak, hem yasal riskleri azaltır hem de müşteri güvenini güçlendirir.
📩 KVKK Uyumluluk Sürecinizi Birlikte Yönetelim
Şirketinizin KVKK uyumluluk sürecini baştan sona planlamak isterseniz, ekibimizle iletişime geçebilirsiniz.
Bu yazı, sahada tekrar karşılaştığımız gözlemler üzerine Veluva ekibi tarafından hazırlanmıştır. Kendi altyapınıza özel bir değerlendirme istiyorsanız bizimle iletişime geçebilirsiniz.