Bir şirketin sahip olduğu tüm veriler aynı düzeyde hassasiyet taşımaz; bir pazarlama broşürü ile bir müşteri kimlik bilgisi, tamamen farklı koruma seviyeleri gerektirir. Veri sınıflandırması, verileri hassasiyet ve kritiklik derecesine göre kategorilere ayırarak, her kategoriye uygun güvenlik önleminin uygulanmasını mümkün kılan temel bir uygulamadır. Bu sınıflandırma yapılmadan kurulan güvenlik önlemleri, ya gereğinden gevşek ya da gereğinden maliyetli olabilir.
Bu yazıda, veri sınıflandırmasının ne olduğunu ve şirketlerin bunu nasıl uygulayabileceğini ele alıyoruz.
Veri Sınıflandırması Neden Önemli?
Tüm verilere aynı seviyede koruma uygulamak, hem verimsiz hem de gereksiz maliyetlidir; herkese açık bir pazarlama içeriğini, bir müşteri veritabanıyla aynı sıkı erişim kurallarına tabi tutmak anlamlı değildir. Sınıflandırma, kaynakların en çok ihtiyaç duyulan yere yönlendirilmesini sağlar ve aynı zamanda KVKK gibi düzenlemelere uyumun da temel bir bileşenidir.
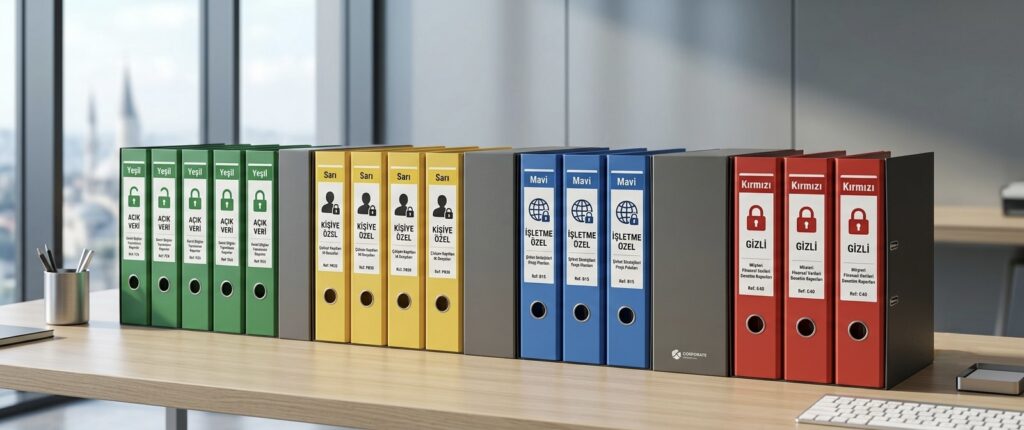
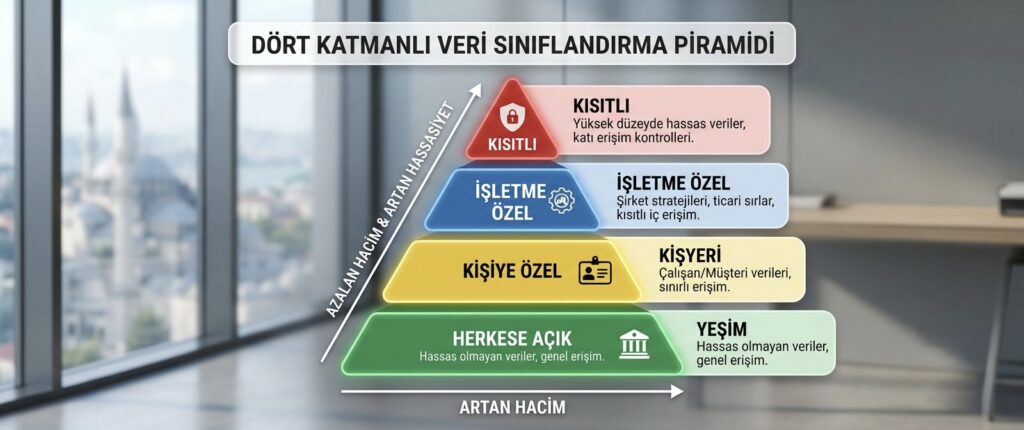
Yaygın Sınıflandırma Kategorileri
- Herkese açık: Şirketin serbestçe paylaşabileceği, hassasiyet taşımayan bilgiler (pazarlama materyalleri, genel duyurular gibi).
- İç kullanım: Şirket dışına çıkması istenmeyen ama kritik hassasiyet taşımayan bilgiler (iç prosedürler, toplantı notları gibi).
- Hassas/gizli: Yetkisiz erişimde ciddi zarara yol açabilecek bilgiler (finansal veriler, sözleşmeler, stratejik planlar gibi).
- Kısıtlı/çok gizli: En yüksek koruma seviyesi gerektiren bilgiler (kişisel veriler, ticari sırlar, güvenlik bilgileri gibi).
Sınıflandırma Süreci Nasıl İşler?
Sınıflandırma genellikle veri sahiplerinin (verinin oluşturulduğu departman veya sistem) her veri türünü belirlenen kategorilere atamasıyla başlar. Bu süreç, hem mevcut verilere hem de yeni oluşturulan verilere uygulanabilecek net kurallarla desteklenmelidir; örneğin bir müşteri kayıt sistemi oluşturulurken, hangi alanların “hassas” kategorisinde olacağı baştan tanımlanmalıdır.
Bu sınıflandırmanın KVKK uyumluluk sürecindeki yerini, KVKK uyumluluğu için şirketlerin atması gereken adımlar yazımızda da ele almıştık.
Sınıflandırmayı Teknik Önlemlere Bağlamak
Sınıflandırma yapıldıktan sonra, her kategori için somut güvenlik önlemleri tanımlanmalıdır: hangi kategori şifrelenmeli, kimler erişebilir, ne kadar süre saklanmalı. Sınıflandırma yalnızca bir etiketleme egzersizi olarak kalırsa, pratik bir değer yaratmaz; teknik ve süreçsel önlemlerle birleştirilmesi gerekir.
Otomatik Sınıflandırma Araçları
Büyük veri hacimlerine sahip şirketler için, verileri manuel olarak sınıflandırmak pratik olmayabilir. Bazı yazılım araçları, belirli desenleri (kimlik numarası, kredi kartı numarası gibi) otomatik olarak tarayıp ilgili verileri önerilen bir kategoriye işaretleyebilir; bu, sürecin ölçeklenebilirliğini artırır.
Sonuç
Veri sınıflandırması, güvenlik kaynaklarının doğru önceliklendirilmesini sağlayan, hem operasyonel verimlilik hem de uyumluluk açısından temel bir uygulamadır. Doğru kategoriler tanımlandığında ve bu kategoriler somut teknik önlemlere bağlandığında, şirketler en hassas verilerine en güçlü korumayı, daha az kritik verilerine ise orantılı bir koruma sağlayabilir.
📩 Veri Sınıflandırma Sürecinizi Birlikte Kuralım
Şirketinizde veri sınıflandırması nasıl uygulanabilir, birlikte değerlendirmek isterseniz ekibimizle iletişime geçebilirsiniz.
Bu yazı, sahada tekrar karşılaştığımız gözlemler üzerine Veluva ekibi tarafından hazırlanmıştır. Kendi altyapınıza özel bir değerlendirme istiyorsanız bizimle iletişime geçebilirsiniz.