Antivirüs yazılımları, uzun yıllar boyunca uç nokta güvenliğinin temel taşı oldu. Ancak günümüzün tehditleri, yalnızca bilinen kötü amaçlı yazılım imzalarını tarayan geleneksel antivirüs çözümlerinin tespit edebileceğinden çok daha karmaşık hale geldi. EDR (Endpoint Detection and Response), bu boşluğu kapatmak üzere geliştirilen, cihaz davranışını sürekli izleyen ve şüpheli aktiviteye gerçek zamanlı müdahale eden yeni nesil bir yaklaşımdır.
Bu yazıda, antivirüs ile EDR arasındaki farkları ve şirketlerin bu geçişi neden değerlendirmesi gerektiğini ele alıyoruz.
Geleneksel Antivirüs Nasıl Çalışır?
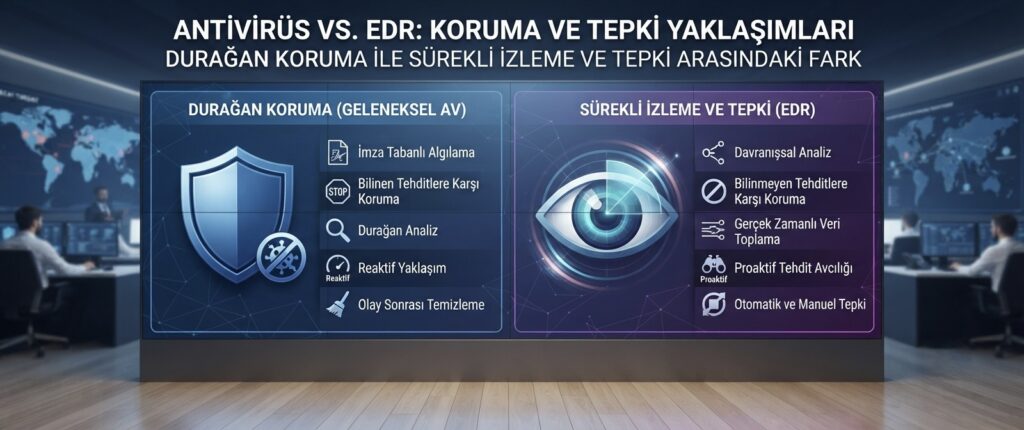
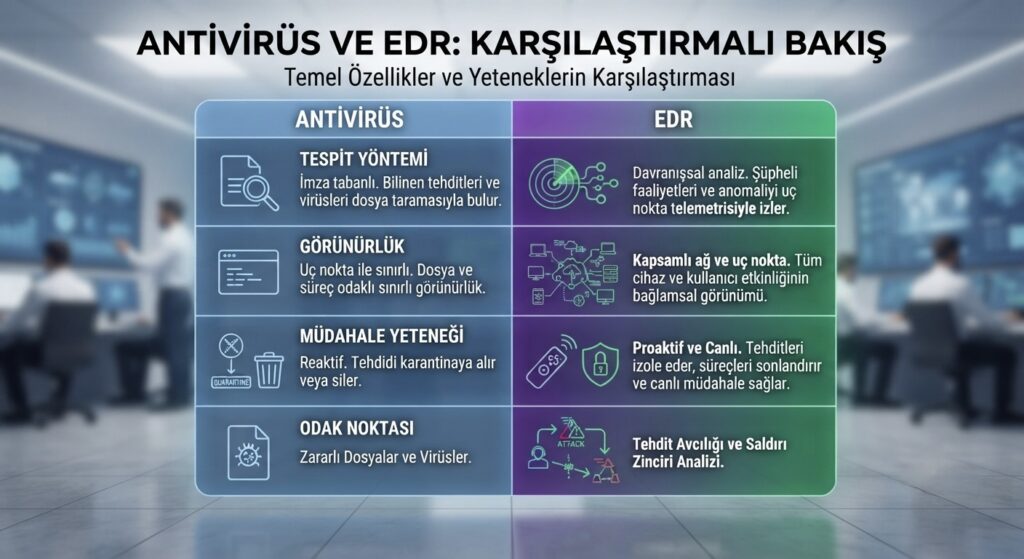
Antivirüs yazılımları, temel olarak bilinen kötü amaçlı yazılım imzalarını bir veritabanıyla karşılaştırarak çalışır. Bir dosya bu veritabanındaki bilinen bir tehditle eşleşirse engellenir. Bu yaklaşım, bilinen tehditlere karşı etkili olsa da, daha önce görülmemiş (sıfırıncı gün) saldırılar veya dosyasız (fileless) saldırı teknikleri karşısında büyük ölçüde yetersiz kalır.
EDR Nasıl Farklıdır?
EDR, imza eşleştirmesinin ötesine geçerek, cihaz üzerindeki süreç davranışlarını, ağ bağlantılarını ve sistem etkinliklerini sürekli izler. Şüpheli bir davranış kalıbı (örneğin normalde erişmediği bir sistem dosyasına erişmeye çalışan bir uygulama) tespit edildiğinde, EDR bu aktiviteyi işaretler ve otomatik ya da manuel müdahale imkânı sunar.
Temel Fark Noktaları
- Tespit yaklaşımı: Antivirüs bilinen imzalara, EDR davranışsal anormalliklere odaklanır.
- Görünürlük: EDR, bir olayın nasıl geliştiğine dair ayrıntılı bir kayıt ve zaman çizelgesi sunar; antivirüs genellikle yalnızca “engellendi” veya “engellenmedi” bilgisi verir.
- Müdahale yeteneği: EDR, bir tehdit tespit edildiğinde cihazı ağdan izole etme gibi aktif müdahale seçenekleri sunar.
- Merkezi izleme: EDR çözümleri genellikle tüm uç noktaların durumunu tek bir merkezi panelden görüntüleme imkânı sağlar.
EDR’ın katmanlı savunma mimarisindeki yerini, firewall tek başına şirketinizi korur mu yazımızda da ele almıştık; EDR, firewall’un göremediği uç nokta ve iç ağ hareketlerini tamamlayan kritik bir katmandır.
Geçiş Her Şirket İçin Gerekli mi?
EDR, özellikle hassas veri işleyen, düzenlemelere tabi olan veya daha önce güvenlik olayı yaşamış şirketler için güçlü bir yatırımdır. Çok küçük ölçekli ve düşük risk profiline sahip işletmeler için temel bir antivirüs çözümü belirli bir süre yeterli kalabilir; ancak tehdit ortamının hızla geliştiği göz önüne alındığında, EDR’a geçiş artık yalnızca büyük kurumların değil, orta ölçekli şirketlerin de gündeminde olması gereken bir konu haline geliyor.
📊 Dikkat Çekici Veri
Yalnızca imza tabanlı antivirüs çözümleriyle korunan sistemlerde, dosyasız saldırı teknikleri ve daha önce görülmemiş tehditlerin tespit edilme oranı, EDR kullanan ortamlara kıyasla belirgin şekilde daha düşük kalıyor.
Sonuç
Antivirüsten EDR’a geçiş, uç nokta güvenliğini statik bir engelleme mekanizmasından, sürekli izleme ve aktif müdahale yeteneğine sahip dinamik bir savunma katmanına dönüştürüyor. Tehditlerin karmaşıklaştığı bir ortamda, bu geçiş artık lüks bir yükseltme değil, giderek temel bir güvenlik gerekliliği haline geliyor.
📩 Uç Nokta Güvenliğinizi Birlikte Güçlendirelim
Şirketiniz için EDR’a geçişin ne gibi bir fark yaratacağını değerlendirmek isterseniz, ekibimizle iletişime geçebilirsiniz.
Bu yazı, sahada tekrar karşılaştığımız gözlemler üzerine Veluva ekibi tarafından hazırlanmıştır. Kendi altyapınıza özel bir değerlendirme istiyorsanız bizimle iletişime geçebilirsiniz.