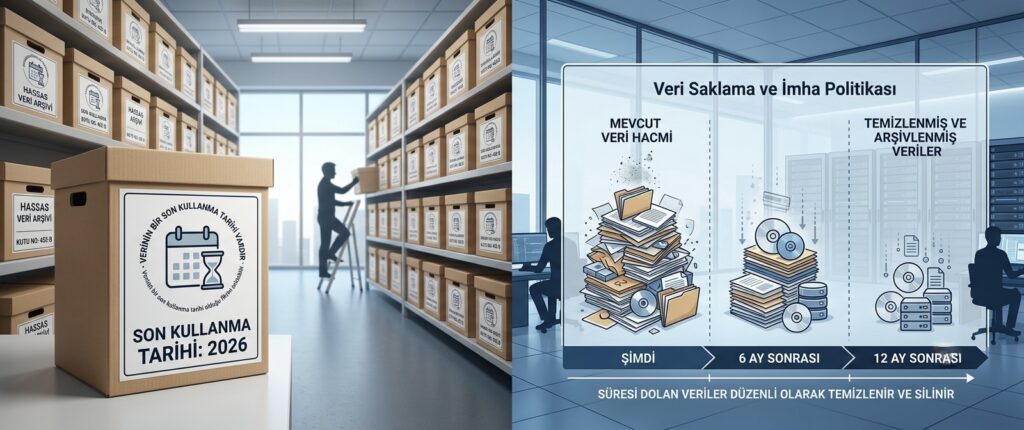
Birçok şirket, verileri süresiz olarak saklama eğilimindedir; “belki ileride işe yarar” düşüncesiyle eski kayıtlar, kullanılmayan müşteri bilgileri ve arşivlenmiş dosyalar sistemlerde birikir. Ancak gereğinden uzun tutulan veri, hem depolama maliyetini artırır hem de bir güvenlik ihlali durumunda risk yüzeyini gereksiz yere büyütür. Veri saklama politikası, hangi verinin ne kadar süre tutulacağını ve sonrasında nasıl imha edileceğini net şekilde tanımlayan bir çerçevedir.
Bu yazıda, etkili bir veri saklama politikasının nasıl oluşturulabileceğini ele alıyoruz.
Neden Süresiz Saklama Bir Risktir?
Gereğinden uzun tutulan veri, yalnızca depolama maliyeti yaratmaz; aynı zamanda bir güvenlik ihlali durumunda ifşa olabilecek veri miktarını da artırır. Ayrıca KVKK gibi düzenlemeler, verilerin yalnızca işlendiği amaç için gerekli olduğu süre boyunca saklanmasını zorunlu kılar; süresiz saklama, bu ilkeyle doğrudan çelişir.
Saklama Süreleri Nasıl Belirlenir?
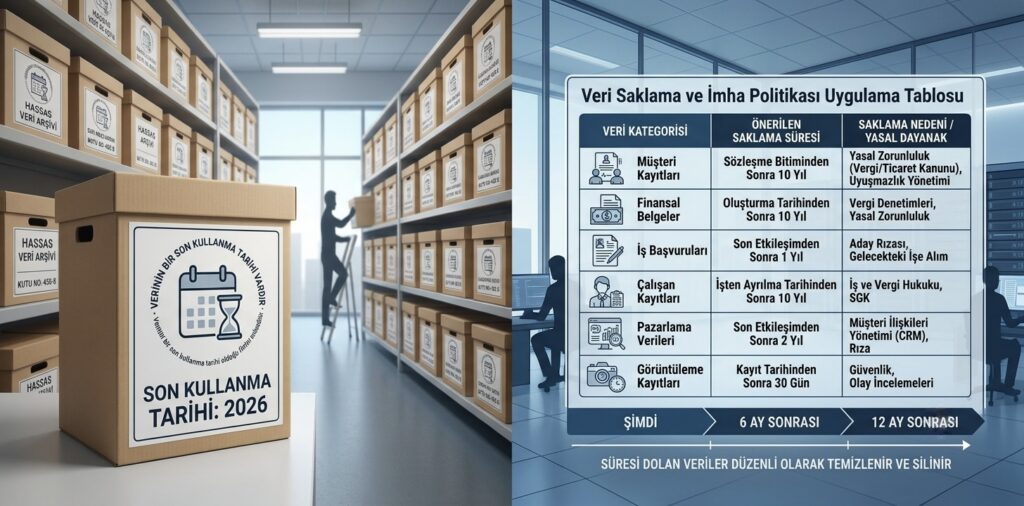
Her veri kategorisi için saklama süresi, yasal zorunluluklar (örneğin finansal kayıtların belirli bir süre saklanması gerekliliği), iş ihtiyaçları ve verinin işlenme amacı göz önünde bulundurularak belirlenmelidir. Bir verinin artık hiçbir yasal veya operasyonel amaca hizmet etmediği noktada, saklanmaya devam etmesi için bir gerekçe kalmaz.
Saklama sürelerinin veri sınıflandırmasıyla nasıl ilişkili olduğunu, veri sınıflandırması nedir ve nasıl yapılır yazımızda da ele almıştık; her kategori için farklı bir saklama süresi tanımlanması önerilir.
Politikada Bulunması Gereken Unsurlar
- Veri kategorisi bazında saklama süreleri: Her veri türü için ayrı ayrı tanımlanmış net süreler.
- Saklama süresinin başlangıç noktası: Sürenin verinin toplandığı andan mı, yoksa ilişkinin sona erdiği andan mı başladığı netleştirilmelidir.
- İmha yöntemi: Süresi dolan verinin nasıl ve hangi güvenlik standardında silineceği.
- İstisnalar: Devam eden bir hukuki süreç gibi durumlarda saklama süresinin uzatılabileceği koşullar.
İmha Sürecinin Güvenli Şekilde Yürütülmesi
Verinin saklama süresi dolduğunda yalnızca “silinmiş” görünmesi yeterli değildir; verinin geri getirilemeyecek şekilde imha edilmesi gerekir. Dijital veriler için güvenli silme yöntemleri, fiziksel belgeler için ise güvenli imha süreçleri (kağıt öğütme gibi) kullanılmalıdır.
Politikayı Uygulanabilir Kılmak
Bir saklama politikası, yalnızca yazılı bir doküman olarak kaldığında etkisizdir. Süresi dolan verilerin otomatik olarak işaretlenmesi veya silinmesi için teknik mekanizmaların kurulması, politikanın sürekli ve tutarlı şekilde uygulanmasını sağlar.
Sonuç
Veri saklama politikası, hem yasal uyumluluk hem de güvenlik risk yönetimi açısından şirketlerin gözden kaçırdığı ama önemli bir uygulamadır. Net saklama süreleri belirlemek ve bu süreleri teknik mekanizmalarla desteklemek, gereksiz veri birikimini önler ve olası bir ihlalin etkisini sınırlar.
📩 Veri Saklama Politikanızı Birlikte Oluşturalım
Şirketiniz için bir veri saklama politikası hazırlamak isterseniz, ekibimizle iletişime geçebilirsiniz.
Bu yazı, sahada tekrar karşılaştığımız gözlemler üzerine Veluva ekibi tarafından hazırlanmıştır. Kendi altyapınıza özel bir değerlendirme istiyorsanız bizimle iletişime geçebilirsiniz.