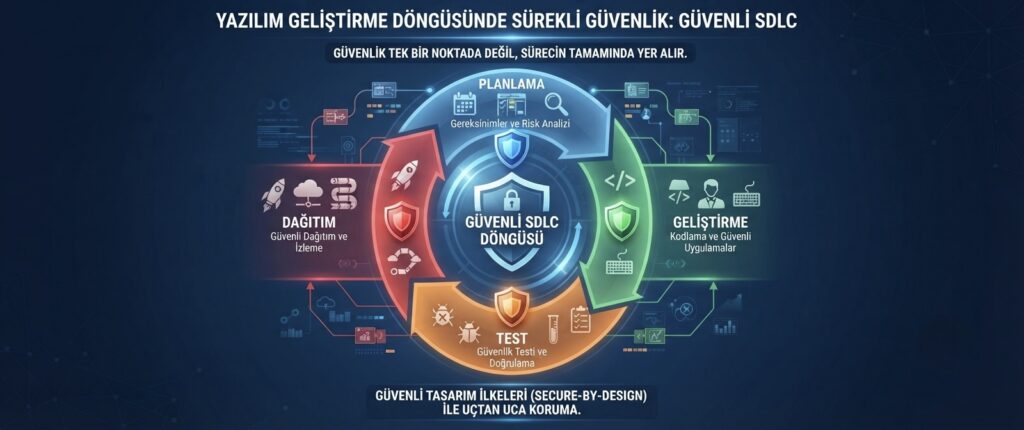
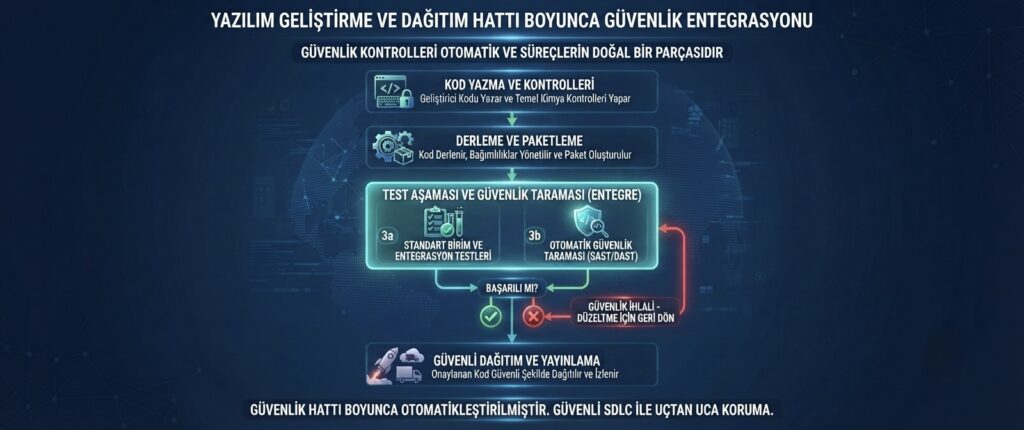
Güvenlik açıkları, genellikle bir yazılım tamamlandıktan sonra yapılan testlerde tespit ediliyor. Ancak bu noktada bir açığı düzeltmek, geliştirme sürecinin başında aynı hatayı önlemekten çok daha maliyetli ve zaman alıcı. Güvenli yazılım geliştirme yaşam döngüsü (Secure SDLC), güvenliği sürecin sonuna eklenen bir kontrol adımı olmaktan çıkarıp, geliştirmenin her aşamasına entegre eden bir yaklaşımdır.
Bu yazıda, güvenli bir yazılım geliştirme sürecinin nasıl kurulabileceğini ele alıyoruz.
Tasarım Aşamasında Güvenlik
Güvenlik açıklarının bir kısmı, kodlama hatalarından değil, hatalı mimari kararlardan kaynaklanır. Tasarım aşamasında tehdit modelleme yapmak, yani “bu sistemde kim, neyi, nasıl kötüye kullanabilir” sorusunu erkenden sormak, sonradan düzeltilmesi çok daha zor olan yapısal zafiyetlerin önüne geçer.
Güvenli Kodlama Standartları
Geliştirici ekiplerin, yaygın güvenlik açıklarını (SQL enjeksiyonu, XSS gibi) önleyen kodlama standartlarını bilmesi ve uygulaması gerekir. Bu standartların bir kod inceleme (code review) sürecine dahil edilmesi, hataların üretim ortamına ulaşmadan tespit edilmesini sağlar.
SQL enjeksiyonu ve XSS gibi saldırıların neler olduğunu, web uygulama güvenlik duvarı nedir yazımızda da ele almıştık; güvenli kodlama, bu tür saldırıları kaynağında önleyen tamamlayıcı bir katmandır.
Otomatik Güvenlik Taramaları
Statik kod analizi (SAST) araçları, kod henüz çalıştırılmadan potansiyel güvenlik açıklarını tespit edebilir. Dinamik uygulama güvenlik testi (DAST) araçları ise çalışan bir uygulamayı dışarıdan tarayarak zafiyetleri ortaya çıkarır. Bu araçların geliştirme sürecine (CI/CD hattına) entegre edilmesi, güvenlik kontrolünü manuel ve düzensiz olmaktan çıkarıp sistematik hale getirir.
Bağımlılık ve Kütüphane Güvenliği
Modern yazılımlar, genellikle çok sayıda açık kaynak kütüphane ve bağımlılık kullanır. Bu bağımlılıklardan birinde bilinen bir güvenlik açığı bulunması, doğrudan uygulamanın kendisini de riske atar. Bağımlılıkları düzenli olarak tarayan ve güncel tutan bir süreç, bu tür dolaylı riskleri azaltır.
Ekip Kültürü ve Eğitim
Güvenli yazılım geliştirme, yalnızca araçlarla değil, geliştirici ekibinin güvenlik bilincine sahip olmasıyla mümkün olur. Düzenli güvenlik eğitimleri ve güvenlik konusunun ekip içinde açıkça tartışılabildiği bir kültür, teknik önlemlerin etkisini pekiştirir.
Sonuç
Güvenliği geliştirme sürecinin sonuna eklemek yerine baştan itibaren entegre etmek, hem daha güvenli hem de daha maliyet etkin bir yaklaşımdır. Tasarım aşamasındaki tehdit modellemesinden otomatik taramalara, bağımlılık yönetiminden ekip kültürüne kadar uzanan bütünsel bir yaklaşım, güvenlik açıklarının üretim ortamına ulaşma riskini önemli ölçüde azaltır.
📩 Güvenli Geliştirme Sürecinizi Birlikte Kuralım
Yazılım geliştirme sürecinize güvenlik katmanlarını nasıl entegre edebileceğinizi değerlendirmek isterseniz, ekibimizle iletişime geçebilirsiniz.
Bu yazı, sahada tekrar karşılaştığımız gözlemler üzerine Veluva ekibi tarafından hazırlanmıştır. Kendi altyapınıza özel bir değerlendirme istiyorsanız bizimle iletişime geçebilirsiniz.