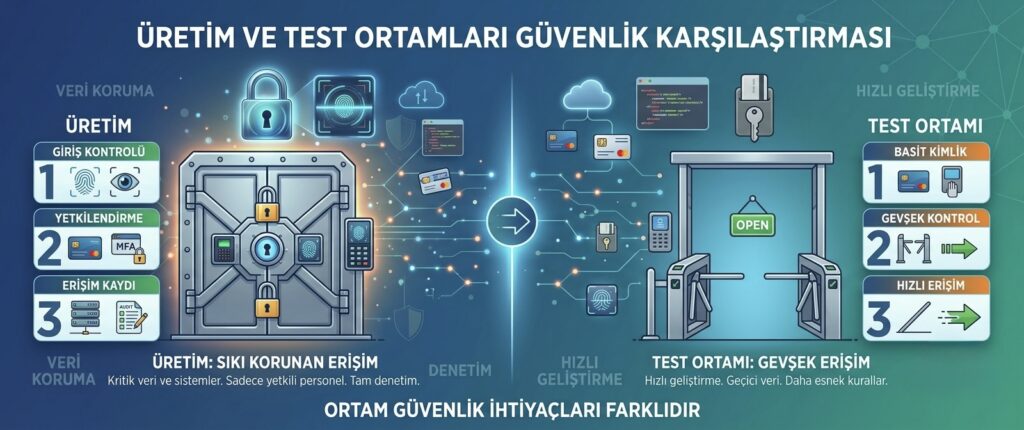
Bir şirketin üretim ortamı genellikle sıkı güvenlik önlemleriyle korunurken, test ve geliştirme ortamları çoğu zaman aynı titizlikle ele alınmaz. Oysa bu ortamlar, gerçek üretim verisinin kopyalarını barındırabilir, daha zayıf erişim kontrollerine sahip olabilir ve genellikle güvenlik ekiplerinin gündeminde daha az yer tutar; bu da onları saldırganlar için beklenmedik ama etkili bir hedef haline getirir.
Bu yazıda, test ve geliştirme ortamlarının güvenliğinin neden gözden kaçırıldığını ve bu riskin nasıl yönetilebileceğini ele alıyoruz.
Neden Daha Az Dikkat Çekiyor?
Test ve geliştirme ortamları, “gerçek veri yok, gerçek müşteri yok” varsayımıyla daha az kritik olarak algılanır. Ancak pratikte, geliştiricilerin gerçekçi test senaryoları oluşturabilmek için üretim verisinin bir kopyasını bu ortamlara taşıması oldukça yaygın bir uygulamadır; bu da “önemsiz” sanılan bir ortamı, aslında gerçek hassas veriyi barındıran bir sisteme dönüştürür.
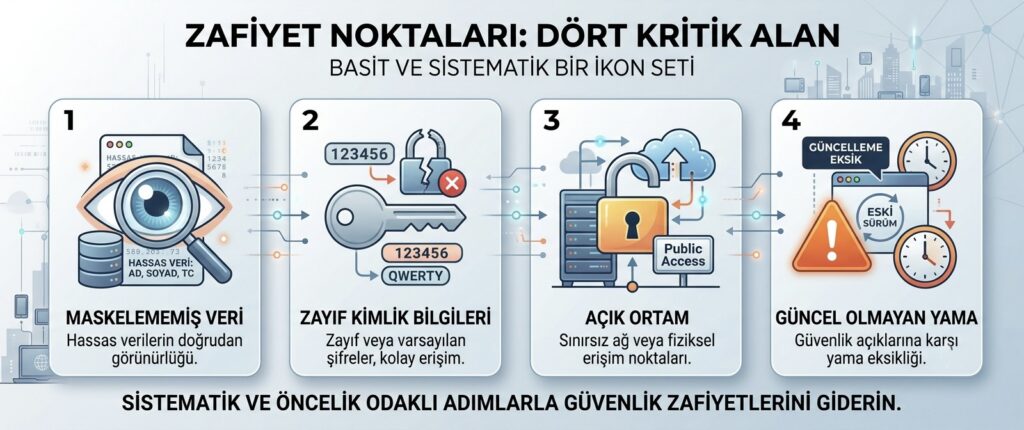
Yaygın Zafiyet Noktaları
- Üretim verisinin maskelenmemiş kopyaları: Test ortamına aktarılan gerçek müşteri verileri, genellikle anonimleştirilmeden kullanılır.
- Zayıf veya varsayılan kimlik bilgileri: Test ortamlarında “sadece geçici” düşüncesiyle zayıf şifreler kullanılır ve bu genellikle uzun süre değiştirilmez.
- İnternete açık bırakılmış ortamlar: Bir test ortamı, yanlışlıkla veya geçici bir ihtiyaç için internete açılıp, sonrasında kapatılması unutulabilir.
- Güncel olmayan güvenlik yamaları: Test ortamları, üretim kadar sıkı bir güncelleme disiplinine tabi tutulmayabilir.
Gerçek verinin gereğinden geniş kullanımının genel riskini, veri minimizasyonu neden önemli yazımızda da ele almıştık; test ortamları, bu prensibin en sık ihlal edildiği alanlardan biridir.
Veri Maskeleme ve Anonimleştirme
Test ortamları için en etkili önlemlerden biri, gerçek üretim verisi yerine maskelenmiş veya tamamen sentetik (yapay olarak oluşturulmuş) veri kullanmaktır. Bu, gerçekçi test senaryolarını mümkün kılarken, gerçek kişilere ait hassas bilgilerin risk altına girmesini önler.
Erişim Kontrolü ve Ağ İzolasyonu
Test ortamları, üretim ortamıyla aynı erişim kontrolü standartlarına tabi tutulmalı ve ideal olarak ayrı bir ağ segmentinde izole edilmelidir. Bu, bir test ortamının ele geçirilmesi durumunda, saldırganın doğrudan üretim sistemlerine sıçramasını engeller.
Envantere Dahil Etmek
Test ve geliştirme ortamları, şirketin genel BT envanterine ve güvenlik denetim süreçlerine dahil edilmelidir; “geçici” olarak kurulan ama unutulup uzun süre aktif kalan ortamlar, bu envanter sayesinde fark edilip kapatılabilir.
Sonuç
Test ve geliştirme ortamları, “önemsiz” sanılan ama gerçekte üretim kadar hassas veri ve erişim barındırabilen alanlardır. Veri maskeleme, ağ izolasyonu ve düzenli envanter takibi, bu sıkça gözden kaçan ama gerçek bir risk kaynağı olan alanı güvenli hale getirir.
📩 Test Ortamlarınızın Güvenliğini Birlikte Değerlendirelim
Test ve geliştirme ortamlarınızın güvenlik açısından mevcut durumunu gözden geçirmek isterseniz, ekibimizle iletişime geçebilirsiniz.
Bu yazı, sahada tekrar karşılaştığımız gözlemler üzerine Veluva ekibi tarafından hazırlanmıştır. Kendi altyapınıza özel bir değerlendirme istiyorsanız bizimle iletişime geçebilirsiniz.