Bir e-ticaret sitesi üzerinden kredi kartı bilgisi işlemek, standart web güvenliğinin ötesinde, belirli ve sıkı bir dizi standarda uyumu gerektirir. PCI-DSS (Payment Card Industry Data Security Standard), kart verilerinin güvenli şekilde işlenmesi, saklanması ve iletilmesi için kart endüstrisinin ortaklaşa belirlediği bir güvenlik standardıdır ve kart ödemesi kabul eden hemen hemen her işletmeyi ilgilendirir.
Bu yazıda, e-ticaret sitelerinde ödeme güvenliğinin PCI-DSS çerçevesinde nasıl sağlanabileceğini ele alıyoruz.
PCI-DSS Neyi Kapsar?
PCI-DSS, kart verilerini işleyen sistemlerin ağ güvenliğinden erişim kontrolüne, düzenli güvenlik testlerinden veri şifrelemeye kadar geniş bir dizi teknik ve idari gereksinimi tanımlar. Uyumluluk seviyesi, bir işletmenin yıllık işlem hacmine göre değişir; küçük işletmeler genellikle basitleştirilmiş bir öz değerlendirme sürecinden geçerken, büyük hacimli işletmeler bağımsız denetimlere tabi olabilir.
En Kolay Yol: Kart Verisini Hiç Görmemek
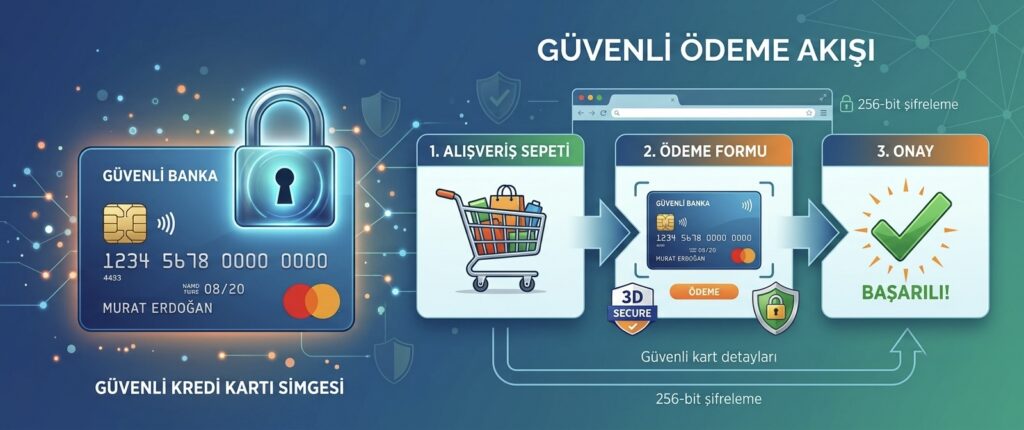
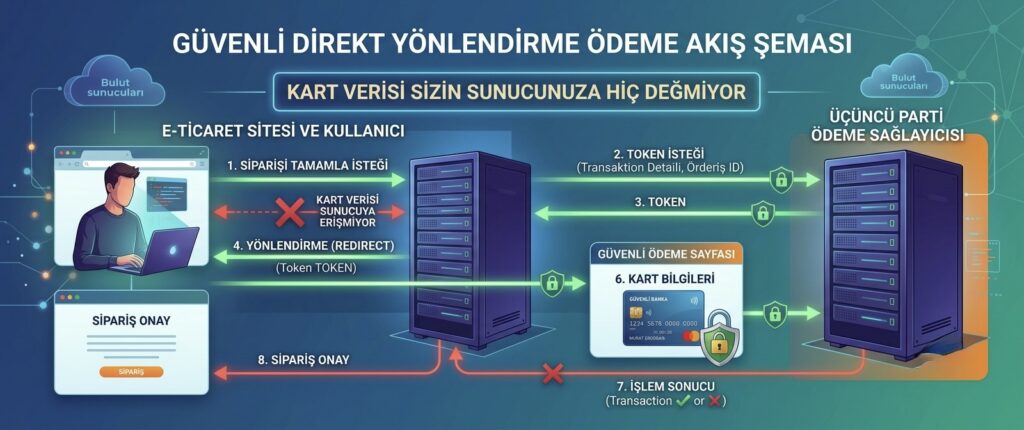
Birçok küçük ve orta ölçekli e-ticaret sitesi için en pratik yaklaşım, kart bilgilerini kendi sunucularında hiç işlememek, bunun yerine PCI-DSS uyumlu bir ödeme sağlayıcısının barındırdığı ödeme sayfasına yönlendirme yapmaktır. Bu yaklaşım, uyumluluk yükünün büyük kısmını ödeme sağlayıcısına devreder ve sitenin kendi PCI-DSS kapsamını önemli ölçüde daraltır.
Üçüncü parti bir ödeme sağlayıcısıyla entegrasyonun genel risklerini ve değerlendirme kriterlerini, üçüncü parti entegrasyonların getirdiği güvenlik riskleri yazımızda ele almıştık; ödeme sağlayıcı seçimi bu değerlendirmenin en kritik uygulamalarından biridir.
Kart Verisini Kendi Sisteminizde İşliyorsanız
Eğer bir işletme kart verilerini kendi altyapısında işlemeyi tercih ediyorsa, ağ segmentasyonu, güçlü şifreleme, düzenli güvenlik açığı taraması ve sıkı erişim kontrolü gibi PCI-DSS gereksinimlerinin tam kapsamıyla uygulanması gerekir. Bu, önemli bir teknik yatırım ve sürekli bir uyumluluk yükü anlamına gelir.
Uyumsuzluğun Sonuçları
PCI-DSS uyumsuzluğu, kart ağlarının uyguladığı cezalara, işlem kabul yeteneğinin kısıtlanmasına ve bir veri ihlali durumunda çok daha ağır sorumluluklara yol açabilir. Bu nedenle uyumluluk, isteğe bağlı bir iyileştirme değil, kart ödemesi kabul eden her işletme için temel bir gerekliliktir.
Sonuç
E-ticaret sitelerinde ödeme güvenliği, PCI-DSS standardının doğru şekilde ele alınmasını gerektirir. Çoğu küçük ve orta ölçekli işletme için, kart verisini hiç işlememek ve güvenilir bir ödeme sağlayıcısına yönlendirmek, hem güvenliği hem de uyumluluk yükünü en pratik şekilde yönetmenin yoludur.
📩 Ödeme Güvenliğinizi Birlikte Değerlendirelim
E-ticaret sitenizin PCI-DSS uyumluluğunu ve ödeme güvenliğini gözden geçirmek isterseniz, ekibimizle iletişime geçebilirsiniz.
Bu yazı, sahada tekrar karşılaştığımız gözlemler üzerine Veluva ekibi tarafından hazırlanmıştır. Kendi altyapınıza özel bir değerlendirme istiyorsanız bizimle iletişime geçebilirsiniz.