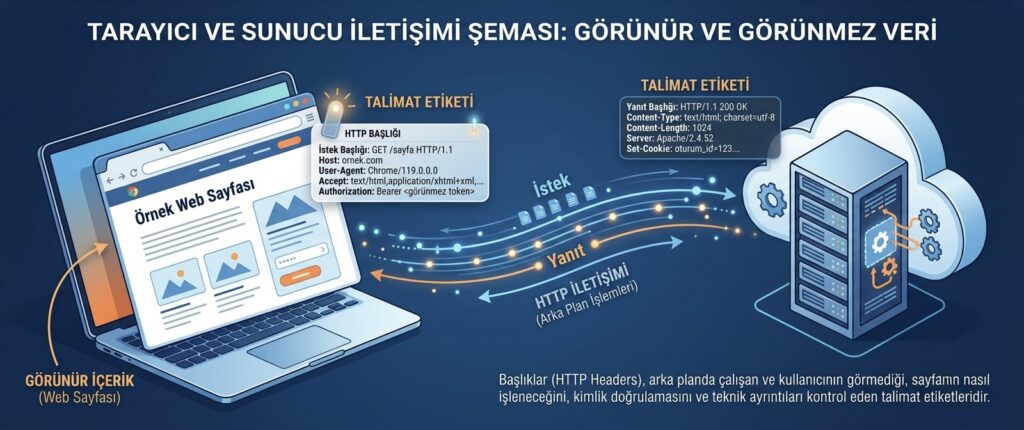
Bir web sitesi ile tarayıcı arasındaki her iletişim, görünmeyen bir dizi HTTP başlığı (header) içerir. Bu başlıkların bir kısmı, tarayıcıya belirli güvenlik davranışlarını nasıl uygulayacağını söyler; doğru yapılandırılmış güvenlik başlıkları, birçok yaygın saldırı türünü, ek bir yazılım yatırımı gerektirmeden, neredeyse ücretsiz bir şekilde engelleyebilir.
Bu yazıda, HTTP güvenlik başlıklarının ne olduğunu ve neden önemli olduğunu ele alıyoruz.
Yaygın Güvenlik Başlıkları ve İşlevleri
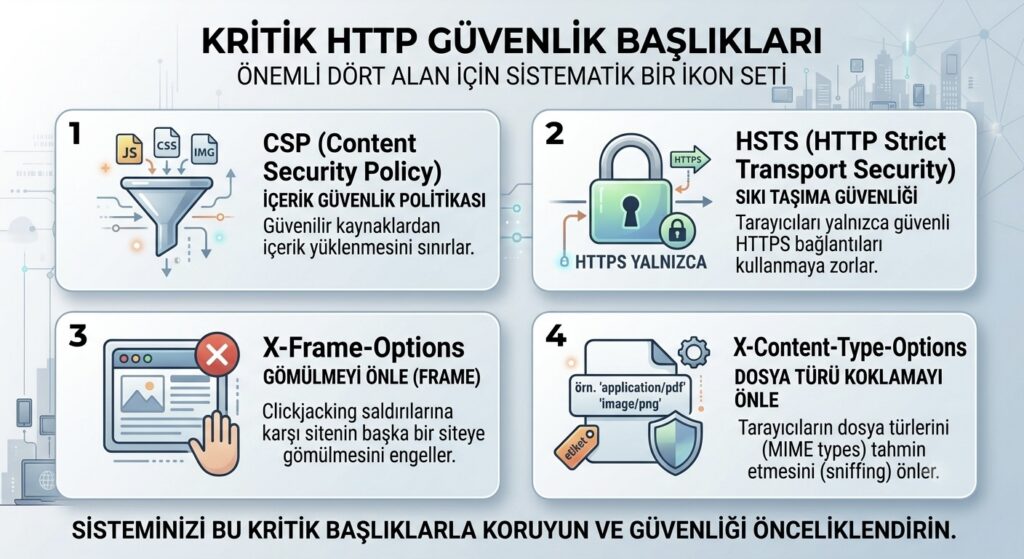
- Content-Security-Policy (CSP): Sayfada hangi kaynaklardan script, stil veya içerik yüklenebileceğini sınırlandırarak, kötü amaçlı script enjeksiyonu saldırılarını (XSS) önemli ölçüde zorlaştırır.
- Strict-Transport-Security (HSTS): Tarayıcıya, siteye yalnızca şifreli (HTTPS) bağlantı üzerinden erişilmesi gerektiğini bildirir; şifresiz bağlantıya düşürme saldırılarını engeller.
- X-Frame-Options: Sitenin başka bir sayfa içine gizli bir çerçeve (iframe) olarak yerleştirilmesini engelleyerek, tıklama hırsızlığı (clickjacking) saldırılarına karşı koruma sağlar.
- X-Content-Type-Options: Tarayıcının, bir dosyanın türünü yanlış yorumlayarak güvenlik açığı oluşturmasını engeller.
XSS gibi saldırıların OWASP Top 10 kapsamında neden öncelikli bir risk kategorisi olduğunu, OWASP Top 10 nedir ve şirketler için ne anlama gelir yazımızda ele almıştık; güvenlik başlıkları bu risklere karşı düşük maliyetli ama etkili bir savunma katmanı sunuyor.
Neden Düşük Maliyetli Ama Yüksek Etkili?
Güvenlik başlıklarının uygulanması, genellikle sunucu veya web sunucusu yazılımı üzerinde birkaç satırlık bir yapılandırma değişikliğinden ibarettir; ek bir yazılım satın almaya veya karmaşık bir altyapı değişikliğine gerek kalmaz. Buna karşılık, doğru yapılandırıldıklarında birçok yaygın saldırı türünü önemli ölçüde zorlaştırırlar.
Yapılandırmayı Test Etmek
Bir sitenin mevcut güvenlik başlıklarının durumu, çevrimiçi ücretsiz analiz araçlarıyla hızlıca kontrol edilebilir. Bu tür bir kontrol, hangi başlıkların eksik olduğunu ve nasıl iyileştirilebileceğini net şekilde ortaya koyar.
Dikkatli Yapılandırma Gerekliliği
Güvenlik başlıklarının, özellikle CSP gibi karmaşık olanların, yanlış yapılandırılması durumunda sitenin bazı meşru işlevlerini (örneğin belirli bir üçüncü parti script’i) engelleyebileceği unutulmamalıdır. Bu nedenle değişikliklerin önce bir test ortamında denenmesi önerilir.
Sonuç
HTTP güvenlik başlıkları, düşük maliyetle uygulanabilen ama etkisi yüksek olan bir güvenlik katmanıdır. Doğru yapılandırıldığında, birçok yaygın web saldırısına karşı ek bir savunma hattı oluşturur ve bu, çoğu web sitesi için gözden kaçırılan ama kolayca kapatılabilir bir boşluktur.
📩 Güvenlik Başlıklarınızı Birlikte Yapılandıralım
Web sitenizin güvenlik başlıklarını gözden geçirip iyileştirmek isterseniz, ekibimizle iletişime geçebilirsiniz.
Bu yazı, sahada tekrar karşılaştığımız gözlemler üzerine Veluva ekibi tarafından hazırlanmıştır. Kendi altyapınıza özel bir değerlendirme istiyorsanız bizimle iletişime geçebilirsiniz.