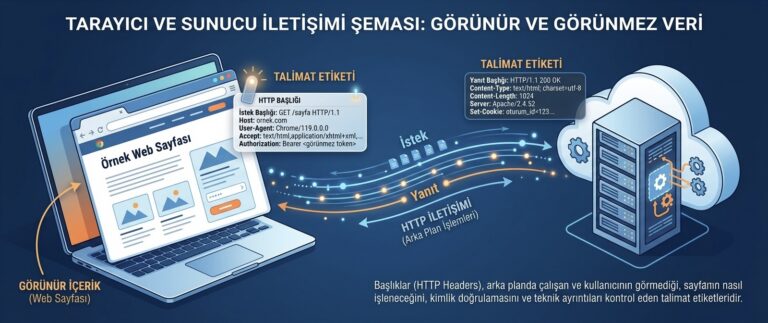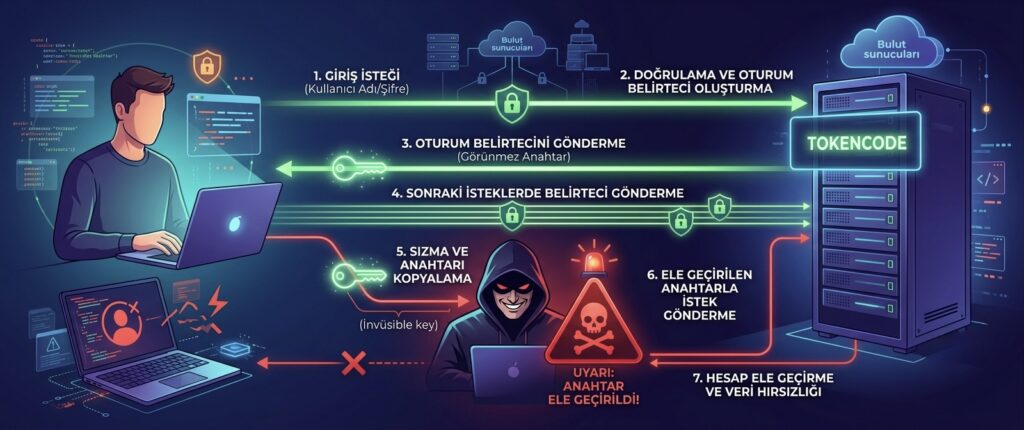
Bir kullanıcı bir web sitesine giriş yaptığında, sistem o kullanıcıyı sonraki her istekte yeniden tanımak için bir “oturum” oluşturur. Bu oturumun nasıl yönetildiği, görünmeyen ama kritik bir güvenlik katmanıdır; zayıf yönetilen bir oturum, bir saldırganın kullanıcı adı ve şifreye hiç ihtiyaç duymadan, doğrudan aktif bir oturumu ele geçirmesine imkân tanıyabilir.
Bu yazıda, oturum yönetimi güvenliğinin nasıl sağlanabileceğini ele alıyoruz.
Oturum Yönetimi Neden Kritik?
Bir kullanıcı giriş yaptıktan sonra, her sayfa isteğinde şifresini yeniden girmesi beklenmez; bunun yerine sistem, o kullanıcıya özgü bir oturum belirteci (session token) atar ve bu belirteç, kullanıcının kimliğini doğrulamak için kullanılır. Bu belirtecin çalınması veya tahmin edilmesi, saldırganın o kullanıcı gibi davranmasına imkân tanır; bu saldırı türüne oturum ele geçirme (session hijacking) denir.
Güvenli Oturum Yönetiminin Temel Unsurları
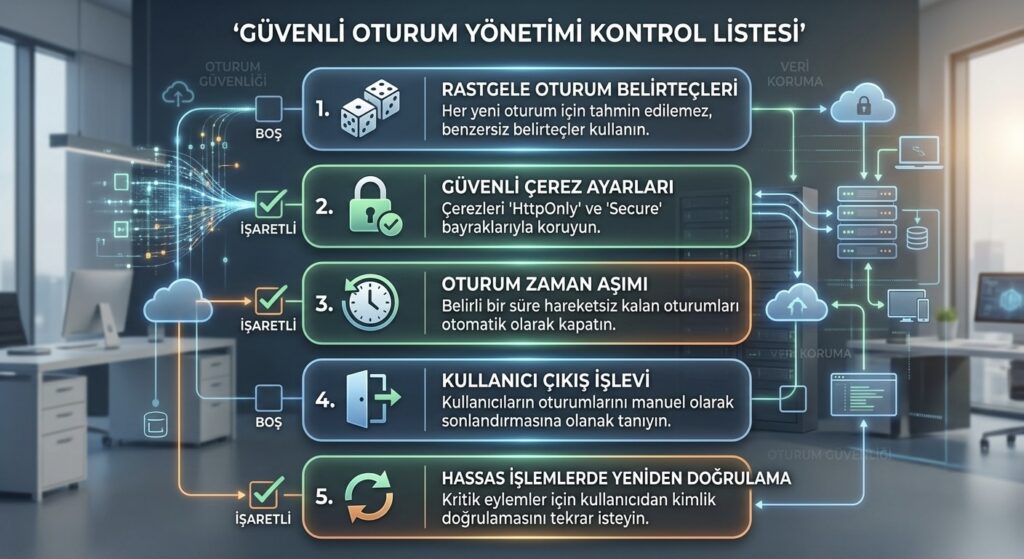
- Güçlü ve tahmin edilemez oturum belirteçleri: Belirteçlerin rastgele ve yeterince uzun olması, tahmin edilerek ele geçirilmesini zorlaştırır.
- Güvenli çerez ayarları: Oturum çerezlerinin yalnızca şifreli bağlantı üzerinden iletilmesi ve tarayıcı script’leri tarafından okunamaz şekilde işaretlenmesi.
- Oturum zaman aşımı: Belirli bir işlemsizlik süresinden sonra oturumun otomatik olarak sona ermesi.
- Çıkış yapıldığında oturumun geçersiz kılınması: Kullanıcı çıkış yaptığında, o oturum belirtecinin sunucu tarafında da tamamen geçersiz hale getirilmesi.
- Yeniden kimlik doğrulama gerektiren kritik işlemler: Şifre değiştirme gibi hassas işlemler için, mevcut oturum yeterli olsa bile ek bir doğrulama istenmesi.
Kimlik doğrulama zafiyetlerinin WASP Top 10 kapsamında da öne çıkan bir risk kategorisi olduğunu, OOWASP Top 10 nedir ve şirketler için ne anlama gelir yazımızda ele almıştık; oturum yönetimi bu kategorinin somut bir uygulama alanıdır.
Genel Ağlarda Oturum Riski
Kamuya açık Wi-Fi gibi güvenilmeyen ağlarda, şifrelenmemiş bir bağlantı üzerinden iletilen oturum bilgileri, ağı dinleyen biri tarafından yakalanabilir. Tüm sitenin HTTPS üzerinden çalışması, bu tür bir dinleme riskini büyük ölçüde ortadan kaldırır.
Sonuç
Oturum yönetimi, kullanıcı deneyiminin arka planında sessizce çalışan ama güvenlik açısından kritik bir bileşendir. Güçlü belirteçler, güvenli çerez yapılandırması ve doğru zaman aşımı politikaları bir araya geldiğinde, bir web uygulamasının en sık istismar edilen zafiyet noktalarından biri etkili şekilde korunmuş olur.
📩 Oturum Güvenliğinizi Birlikte Değerlendirelim
Web uygulamanızın oturum yönetimi güvenliğini gözden geçirmek isterseniz, ekibimizle iletişime geçebilirsiniz.
Bu yazı, sahada tekrar karşılaştığımız gözlemler üzerine Veluva ekibi tarafından hazırlanmıştır. Kendi altyapınıza özel bir değerlendirme istiyorsanız bizimle iletişime geçebilirsiniz.