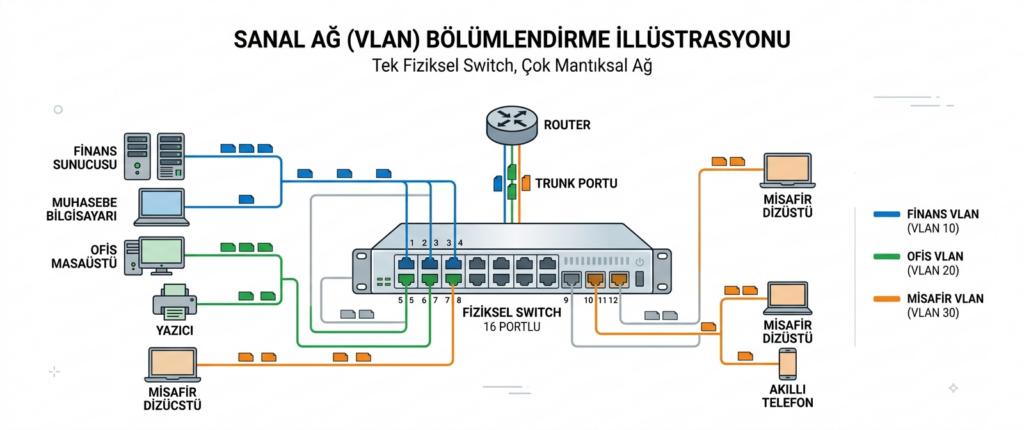
VLAN (Virtual Local Area Network), fiziksel olarak aynı ağ altyapısını paylaşan cihazları, mantıksal olarak birbirinden ayrı ağlara bölme yöntemidir. Yeni kablolama veya ek donanım gerektirmeden, mevcut switch altyapısı üzerinden farklı ağ bölümleri oluşturulmasını sağlar. Bu esneklik, VLAN’ı hem küçük hem de büyük ölçekli şirketler için erişilebilir ve etkili bir güvenlik aracı haline getirir.
Bu yazıda, VLAN’ın teknik olarak nasıl çalıştığını ve şirket güvenliğine somut olarak ne gibi katkılar sağladığını ele alıyoruz.
VLAN Teknik Olarak Ne Yapar?
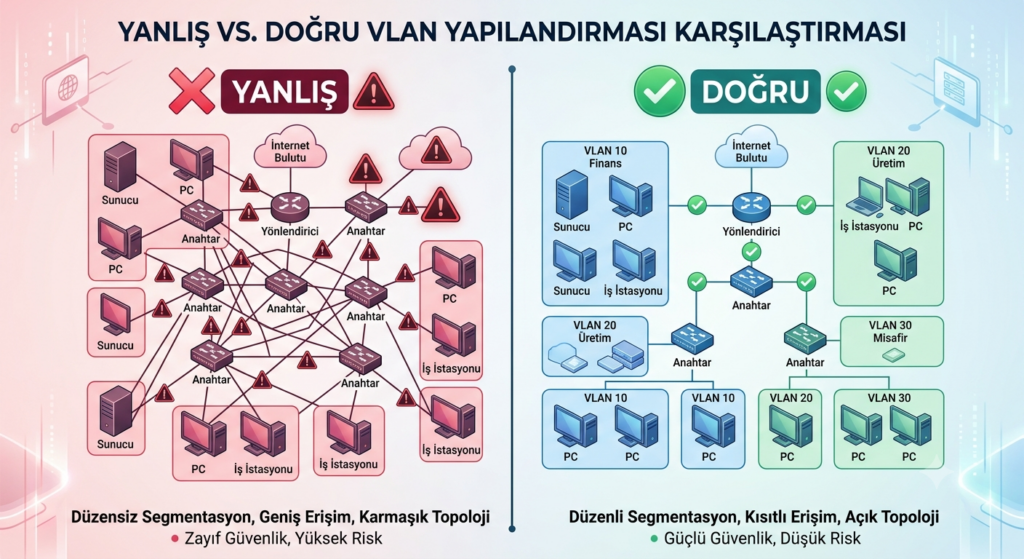
Normal koşullarda aynı fiziksel switch’e bağlı tüm cihazlar, aynı yayın alanını (broadcast domain) paylaşır; bu da bir cihazın gönderdiği belirli trafik türlerinin, o switch’e bağlı diğer tüm cihazlar tarafından görülebilmesi anlamına gelir. VLAN, bu yayın alanını mantıksal olarak bölerek, farklı VLAN’lara atanmış cihazların birbirinin trafiğini doğrudan görememesini sağlar. Bir VLAN’dan diğerine geçiş, yalnızca yönlendirme (routing) katmanında tanımlanmış kurallarla, genellikle bir güvenlik duvarı veya katman 3 switch üzerinden mümkün olur.
Güvenlik Açısından Sağladığı Faydalar
- Trafik izolasyonu: Farklı VLAN’lardaki cihazlar birbirinin trafiğini dinleyemez, bu da ağ üzerinden yapılan izleme veya dinleme saldırılarını zorlaştırır.
- Yayılma alanının sınırlanması: Bir cihazda oluşan bir kötü amaçlı yazılım bulaşması, aynı VLAN dışındaki cihazlara doğrudan sıçrayamaz.
- Hassas sistemlerin izolasyonu: Finans, insan kaynakları veya üretim gibi hassas veriler barındıran sistemler, ayrı bir VLAN’da tutularak genel ofis trafiğinden izole edilebilir.
- Misafir erişiminin kontrolü: Ziyaretçilere sunulan Wi-Fi bağlantısı, ayrı bir VLAN’a atanarak kurumsal kaynaklara erişimi tamamen engellenebilir.
- Politika uygulamasının kolaylaşması: Güvenlik kuralları, tek tek cihaz bazında değil, VLAN bazında tanımlanabildiği için yönetim daha tutarlı hale gelir.
VLAN’ın, network segmentasyonunun en yaygın uygulama yöntemlerinden biri olduğunu network segmentasyonu yazımızda da belirtmiştik; bu yazıda VLAN’ı özellikle güvenlik açısından daha yakından inceliyoruz.
Yaygın Yapılandırma Hataları
VLAN’ın sağladığı güvenlik avantajı, doğru yapılandırılmasına bağlıdır. Sık karşılaşılan hatalar arasında, VLAN’lar arası geçişe izin veren gereğinden geniş yönlendirme kuralları, kullanılmayan portların varsayılan VLAN’da bırakılması ve yönetim trafiğinin (switch’lerin yönetim arayüzü gibi) ayrı bir VLAN’da izole edilmemesi sayılabilir. Bu tür hatalar, VLAN’ın sağladığı izolasyonu büyük ölçüde etkisiz hale getirebilir.
VLAN Her Şirket İçin Uygun mu?
VLAN, ek donanım yatırımı gerektirmeden mevcut altyapı üzerinde uygulanabildiği için, küçük ve orta ölçekli şirketler için de erişilebilir bir çözümdür. Karmaşık bir mikro segmentasyon veya fiziksel segmentasyon yatırımına henüz hazır olmayan şirketler için VLAN, düşük maliyetle önemli bir güvenlik iyileştirmesi sağlayan pratik bir başlangıç noktasıdır.
📩 Şirketinizin Ağ Altyapısını Değerlendirelim
Mevcut ağınızda VLAN kullanımının doğru yapılandırılıp yapılandırılmadığından emin değilseniz, ekibimizle iletişime geçerek birlikte gözden geçirebiliriz.
Bu yazı, sahada tekrar karşılaştığımız gözlemler üzerine Veluva ekibi tarafından hazırlanmıştır. Kendi altyapınıza özel bir değerlendirme istiyorsanız bizimle iletişime geçebilirsiniz.