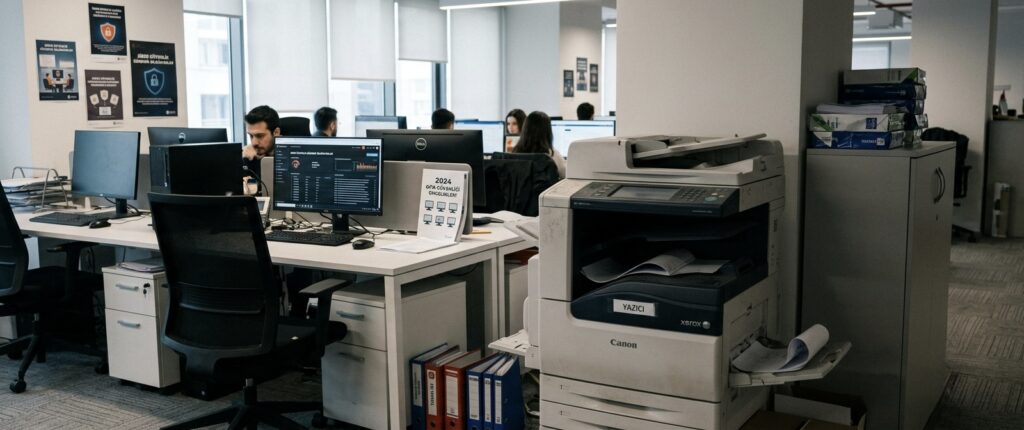
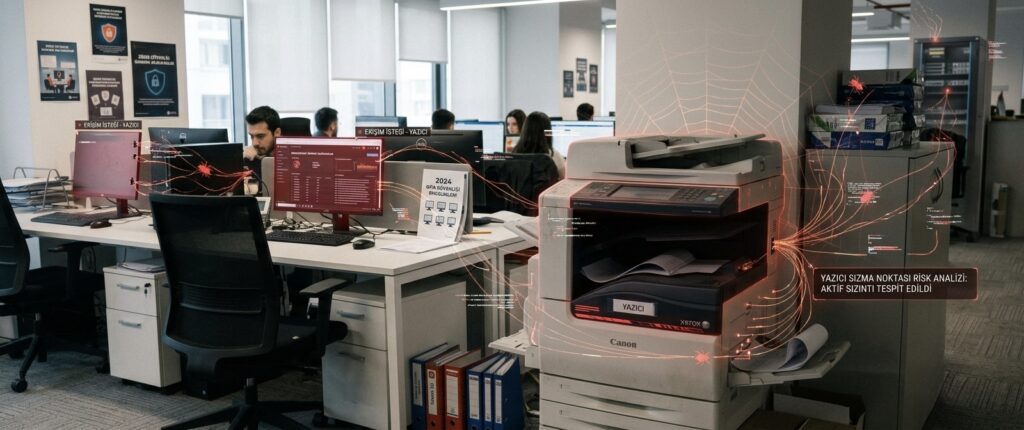
Bir şirketin güvenlik gündeminde bilgisayarlar, sunucular ve mobil cihazlar genellikle öncelikli yer tutar; ancak yazıcılar, tarayıcılar ve akıllı ofis ekipmanları çoğu zaman bu gündemin dışında kalır. Oysa bu cihazlar da ağa bağlı birer bilgisayar gibi çalışır ve genellikle çok daha zayıf güvenlik standartlarıyla yönetilir.
Bu yazıda, yazıcı ve ofis IoT cihazlarının güvenliğinin neden göz ardı edildiğini ve bu riskin nasıl yönetilebileceğini ele alıyoruz.
Neden Gözden Kaçıyor?
Yazıcılar ve benzeri ofis cihazları, “bilgisayar” olarak algılanmadıkları için güvenlik politikalarının, güncelleme süreçlerinin ve envanter takibinin dışında kalabiliyor. Ancak bu cihazlar genellikle kendi işletim sistemine, ağ bağlantısına ve bazen dahili depolama alanına sahip, tam teşekküllü birer bilgisayar gibi çalışıyor.
Bu Cihazlar Üzerinden Ne Tür Riskler Doğar?
- Ağ içine sızma noktası: Güncellenmemiş bir yazıcı, saldırganın ağa sızması için bir başlangıç noktası olabilir.
- Hassas belge riski: Yazıcılar, üzerlerinden geçen belgelerin dahili belleğinde geçici veya kalıcı kopyalarını tutabilir.
- Varsayılan yönetim şifreleri: Birçok yazıcı, hiç değiştirilmemiş fabrika ayarı şifrelerle yönetim paneline sahiptir.
- Güncellenmeyen firmware: Yazıcı üreticileri, bilgisayar yazılımlarına kıyasla çok daha az sıklıkla güvenlik güncellemesi yayınlar.
Bu tür cihazların genel IoT güvenlik riskleriyle ortak noktalarını, IoT cihazlarının kurumsal ağa getirdiği riskler yazımızda da ele almıştık; yazıcılar bu kategorinin en yaygın ama en az fark edilen örneklerinden biridir.
Bu Riski Yönetmenin Yolları
Ofis cihazlarının BT envanterine dahil edilmesi, varsayılan yönetim şifrelerinin değiştirilmesi ve bu cihazların ayrı bir ağ segmentinde tutulması, temel ama etkili önlemlerdir. Ayrıca yazıcı gibi cihazların yönetim arayüzlerine erişimin, yalnızca yetkili BT personeliyle sınırlandırılması önerilir.
Satın Alma Aşamasında Değerlendirme
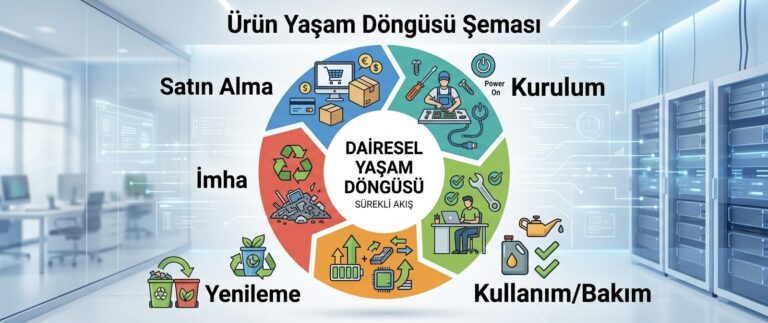
Yeni bir ofis cihazı satın alınırken, üreticinin güvenlik güncellemesi sağlama sıklığı ve cihazın temel güvenlik özellikleri (şifreleme, erişim kontrolü gibi) değerlendirilmelidir. Bu, yalnızca fiyat ve işlevsellik üzerinden yapılan kararların uzun vadede yarattığı riski azaltır.
Sonuç
Yazıcılar ve ofis IoT cihazları, görünürlükleri düşük olsa da gerçek bir güvenlik riski taşır. Bu cihazların BT envanterine ve güvenlik politikalarına dahil edilmesi, ağın bu sıkça unutulan köşesinde oluşabilecek riskleri önemli ölçüde azaltır.
📩 Ofis Cihazlarınızın Güvenliğini Birlikte Değerlendirelim
Yazıcı ve diğer ofis cihazlarınızın güvenlik açısından mevcut durumunu gözden geçirmek isterseniz, ekibimizle iletişime geçebilirsiniz.
Bu yazı, sahada tekrar karşılaştığımız gözlemler üzerine Veluva ekibi tarafından hazırlanmıştır. Kendi altyapınıza özel bir değerlendirme istiyorsanız bizimle iletişime geçebilirsiniz.