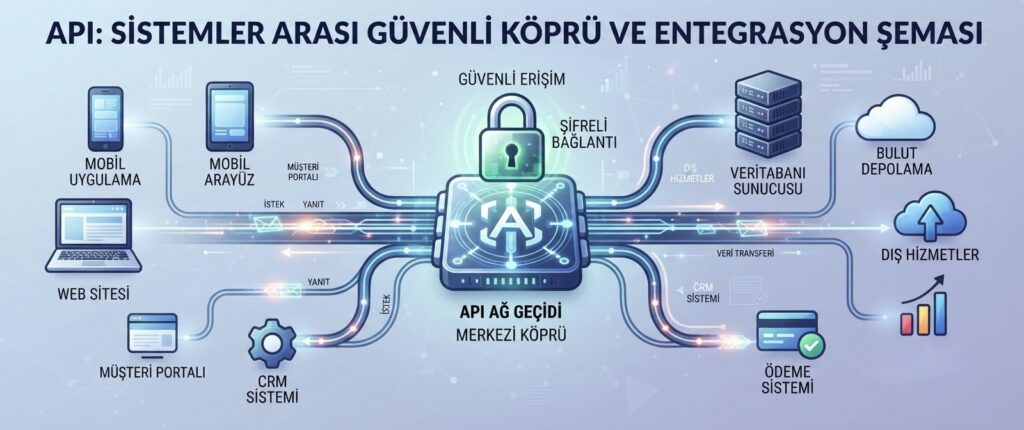
Günümüzde neredeyse her dijital ürün, farklı sistemlerin birbiriyle konuşmasını sağlayan API’lere (Application Programming Interface) dayanıyor. Mobil uygulamalar, üçüncü parti entegrasyonlar, ödeme sistemleri — hepsi API’ler üzerinden veri alışverişi yapıyor. Ancak bu yaygın kullanım, API’leri saldırganlar için de giderek daha cazip bir hedef haline getiriyor; çünkü bir API genellikle doğrudan veriye ve iş mantığına erişim sağlayan bir kapı işlevi görüyor.
Bu yazıda, API güvenliğinin neden bu kadar kritik olduğunu ve şirketlerin bu alanda nelere dikkat etmesi gerektiğini ele alıyoruz.
API’ler Neden Bu Kadar Riskli Bir Yüzey Oluşturur?
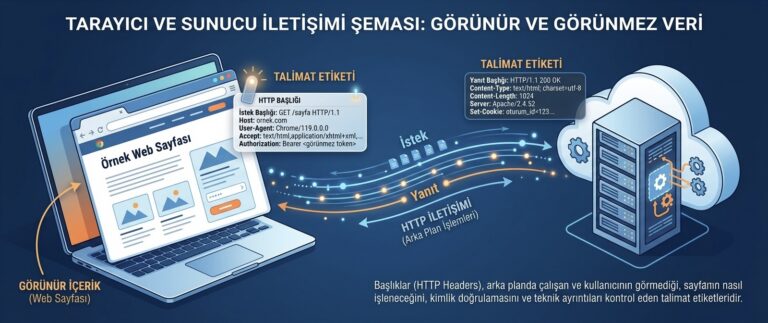
Bir API, genellikle bir uygulamanın arka planındaki veritabanına ve iş mantığına doğrudan erişim sağlar. Bir web sayfasında görünmeyen ama API üzerinden erişilebilen bir zafiyet, saldırganın kullanıcı arayüzünü tamamen atlayarak doğrudan veriye ulaşmasına imkân tanıyabilir. Ayrıca API’ler genellikle otomatik sistemler tarafından çağrıldığı için, kötüye kullanım da otomatikleştirilmiş ve büyük ölçekli olabilir.
Yaygın API Güvenlik Riskleri
- Zayıf kimlik doğrulama: Yetersiz korunan API anahtarları veya token’lar, yetkisiz erişime kapı aralar.
- Aşırı veri ifşası: API’nin ihtiyaçtan fazla veri döndürmesi, istemci tarafında filtrelenmesi gereken hassas bilgilerin açığa çıkmasına yol açabilir.
- Hız sınırlama eksikliği (rate limiting): Bir API’ye sınırsız istek gönderilebilmesi, kaba kuvvet saldırılarını veya hizmet dışı bırakma girişimlerini kolaylaştırır.
- Yetersiz yetkilendirme kontrolü: Bir kullanıcının, kendisine ait olmayan verilere yalnızca ID değerini değiştirerek erişebilmesi.
API Güvenliğini Sağlamak İçin Temel Uygulamalar
Her API çağrısında güçlü kimlik doğrulama ve yetkilendirme kontrolü zorunlu tutulmalı, dönen veri yalnızca gerçekten gerekli alanlarla sınırlandırılmalıdır. Hız sınırlama mekanizmaları, kötüye kullanımı ve otomatik saldırı girişimlerini engeller. Ayrıca tüm API trafiğinin günlüğe kaydedilmesi, şüpheli bir kullanım kalıbının fark edilmesini kolaylaştırır.
API trafiğini filtreleyen ve saldırı kalıplarını tespit eden bir katman olarak web uygulama güvenlik duvarının (WAF) rolünü, web uygulama güvenlik duvarı nedir yazımızda ele alacağız.
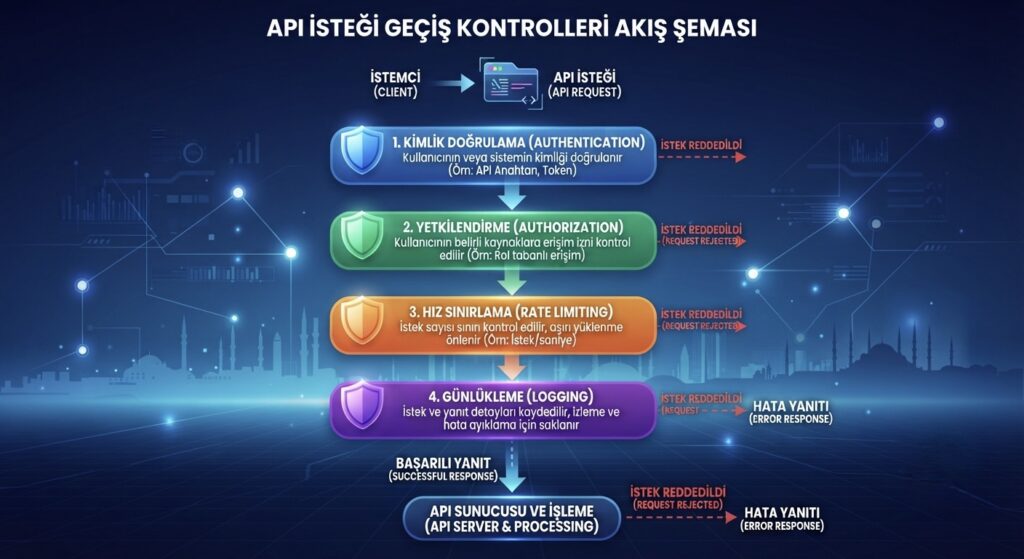
Üçüncü Parti API Entegrasyonlarına Dikkat
Şirketler yalnızca kendi API’lerini değil, üçüncü taraf servislerin API’lerini de sıkça kullanır. Bu entegrasyonlarda, üçüncü tarafın güvenlik standartları da şirketin genel güvenlik duruşunu doğrudan etkiler; bu nedenle entegre edilen her API’nin güvenlik açısından değerlendirilmesi önerilir.
Sonuç
API’ler, modern dijital sistemlerin görünmez ama kritik bağlantı noktalarıdır ve bu görünmezlik, güvenliğin gözden kaçmasına neden olabilir. Güçlü kimlik doğrulama, sınırlı veri ifşası ve düzenli izleme ile desteklenen bir API güvenlik yaklaşımı, hem doğrudan veri sızıntılarını hem de otomatikleştirilmiş kötüye kullanım girişimlerini önemli ölçüde azaltır.
📩 API Güvenliğinizi Birlikte Değerlendirelim
Şirketinizin API’lerinin güvenlik açısından mevcut durumunu gözden geçirmek isterseniz, ekibimizle iletişime geçebilirsiniz.
Bu yazı, sahada tekrar karşılaştığımız gözlemler üzerine Veluva ekibi tarafından hazırlanmıştır. Kendi altyapınıza özel bir değerlendirme istiyorsanız bizimle iletişime geçebilirsiniz.