Geleneksel bir güvenlik duvarı, ağ trafiğini IP adresi ve port bilgisine göre denetler; ancak bir web uygulamasına yönelik saldırıların çoğu, tamamen meşru görünen bir HTTP isteğinin içine gizlenmiş kötü amaçlı kod veya komutlar şeklinde gelir. Web Uygulama Güvenlik Duvarı (WAF), tam olarak bu tür saldırıları tespit etmek ve engellemek için tasarlanmış, uygulama katmanında çalışan özel bir koruma katmanıdır.
Bu yazıda, WAF’ın ne olduğunu, hangi saldırı türlerine karşı koruma sağladığını ve şirketlerin bunu nasıl değerlendirmesi gerektiğini ele alıyoruz.
WAF Nasıl Çalışır?
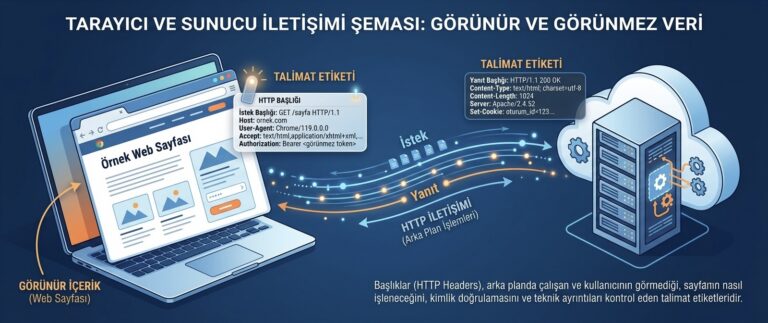
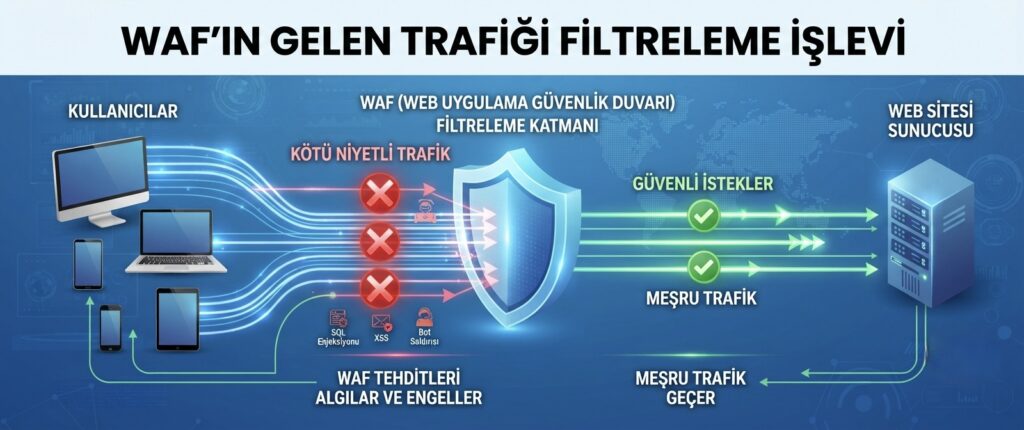
WAF, bir web uygulamasına gelen HTTP/HTTPS trafiğini gerçek zamanlı olarak inceler ve önceden tanımlanmış kurallara veya davranışsal analizlere göre şüpheli istekleri engeller. Geleneksel bir güvenlik duvarından farklı olarak, WAF isteğin içeriğine (form verileri, URL parametreleri, başlıklar gibi) bakarak karar verir.
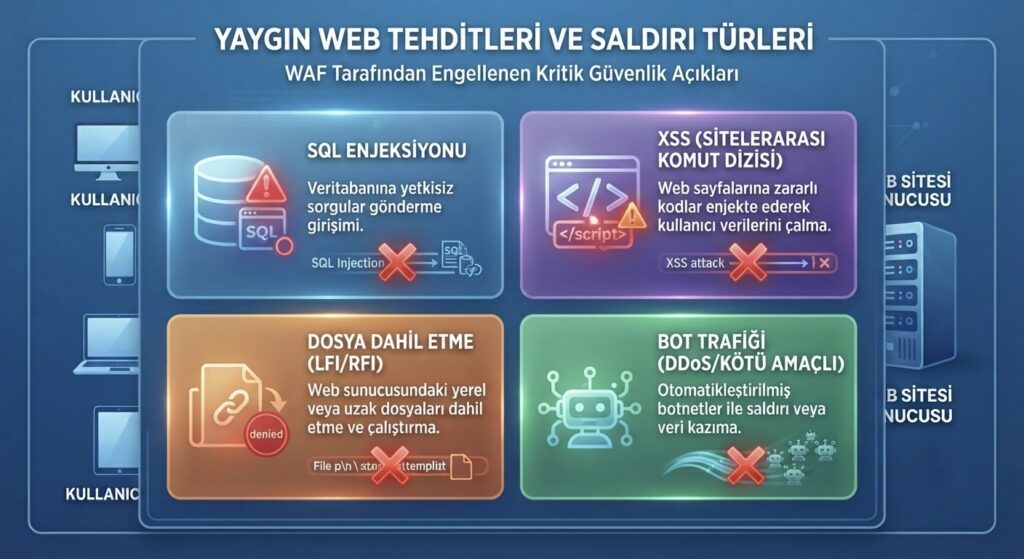
WAF Hangi Saldırılara Karşı Koruma Sağlar?
- SQL enjeksiyonu: Veritabanı sorgularına kötü amaçlı kod enjekte etme girişimleri.
- Siteler arası betik çalıştırma (XSS): Bir web sayfasına kötü amaçlı script yerleştirme saldırıları.
- Dosya dahil etme saldırıları: Sunucu üzerinde yetkisiz dosyalara erişim veya kod çalıştırma girişimleri.
- Otomatik bot trafiği: Kaba kuvvet girişimleri, veri kazıma (scraping) veya spam amaçlı otomatik istekler.
API’lere yönelik saldırıların birçoğunun da bu kategoriye girdiğini, API güvenliği neden kritik yazımızda ele almıştık; WAF, API trafiğini de kapsayacak şekilde yapılandırılabilir.
WAF, Diğer Güvenlik Önlemlerinin Yerini Tutar mı?
WAF, güçlü bir koruma katmanı olsa da, güvenli yazılım geliştirme uygulamalarının yerini tutmaz. Uygulamanın kendisinde bulunan temel güvenlik açıkları, WAF tarafından bir ölçüde maskelenebilir, ancak kaynak kodun kendisinde düzeltilmedikçe risk tamamen ortadan kalkmaz. WAF, katmanlı bir savunmanın parçası olarak düşünülmelidir, tek başına yeterli bir çözüm olarak değil.
Bulut Tabanlı ve Yerinde WAF Seçenekleri
WAF çözümleri, şirketin kendi altyapısında kurulabileceği gibi, bulut tabanlı bir hizmet olarak da sunulabilir. Bulut tabanlı WAF’lar genellikle daha hızlı devreye alınır ve güncel tehdit istihbaratından otomatik olarak faydalanır; yerinde çözümler ise daha fazla özelleştirme imkânı sunabilir.
Sonuç
Web Uygulama Güvenlik Duvarı, uygulama katmanına özgü saldırıları tespit edip engelleyen, geleneksel ağ güvenlik duvarının kapsayamadığı bir boşluğu dolduran önemli bir koruma katmanıdır. Güvenli yazılım geliştirme uygulamalarıyla birlikte kullanıldığında, web ve API tabanlı sistemler için güçlü bir savunma hattı oluşturur.
📩 Web Uygulama Güvenliğinizi Birlikte Değerlendirelim
Web uygulamanız için bir WAF çözümünün ne kadar fayda sağlayacağını değerlendirmek isterseniz, ekibimizle iletişime geçebilirsiniz.
Bu yazı, sahada tekrar karşılaştığımız gözlemler üzerine Veluva ekibi tarafından hazırlanmıştır. Kendi altyapınıza özel bir değerlendirme istiyorsanız bizimle iletişime geçebilirsiniz.