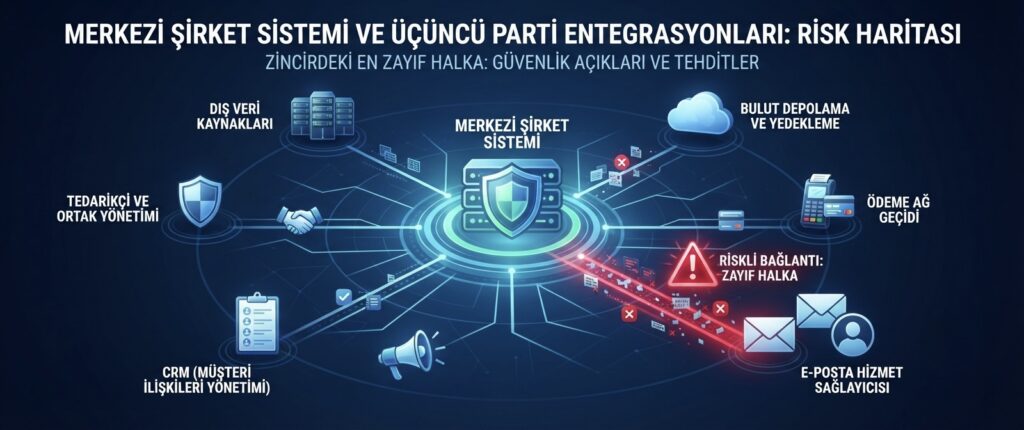
Modern iş uygulamaları, nadiren tek başına çalışır; ödeme sistemleri, pazarlama araçları, müşteri ilişkileri yönetimi platformları ve daha birçok üçüncü parti servis, birbirine entegre şekilde çalışır. Bu entegrasyonlar operasyonel verimlilik sağlasa da, her biri şirketin güvenlik sınırlarını bir ölçüde dışarıya genişletir. Bir üçüncü parti servisteki zafiyet, doğrudan sizin sisteminizi etkileyebilir.
Bu yazıda, üçüncü parti entegrasyonların getirdiği güvenlik risklerini ve bu riskleri yönetmenin yollarını ele alıyoruz.
Neden Bir Risk Kaynağı?
Bir üçüncü parti servise entegre olduğunuzda, o servisin güvenlik standartları da dolaylı olarak sizin güvenlik duruşunuzun bir parçası haline gelir. O servis bir veri ihlali yaşarsa, sizinle paylaşılan veya sizin ona ilettiğiniz veriler de etkilenebilir. Ayrıca entegrasyon için verilen erişim yetkileri, gereğinden geniş tanımlandığında, üçüncü parti üzerinden sizin sisteminize erişim kapısı açılmış olur.
Yaygın Risk Noktaları
- Aşırı geniş erişim yetkileri: Bir entegrasyona ihtiyaç duyduğundan fazla yetki verilmesi.
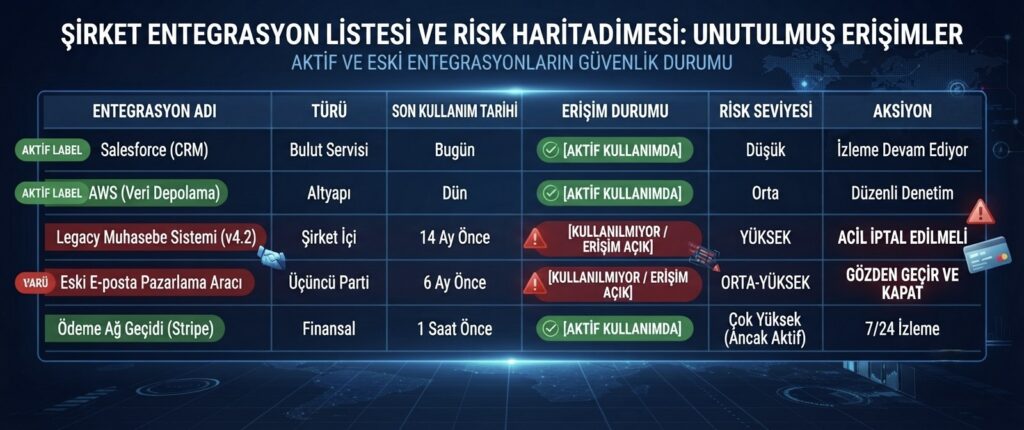
- Güncel olmayan entegrasyonlar: Artık kullanılmayan ama hâlâ aktif erişimi olan eski entegrasyonlar.
- Şeffaf olmayan veri işleme: Üçüncü tarafın verinizi nerede ve nasıl işlediğinin net olmaması.
- Zayıf kimlik doğrulama: Entegrasyonun kendisinin zayıf korunan API anahtarlarına dayanması.
API anahtarlarının ve erişim yetkilerinin doğru yönetilmesinin önemini, API güvenliği neden kritik yazımızda da ele almıştık; üçüncü parti entegrasyonlar bu prensiplerin özellikle dikkatli uygulanması gereken bir alandır.
Riskleri Yönetmenin Yolları
Her yeni entegrasyon öncesinde, üçüncü tarafın güvenlik standartlarını ve veri işleme politikalarını değerlendiren bir ön inceleme yapılmalıdır. Entegrasyonlara tanınan erişim yetkileri, en az yetki prensibine göre sınırlandırılmalı ve düzenli olarak gözden geçirilmelidir. Artık kullanılmayan entegrasyonların erişimi derhal kaldırılmalı, aktif entegrasyonların listesi güncel tutulmalıdır.
Sözleşme ve Sorumluluk Netliği
Üçüncü parti bir servisle çalışırken, bir veri ihlali durumunda sorumlulukların nasıl paylaşılacağı ve bildirim yükümlülüklerinin nasıl işleyeceği sözleşme düzeyinde netleştirilmelidir. Bu netlik, bir olay yaşandığında sürecin hızlı ve düzenli ilerlemesini sağlar.
Sonuç
Üçüncü parti entegrasyonlar, iş verimliliği için değerli olsa da, her biri şirketin güvenlik risk yüzeyini bir miktar genişletir. Düzenli değerlendirme, sınırlı erişim yetkileri ve güncel bir entegrasyon envanteri, bu riskleri yönetilebilir seviyede tutmanın temel yollarıdır.
📩 Entegrasyon Güvenliğinizi Birlikte Gözden Geçirelim
Şirketinizin aktif üçüncü parti entegrasyonlarını güvenlik açısından değerlendirmek isterseniz, ekibimizle iletişime geçebilirsiniz.
Bu yazı, sahada tekrar karşılaştığımız gözlemler üzerine Veluva ekibi tarafından hazırlanmıştır. Kendi altyapınıza özel bir değerlendirme istiyorsanız bizimle iletişime geçebilirsiniz.