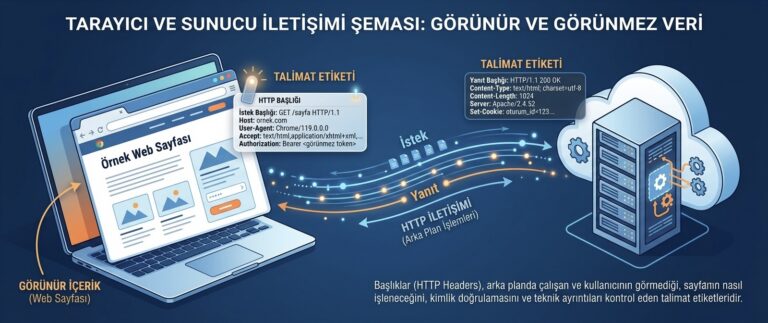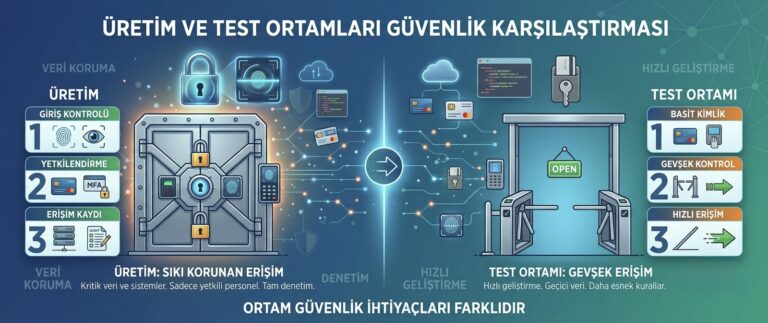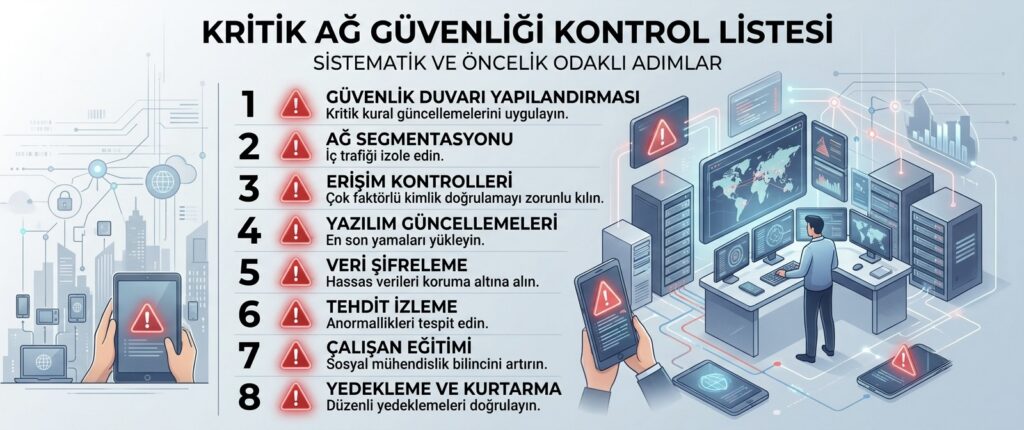
Web uygulama güvenliği söz konusu olduğunda, sektörün en yaygın referans noktalarından biri OWASP Top 10 listesidir. Bu liste, web uygulamalarında en sık karşılaşılan ve en yüksek riski taşıyan on güvenlik açığı kategorisini özetler ve düzenli aralıklarla güncellenir. Şirketler için bu liste, nereden başlayacağını bilmeyen bir güvenlik ekibine net bir öncelik haritası sunar.
Bu yazıda, OWASP Top 10’un ne olduğunu ve şirketler için pratik anlamını ele alıyoruz.
OWASP Nedir?
OWASP (Open Web Application Security Project), web uygulama güvenliğini geliştirmeyi amaçlayan, kâr amacı gütmeyen açık bir topluluk projesidir. Top 10 listesi, bu topluluğun geniş veri analizine dayanarak, gerçek dünyada en sık karşılaşılan ve en yüksek etkiye sahip güvenlik açığı kategorilerini sıraladığı bir referans kaynağıdır.
Listede Yer Alan Kategorilerin Genel Karakteri
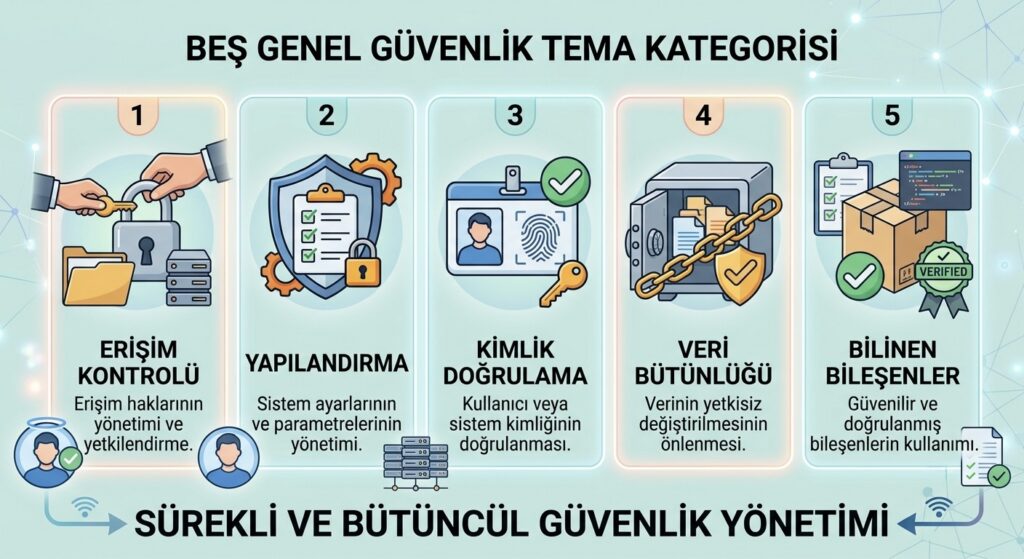
Liste, yıllar içinde güncellenmiş olsa da, genel olarak erişim kontrolü hataları, güvenlik yapılandırma eksiklikleri, kimlik doğrulama zafiyetleri, veri bütünlüğü sorunları ve bilinen bileşenlerdeki güvenlik açıklarının kullanımı gibi tekrar eden temaları içerir. Bu kategoriler, farklı teknolojiler ve sektörler genelinde şaşırtıcı derecede tutarlı bir şekilde karşımıza çıkar.
Bu kategorilerden erişim kontrolü ve yapılandırma hatalarının web uygulama güvenlik duvarı gibi araçlarla nasıl tamamlanabileceğini, web uygulama güvenlik duvarı nedir yazımızda ele almıştık.
Şirketler Bu Listeyi Nasıl Kullanmalı?
OWASP Top 10, bir denetim veya güvenlik değerlendirmesi için doğrudan kullanılabilecek pratik bir kontrol listesi işlevi görür. Geliştirme ekipleri, kod inceleme süreçlerinde bu kategorileri referans alarak, yaygın hataların erken aşamada fark edilmesini sağlayabilir. Ayrıca dış bir güvenlik firmasından hizmet alınırken, değerlendirmenin bu liste kapsamını içerip içermediği sorgulanabilir.
Listenin Sınırları
OWASP Top 10, en yaygın riskleri kapsasa da, bir uygulamanın karşılaşabileceği tüm güvenlik açıklarının kapsamlı bir listesi değildir. Şirkete özgü iş mantığı hataları veya daha nadir görülen saldırı teknikleri, bu listenin dışında kalabilir; bu nedenle liste bir başlangıç noktası olarak görülmeli, tek başına yeterli bir güvenlik çerçevesi olarak değil.
Sonuç
OWASP Top 10, web uygulama güvenliğinde nereden başlanacağını bilmeyen ekipler için değerli ve pratik bir yol haritası sunuyor. Bu listeyi geliştirme ve denetim süreçlerine entegre etmek, en sık karşılaşılan ve en yüksek etkili risklerin sistematik olarak ele alınmasını sağlıyor.
📩 Web Uygulamanızı OWASP Kriterlerine Göre Değerlendirelim
Web uygulamanızın OWASP Top 10 kapsamındaki risklere karşı durumunu değerlendirmek isterseniz, ekibimizle iletişime geçebilirsiniz.
Bu yazı, sahada tekrar karşılaştığımız gözlemler üzerine Veluva ekibi tarafından hazırlanmıştır. Kendi altyapınıza özel bir değerlendirme istiyorsanız bizimle iletişime geçebilirsiniz.