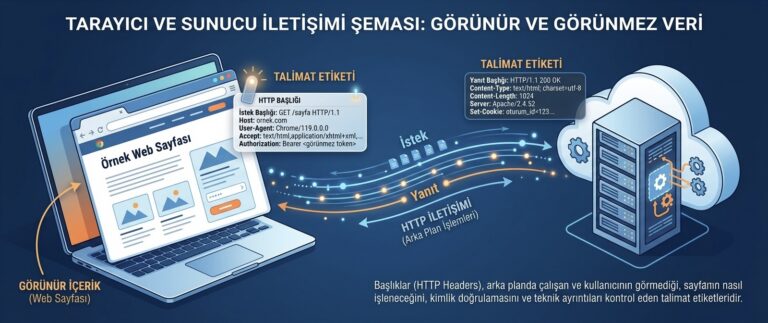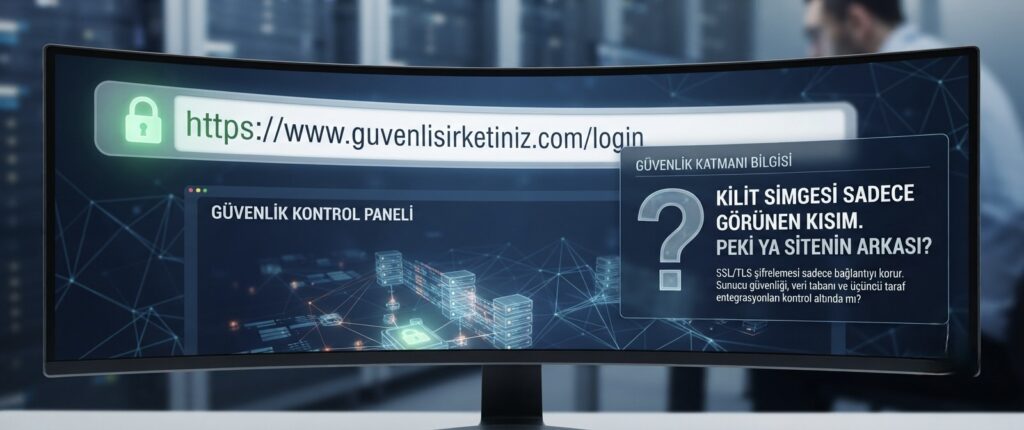
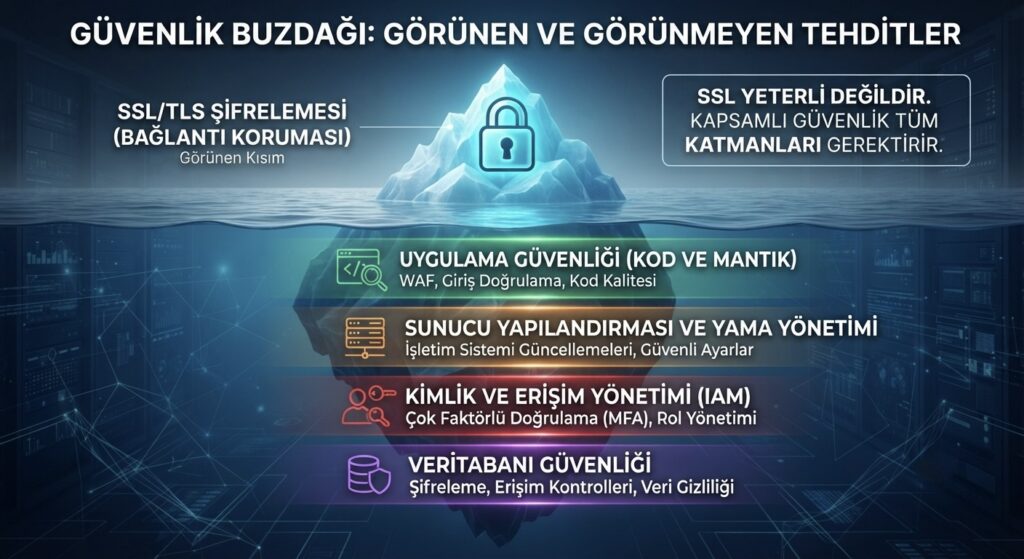
Bir web sitesinde SSL sertifikası olması, tarayıcıda kilit simgesinin görünmesini ve adres çubuğunda “https” ifadesinin çıkmasını sağlar. Birçok işletme sahibi için bu, “sitem güvenli” anlamına geliyor. Ancak SSL sertifikası yalnızca tarayıcı ile sunucu arasındaki veri iletişimini şifreler; web sitesinin kendisinde bulunan güvenlik açıklarına karşı hiçbir koruma sağlamaz.
Bu yazıda, SSL sertifikasının gerçekte ne işe yaradığını ve web sitesi güvenliği için neden tek başına yeterli olmadığını ele alıyoruz.
SSL Sertifikası Gerçekte Ne Yapar?
SSL/TLS sertifikası, kullanıcının tarayıcısı ile web sunucusu arasındaki veri iletişimini şifreler. Bu, bir kullanıcının form üzerinden girdiği bilgilerin (şifre, kredi kartı numarası gibi) aktarım sırasında araya girecek biri tarafından okunmasını engeller. Ancak bu koruma yalnızca “iletim” aşamasıyla sınırlıdır; verinin sunucuda nasıl saklandığı, uygulamanın kendisinde bir açık olup olmadığı, SSL’in kapsamı dışındadır.
SSL Varken Bile Var Olabilecek Riskler
- SQL enjeksiyonu ve XSS gibi uygulama açıkları: SSL, bu tür kod seviyesindeki zafiyetlere karşı hiçbir koruma sağlamaz.
- Zayıf kimlik doğrulama: Şifreli bir bağlantı üzerinden bile zayıf bir şifreyle giriş yapılabilir.
- Güncellenmemiş yazılım altyapısı: Web sitesinin çalıştığı CMS veya eklentilerdeki bilinen açıklar, SSL’den bağımsız olarak istismar edilebilir.
- Sunucu tarafı yapılandırma hataları: Yanlış yapılandırılmış erişim izinleri veya açık bırakılmış dizinler.
SQL enjeksiyonu ve XSS gibi uygulama seviyesi saldırılara karşı ek bir koruma katmanı olarak web uygulama güvenlik duvarının rolünü, web uygulama güvenlik duvarı nedir yazımızda ele almıştık.
Gerçek Web Sitesi Güvenliği Neyi Kapsamalı?
SSL, temel ve gerekli bir bileşen olmakla birlikte, kapsamlı bir web sitesi güvenliği yaklaşımının yalnızca bir parçasıdır. Düzenli güvenlik açığı taramaları, güncel tutulan yazılım altyapısı, güçlü kimlik doğrulama önlemleri ve gerekiyorsa bir web uygulama güvenlik duvarı, bir araya geldiğinde gerçek anlamda kapsamlı bir koruma sağlar.
Küçük İşletmeler İçin Yaygın Bir Yanılgı
Özellikle küçük işletme web sitelerinde, “SSL sertifikam var, güvendeyim” düşüncesi yaygın bir yanılgıdır. Bu yanılgı, diğer temel güvenlik önlemlerinin ihmal edilmesine yol açabilir; oysa küçük bir web sitesi de, tıpkı büyük bir kurumsal sistem gibi, güncellenmemiş bir eklenti veya zayıf bir yönetici şifresi nedeniyle ele geçirilebilir.
Sonuç
SSL sertifikası, veri iletiminin şifrelenmesi açısından vazgeçilmez bir bileşendir, ancak web sitesi güvenliğinin yalnızca bir katmanını oluşturur. Gerçek anlamda güvenli bir web sitesi, şifreli iletişimin yanı sıra güncel yazılım, doğru yapılandırma ve düzenli güvenlik kontrolleriyle desteklenmelidir.
📩 Web Sitenizin Güvenliğini Birlikte Değerlendirelim
Web sitenizin SSL ötesinde hangi güvenlik önlemlerine ihtiyaç duyduğunu değerlendirmek isterseniz, ekibimizle iletişime geçebilirsiniz.
Bu yazı, sahada tekrar karşılaştığımız gözlemler üzerine Veluva ekibi tarafından hazırlanmıştır. Kendi altyapınıza özel bir değerlendirme istiyorsanız bizimle iletişime geçebilirsiniz.